
 #1
Herramientas de propósito general para recopilar diversos tipos de información sobre objetivos.
Recomendado por Kitploit

 owasp/honeypot-project
Implemente honeypots web para capturar datos de ataques emergentes, analice registros de auditoría de ModSecurity mediante ELK y comparta…
 emergingthreats/threatresearch
Proofpoint - Emerging Threats - herramientas de investigación de amenazas + inteligencia compartida públicamente y documentación
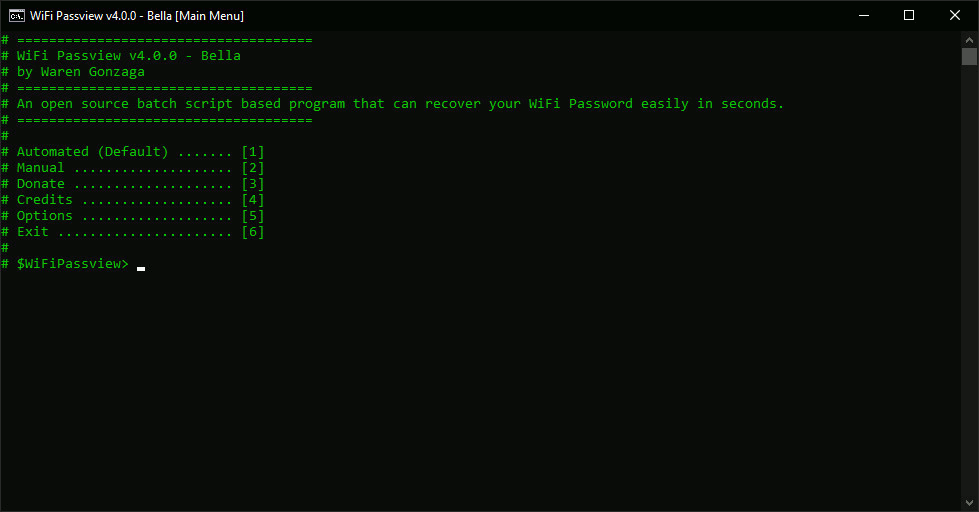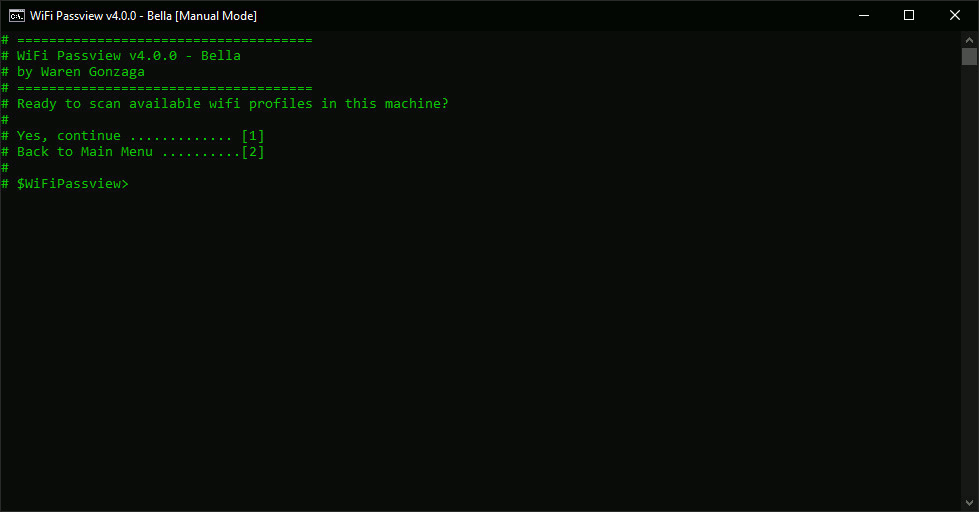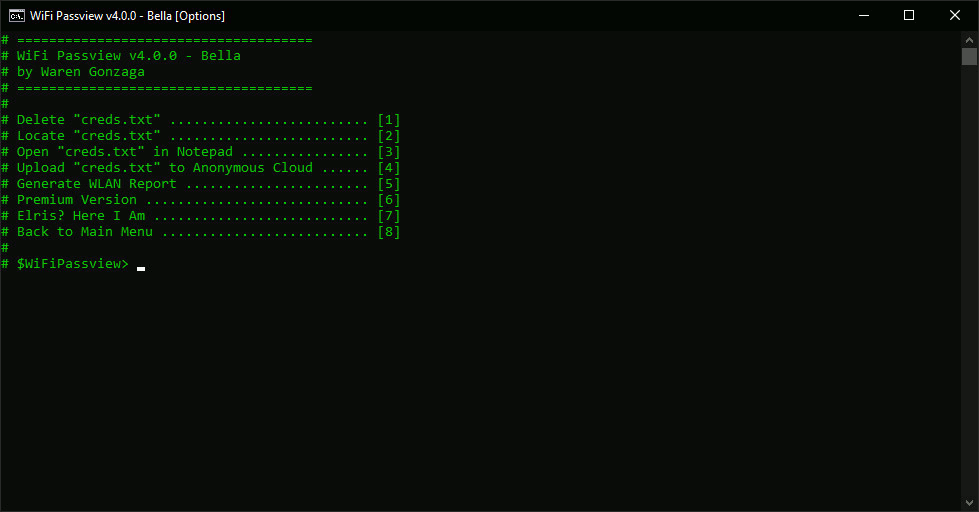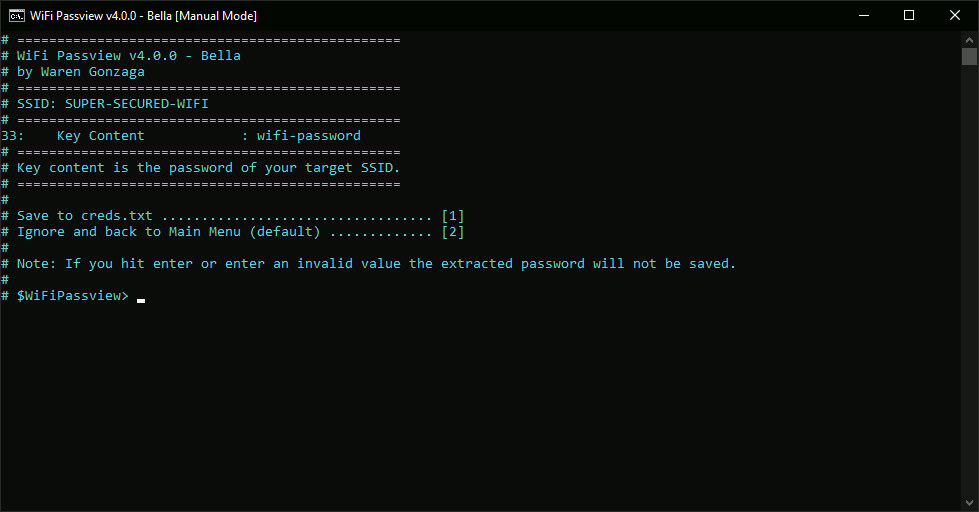 warengonzaga/wifi-passview
¡Un script por lotes de código abierto basado en WiFi Passview para Windows!
 ignitetechnologies/mssql-pentest-cheatsheet
Hoja de referencia práctica de pruebas de penetración en MSSQL que cubre enumeración, pivoting entre servidores vinculados, escalada de privilegios,…
 skelsec/kerberoast
Kit de herramientas puramente en Python para ataques basados en Kerberos que incluye ASREProast, SPNroast y enumeración LDAP para identificar y…
 p0dalirius/sharehound
Una herramienta en Python para mapear fácilmente los derechos de acceso de los recursos compartidos de red hacia los OpenGraphs de BloodHound
 accentusoft/linkscope_client
Repositorio para el software LinkScope Client.
 grutz/h3c-pt-tools
Herramientas de pruebas de penetración de Huawei/H3C/HP
 n00py/outpacket
Esta hoja de referencia mapea los flujos de trabajo comunes de impacket a sus alternativas modernas.
 madhavmehndiratta/dorkscanner
Un escáner típico de dorks de motores de búsqueda analiza los motores de búsqueda con los dorks que usted proporciona para encontrar URLs vulnerables.
 offensive-hub/black-widow
Herramienta de pruebas de penetración ofensiva basada en GUI (Código Abierto)
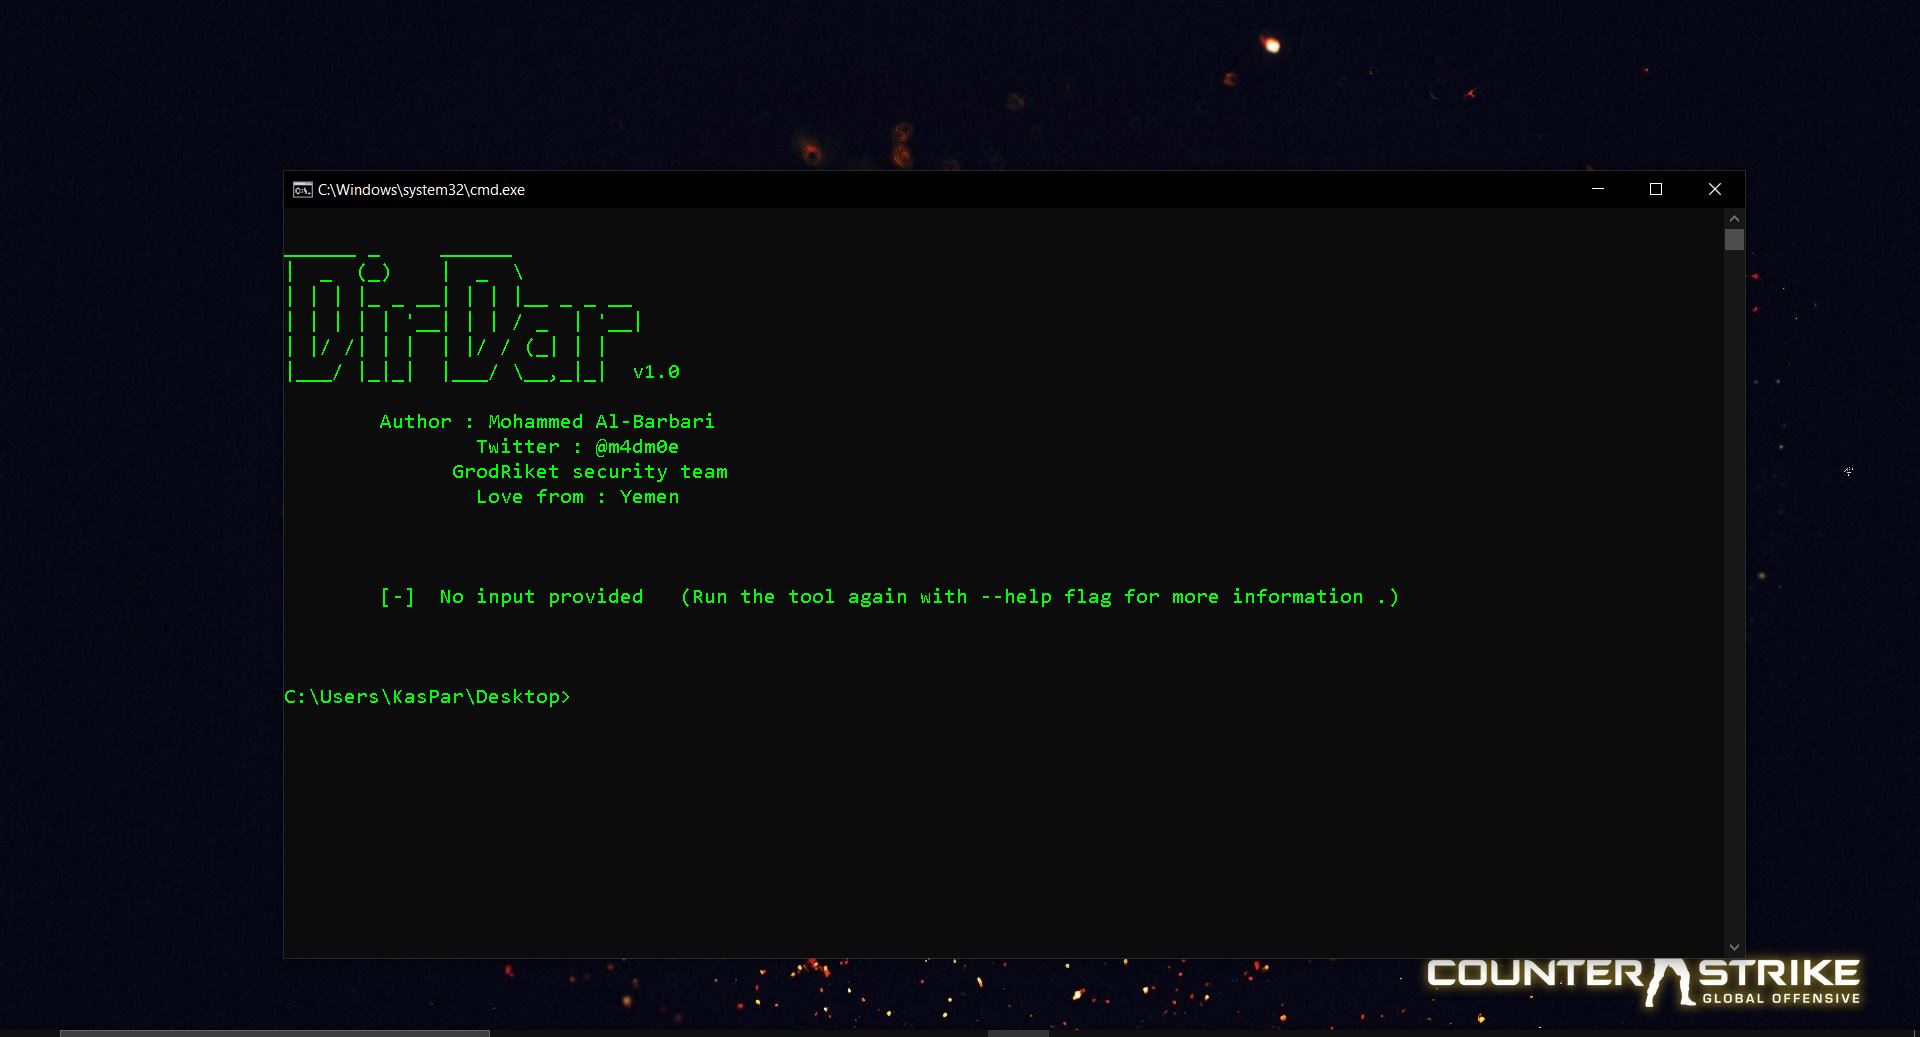 m4dm0e/dirdar
DirDar es una herramienta que busca directorios (403-Forbidden) para romperlos y obtener el listado de directorios en ellos.
 fnk0c/cangibrina
Un buscador de paneles (admin) rápido y potente.
 rosesecurity/scrappy
Utilidad en Python que extrae datos de PDFs para generar listas de palabras dirigidas para ataques de fuerza bruta, navegación forzada y ataques de…
 bo0om/parampampam
Herramienta de fuerza bruta para descubrir parámetros GET y POST ocultos en aplicaciones web, compatible con listas de palabras personalizadas y…
 n0kovo/fb_friend_list_scraper
Herramienta OSINT para extraer nombres y nombres de usuario de listas grandes de amigos en Facebook, sin ser limitado por la tasa.
 redhuntlabs/bucketloot
BucketLoot es un inspector automatizado de buckets compatibles con S3 que puede ayudar a los usuarios a extraer activos, marcar exposiciones de…
 atomiczsec/adrenaline
Colección de BOF agnóstica de C2, categorizada por fase de la cadena de ataque. Diseñada para ser pequeña y modular, permitiendo ejecución rápida y…








