
 #1
Herramientas de propósito general para recopilar diversos tipos de información sobre objetivos.
Recomendado por Kitploit
 cerberusmrxi/cpanel-whm-cve-2026-41940-auth-bypass-exploit
Exploit crítico de bypass de autenticación para cPanel/WHM CVE-2026-41940. Aprovecha la inyección CRLF en el daemon cpsrvd para obtener acceso root a…
 spinfosecurity/rail-ot-protector
Rail-OT-Protector (ROP) — herramienta gratuita y de código abierto de ciberseguridad para escaneo de redes OT/SCADA en ferrocarriles y tránsito.…
 cerberusmrxi/discuz-x5.0-authentication-bypass-exploit-framework
Discuz! X5.0 Framework de explotación de bypass de autenticación (CVE-2026-49952) - Vulnerabilidad crítica que permite el acceso no autenticado a las…
 digicred-oss/caos-os
Customer Assurance Operating System. Responde los cuestionarios de seguridad que te envían tus clientes, una sola vez.
 imbas007/cve-2026-64638-poc
CVE-2026-64638: PoC de XSS → RCE (XSS2Shell) previo a la autenticación en WordPress
 twappz/htb-silentium-writeup
Hack The Box - Writeup de la máquina Silentium | CVE-2025-58434, CVE-2025-59528, CVE-2025-8110
 srcx404/cve-2024-39722
Herramienta de exploit para CVE-2024-39722, una vulnerabilidad de divulgación de existencia de modelos en Ollama. Realiza comprobaciones de versión,…
 nanaao/cve-2022-24934
CVE-2022-24934
 edsonjt81/cve-2024-6387_check
Escáner ligero en Python que identifica servidores vulnerables a OpenSSH regreSSHion (CVE-2024-6387) mediante la recuperación rápida de banners en…
 gmh5225/mcp-god-mode
¿Alguna vez has querido que lo haga todo? 148 POTENTES herramientas de Infosec/Admin en un único servidor MCP.
 msuhanov/easy_triage
Scripts para clasificar sistemas comprometidos (Linux, ESXi, FreeBSD/NetScaler)
 abraxas/cve-2026-87902
Proof-of-concept and disclosure pack for CVE-2026-87902, an unauthenticated local file inclusion in WordPress Core via locate_template(), with a…
 openai/privacy-filter
Modelo bidireccional de clasificación de tokens para la detección y enmascaramiento de PII en texto, con CLI para redacción, evaluación y ajuste fino…
 raptoratack/copyfail-scanner-cve-2026-31431
Escanea sistemas en busca de CVE-2026-31431 (vulnerabilidad CopyFile), enumera detalles del sistema, evalúa la exposición, informa el estado de…
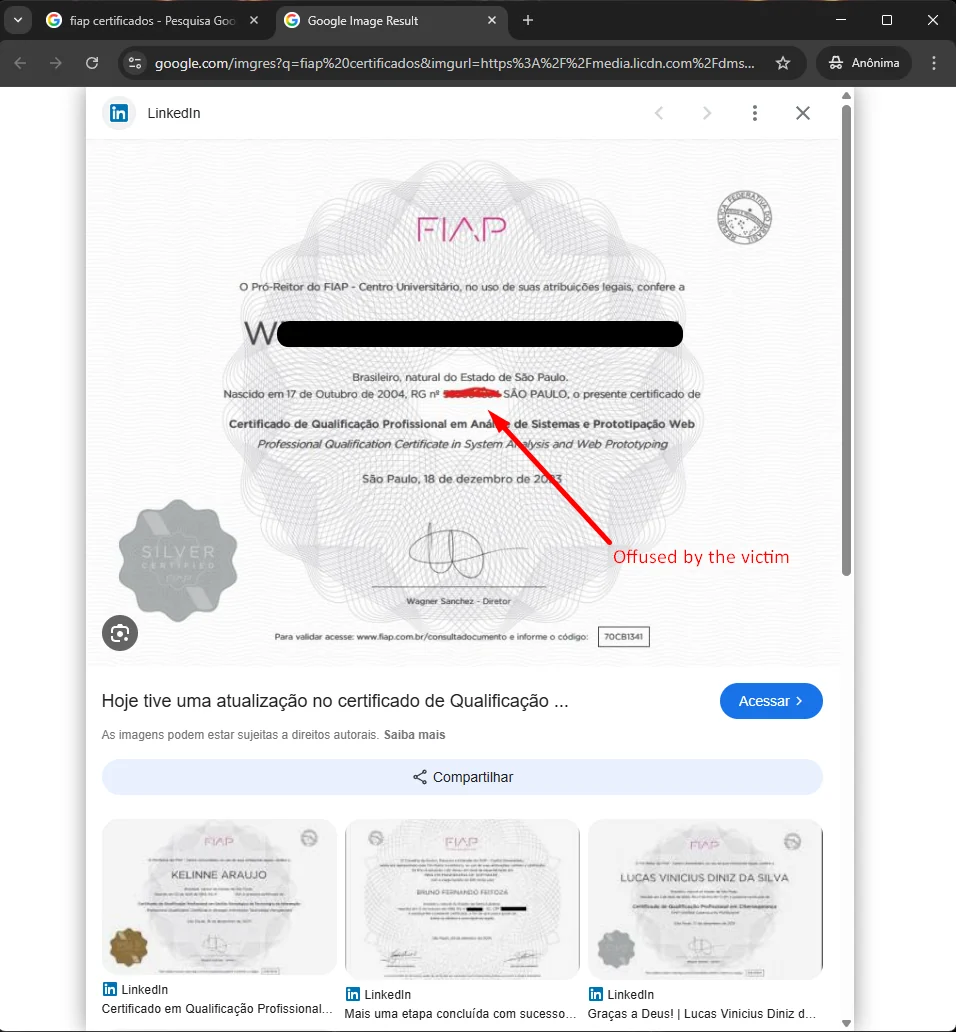 rrespxwnss/cve-2026-36374
Demuestra una vulnerabilidad de enumeración no autenticada en un endpoint público de consulta de certificados, exponiendo datos personales como CPF y…
 toxy4ny/rinhit
Recopila artefactos de macOS e iOS para construir líneas temporales de actividad de red, identidad entre dispositivos y correlación de ubicación…
 renzi25031469/cve-2026-19478
Detecta CVE-2026-19478 en GitLab CE/EE con una plantilla Nuclei no destructiva que activa la invocación del método fallback-field de GraphQL mediante…









