#1
 etsy/midas
Sistema de Análisis de Detección de Intrusiones para Mac
 cloudflare/mitmengine
Una herramienta de detección MITM (monstruo en el medio). Utilizada para construir MALCOLM:
 grapl-security/grapl
Plataforma de grafos para Detección y Respuesta
 t4d/stalkphish
StalkPhish - El acechador de kits de phishing, recolectando kits de phishing para investigaciones.
 mandiant/mandiant-azure-ad-investigator
Módulo de PowerShell de solo lectura para detectar UNC2452 y otros artefactos de actores de amenazas en Azure AD, auditar dominios federados,…
 ebwi11/agentsmith-hids
Por Kprobe technology Sistema de Detección de Intrusiones Basado en Host de Código Abierto (HIDS), de E_Bwill.
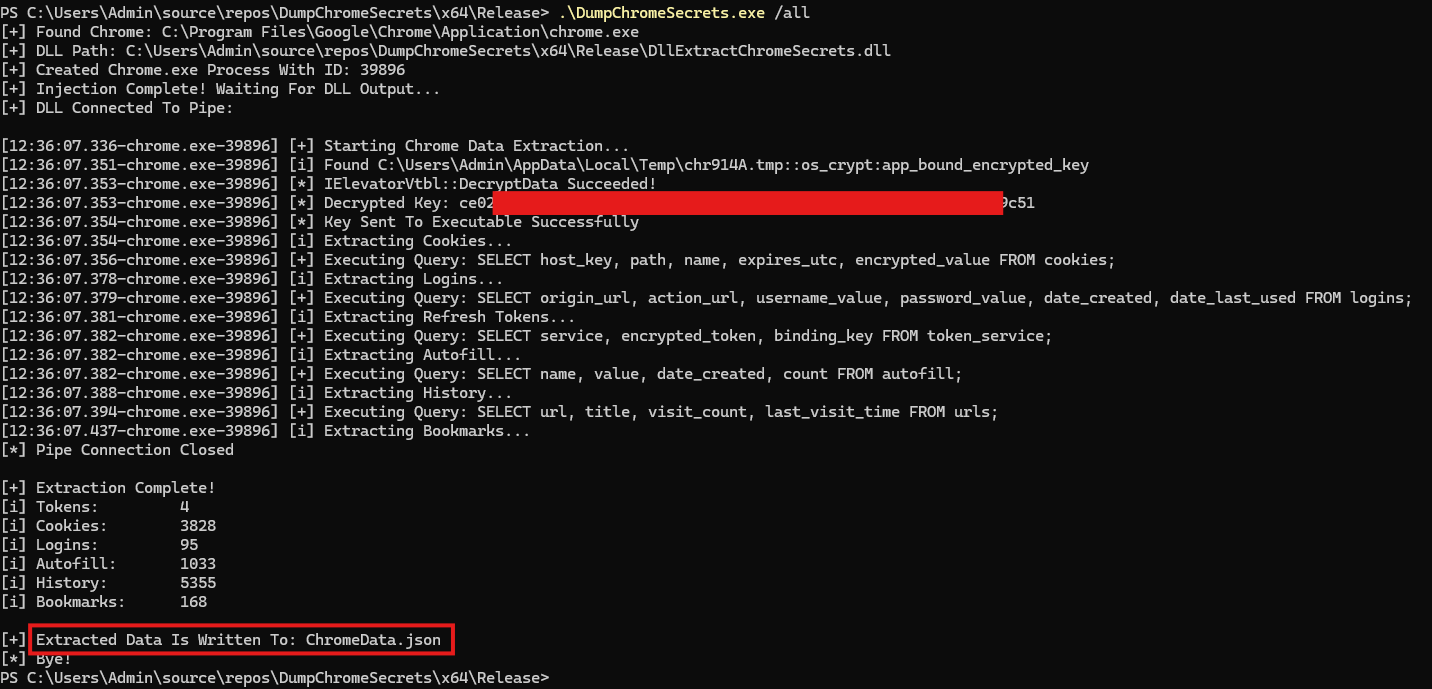 maldev-academy/dumpchromesecrets
Extraer datos de versiones modernas de Chrome, incluyendo tokens de actualización, cookies, credenciales guardadas, datos de autocompletado,…
 salesforce/hassh
HASSH es un estándar de huella digital de red que se puede utilizar para identificar implementaciones SSH específicas de Cliente y Servidor. Las…
 blackhillsinfosec/eventlogging
Scripts de automatización para implementar Windows Event Forwarding, Sysmon y políticas de auditoría personalizadas en un entorno de Active Directory.
 foospidy/honeypy
Un honeypot de interacción de baja a media.
 azuread/azure-ad-incident-response-powershell-module
El módulo de PowerShell de Azure Active Directory Incident Response proporciona una serie de herramientas, desarrolladas por el Grupo de Producto de…
 defensepointsecurity/threat_note
Cuaderno de investigación ligero de DPS
 intezer/linux-explorer
Caja de herramientas de forensia en vivo fácil de usar para endpoints Linux
 nbulischeck/tyton
Cazador de rootkits en modo kernel
 dfir-dd/dfir-toolkit
Herramientas CLI para la investigación forense de artefactos de Windows
 certcc/cve-2021-44228_scanner
Escáneres para archivos Jar que puedan ser vulnerables a CVE-2021-44228