#1
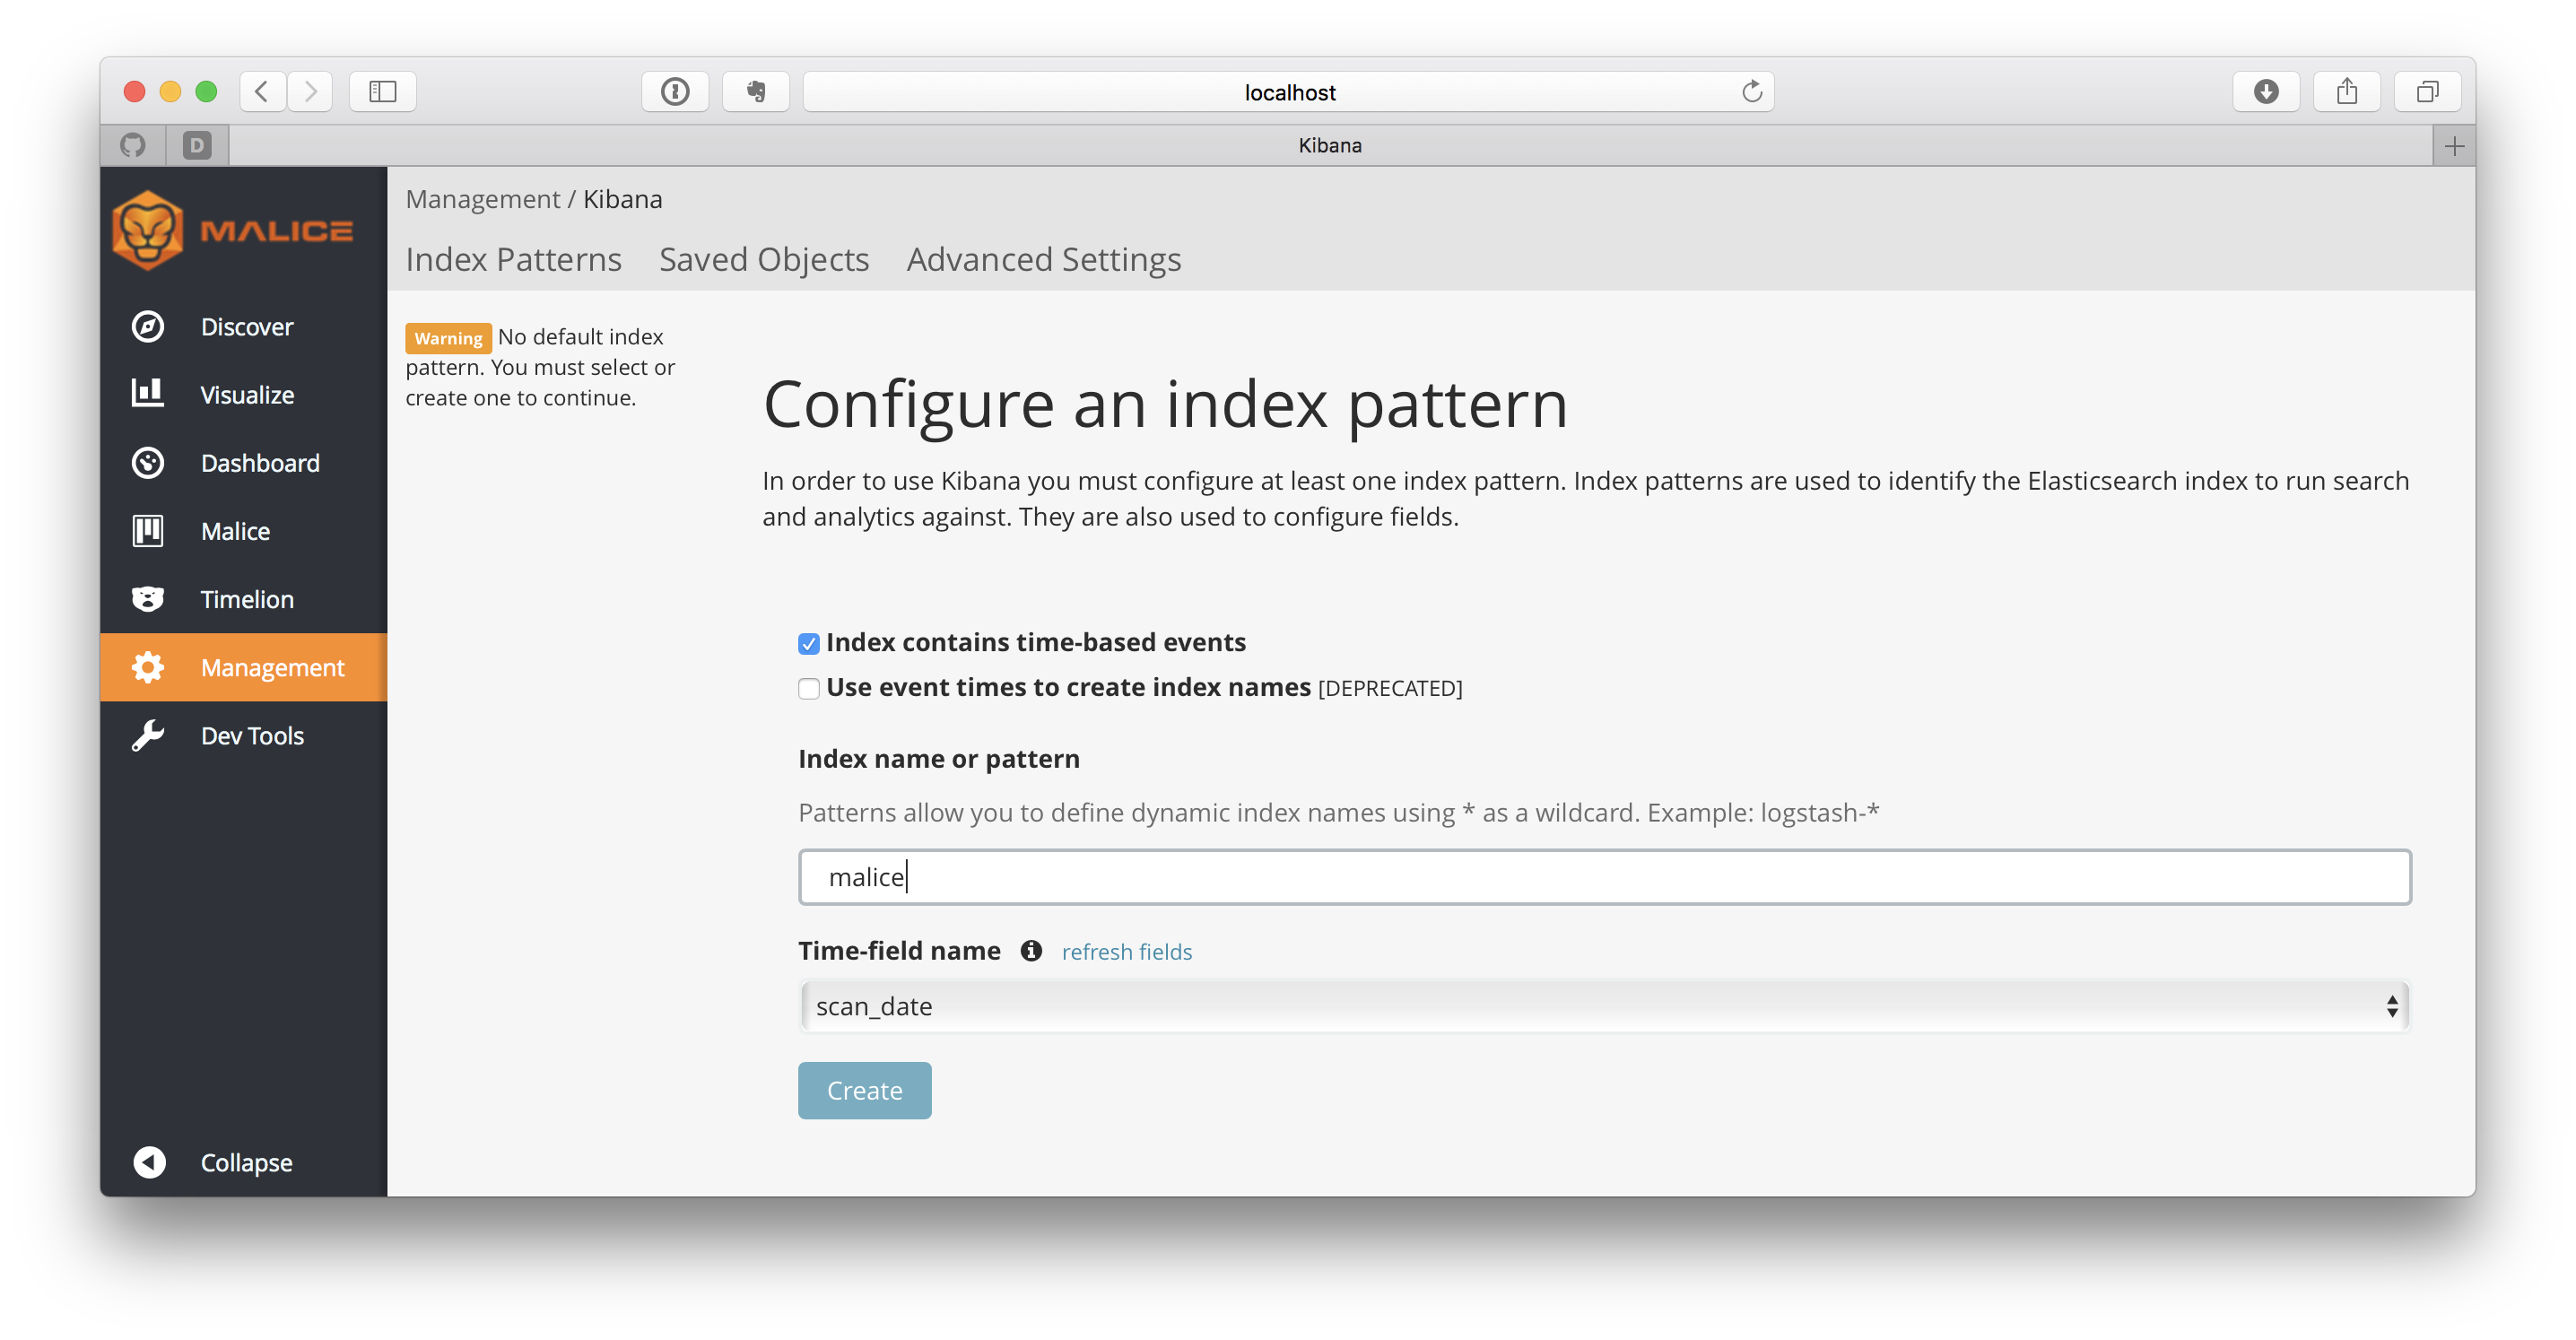
 maliceio/malice
VirusTotal Aspirante - Ahora con un 100% más de Hipster
 nbulischeck/tyton
Cazador de rootkits en modo kernel
 salesforce/hassh
HASSH es un estándar de huella digital de red que se puede utilizar para identificar implementaciones SSH específicas de Cliente y Servidor. Las…
 netflix/security_monkey
Security Monkey supervisa organizaciones de AWS, GCP, OpenStack y GitHub para detectar activos y sus cambios a lo largo del tiempo.
 security-onion-solutions/security-onion
Security Onion 16.04 - Distribución Linux para la caza de amenazas, el monitoreo de seguridad empresarial y la gestión de registros
 t4d/stalkphish
StalkPhish - El acechador de kits de phishing, recolectando kits de phishing para investigaciones.
 intezer/linux-explorer
Caja de herramientas de forensia en vivo fácil de usar para endpoints Linux
 volatilityfoundation/volatility
Un framework avanzado de forensia de memoria
 dropbox/securitybot
¡Alertas distribuidas para las masas!