
 #1
Herramientas para gestionar identidades de usuario, autenticación, autorización y controles de acceso dentro de sistemas y redes.
Recomendado por Kitploit
 cyberark/kubiscan
Una herramienta para escanear clústeres de Kubernetes en busca de permisos riesgosos.
 umputun/reproxy
Servidor HTTP(S) de borde ligero y proxy inverso con SSL automático, descubrimiento Docker/Consul, autenticación por ruta, limitación de velocidad y…
 gitlab-org/ruby/gems/declarative-policy
Biblioteca de autorización declarativa con un DSL para escribir reglas de políticas, condiciones y almacenamiento en caché. Permite una gestión de…
 eveo7/aa-discord-audit
Auditoría de conciliación para la integración de Discord de Alliance Auth: encuentra miembros del gremio que tienen roles gestionados por AA que Auth…
 kit-lang/packages/kit-policy
Un marco de autorización flexible y componible para Kit (inspirado en Action Policy)
 kit-lang/packages/kit-oauth
Biblioteca cliente de OAuth 2.0 para aplicaciones Kit que admite flujos de código de autorización, PKCE, credenciales de cliente y token de…
 schroeder-sys/pantheon-souverainete
Infrastructure cloud modulaire, redondante et 100% souveraine pour s'affranchir des GAFAM. Guides techniques, architecture Zero-Trust et chiffrement…
 cosignet/sdk
Cliente TypeScript ligero + Python sin dependencias y recetas para proteger acciones de alto riesgo detrás de una aprobación de clave de acceso…
 authelia/authelia
El portal de inicio de sesión único (SSO) con autenticación multifactor para aplicaciones web. Certificado OpenID™ y preparado para criptografía…
 mandiant/adfsdump
Extrae claves de firma de AD FS, certificados de tokens y configuración de las partes de confianza, lo que permite falsificar tokens de autenticación…
 elastic/silhouette
Mantenlo en secreto, mantenlo a salvo
 azuread/azure-ad-incident-response-powershell-module
El módulo de PowerShell de Azure Active Directory Incident Response proporciona una serie de herramientas, desarrolladas por el Grupo de Producto de…
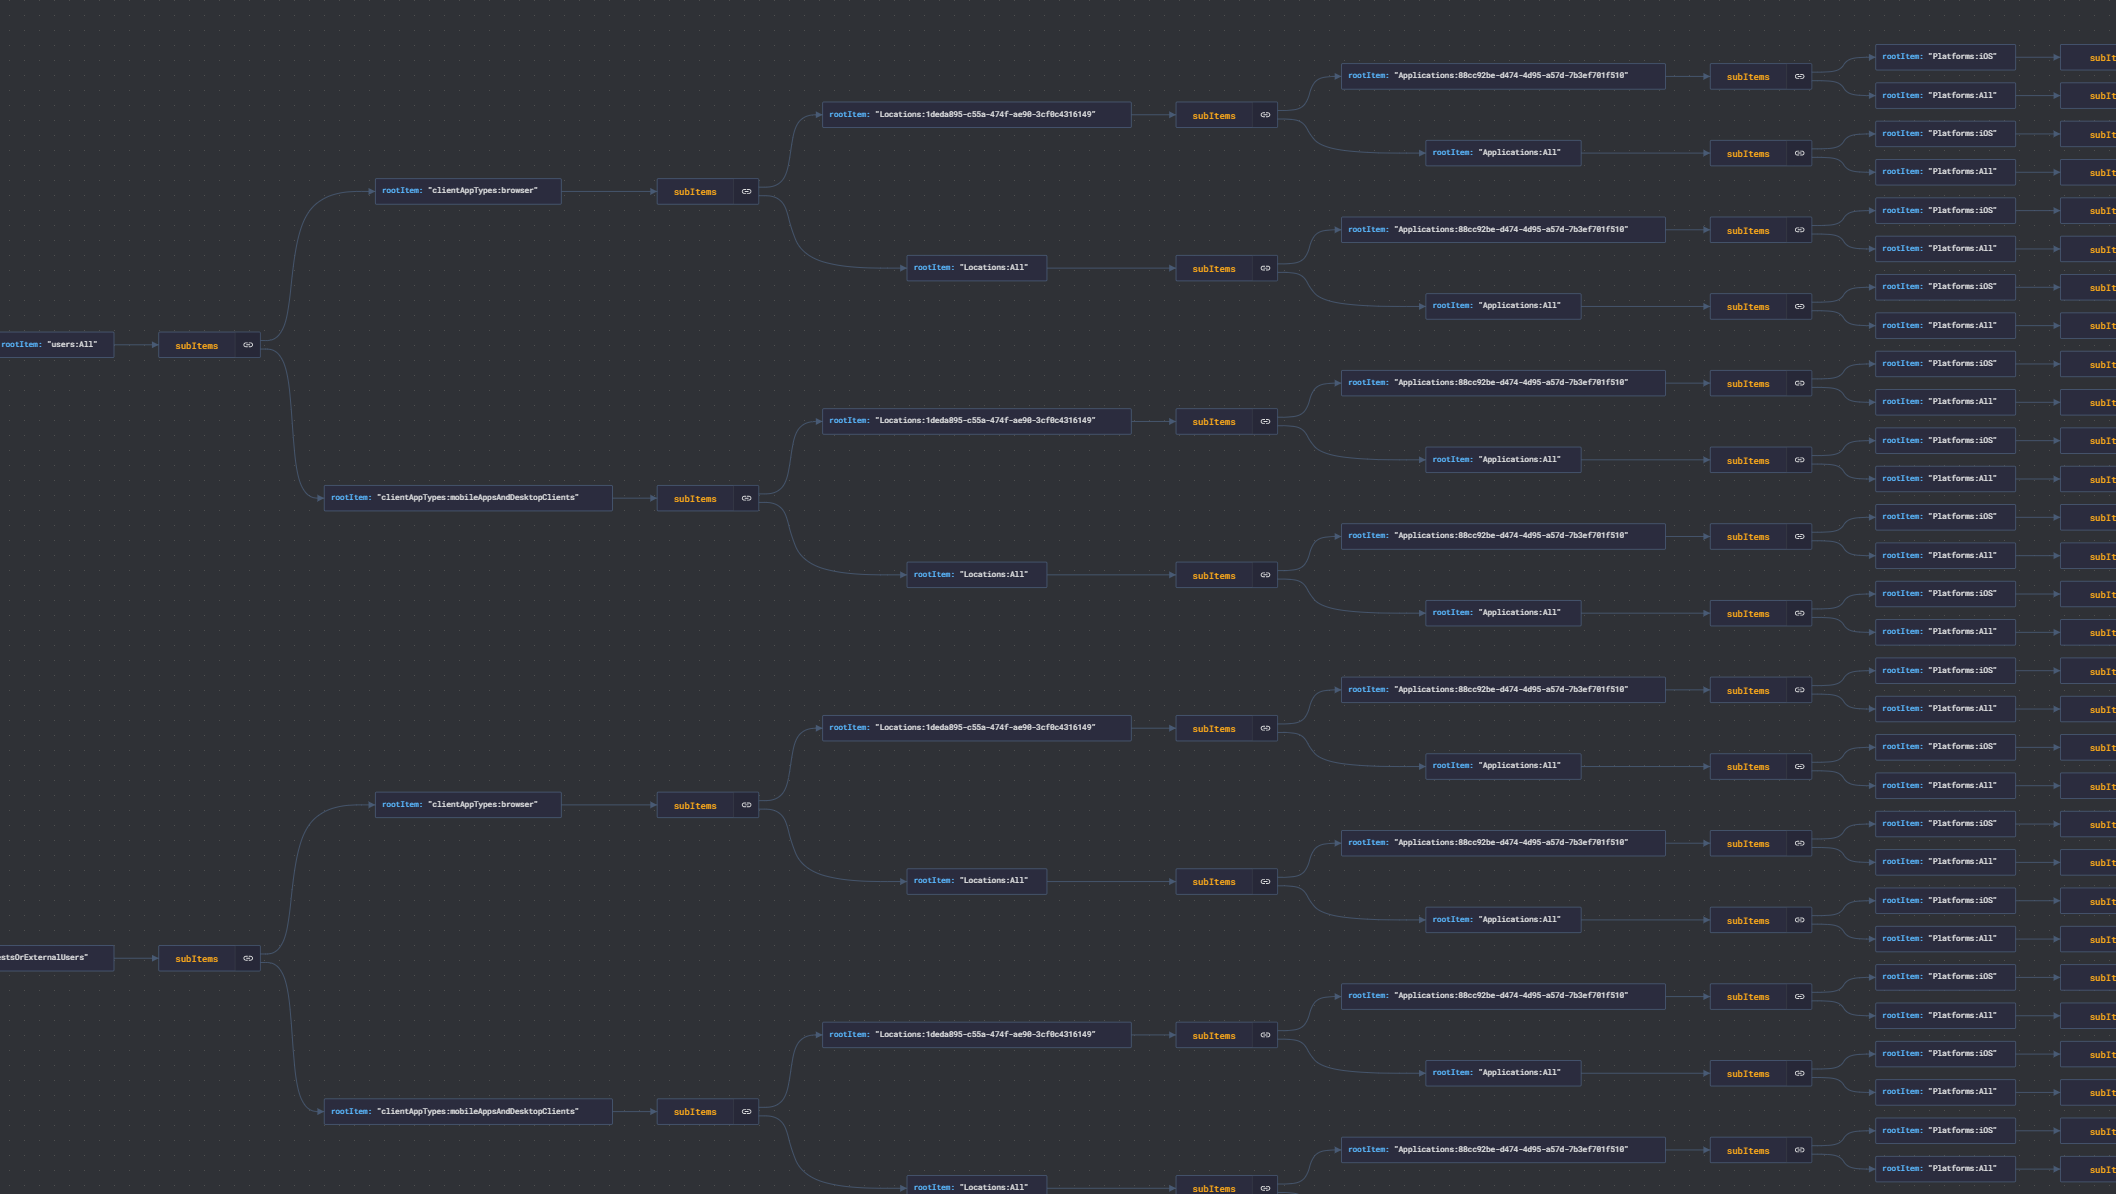 jsa2/caoptics
CA Optics - Analizador de brechas de Acceso condicional de Azure AD
 netwrix/pingcastlecloud
Auditoría de programas para AzureAD
 vmware-archive/lightwave
Servicios de identidad para infraestructura tradicional, aplicaciones y contenedores.
 securityriskadvisors/msspray
Ataques de contraseñas y validación de MFA contra varios endpoints en Azure y Office 365
 thomaspatzke/burp-sessionauthtool
Complemento de Burp que ayuda a encontrar vulnerabilidades de escalada de privilegios
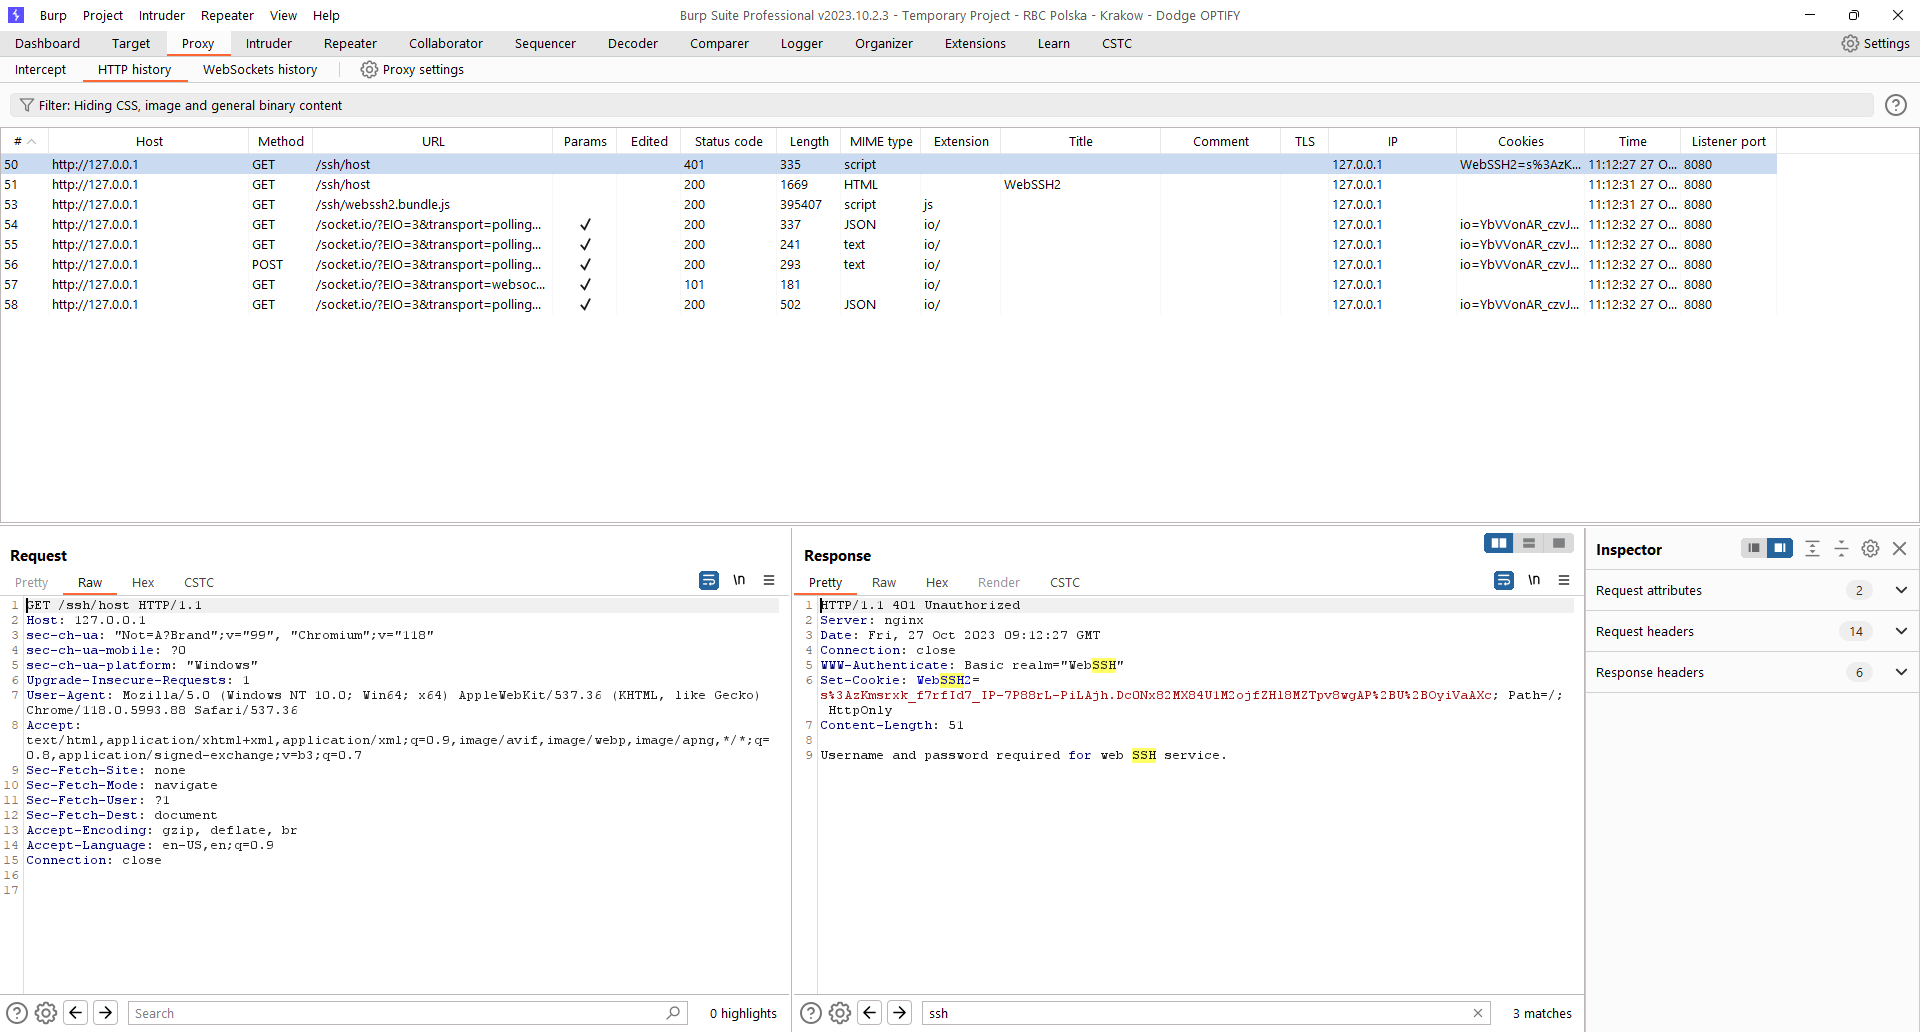 dodge-mptc/cve-2023-35794-webssh-hijacking
El repositorio contiene la descripción de CVE-2023-35794 descubierto por Dodge Industrial Team para la plataforma Dodge OPTIFY.







