
 #1
Herramientas para gestionar identidades de usuario, autenticación, autorización y controles de acceso dentro de sistemas y redes.
Recomendado por Kitploit
 watchtowrlabs/mitel-micollab-auth-bypass_cve-2024-41713
Prueba de concepto del exploit para CVE-2024-41713, que demuestra la omisión de autenticación en Mitel MiCollab que conduce a la lectura arbitraria…
 random-robbie/cve-2022-23131-exp
Bypass de SSO de Zabbix
 randomrobbiebf/cve-2023-2732
MStore API <= 3.9.2 - Omisión de Autenticación
 0xgh057r3c0n/cve-2025-31161
🛡️ CVE-2025-31161 - Exploit de Omisión de Autenticación en Creación de Usuarios de CrushFTP
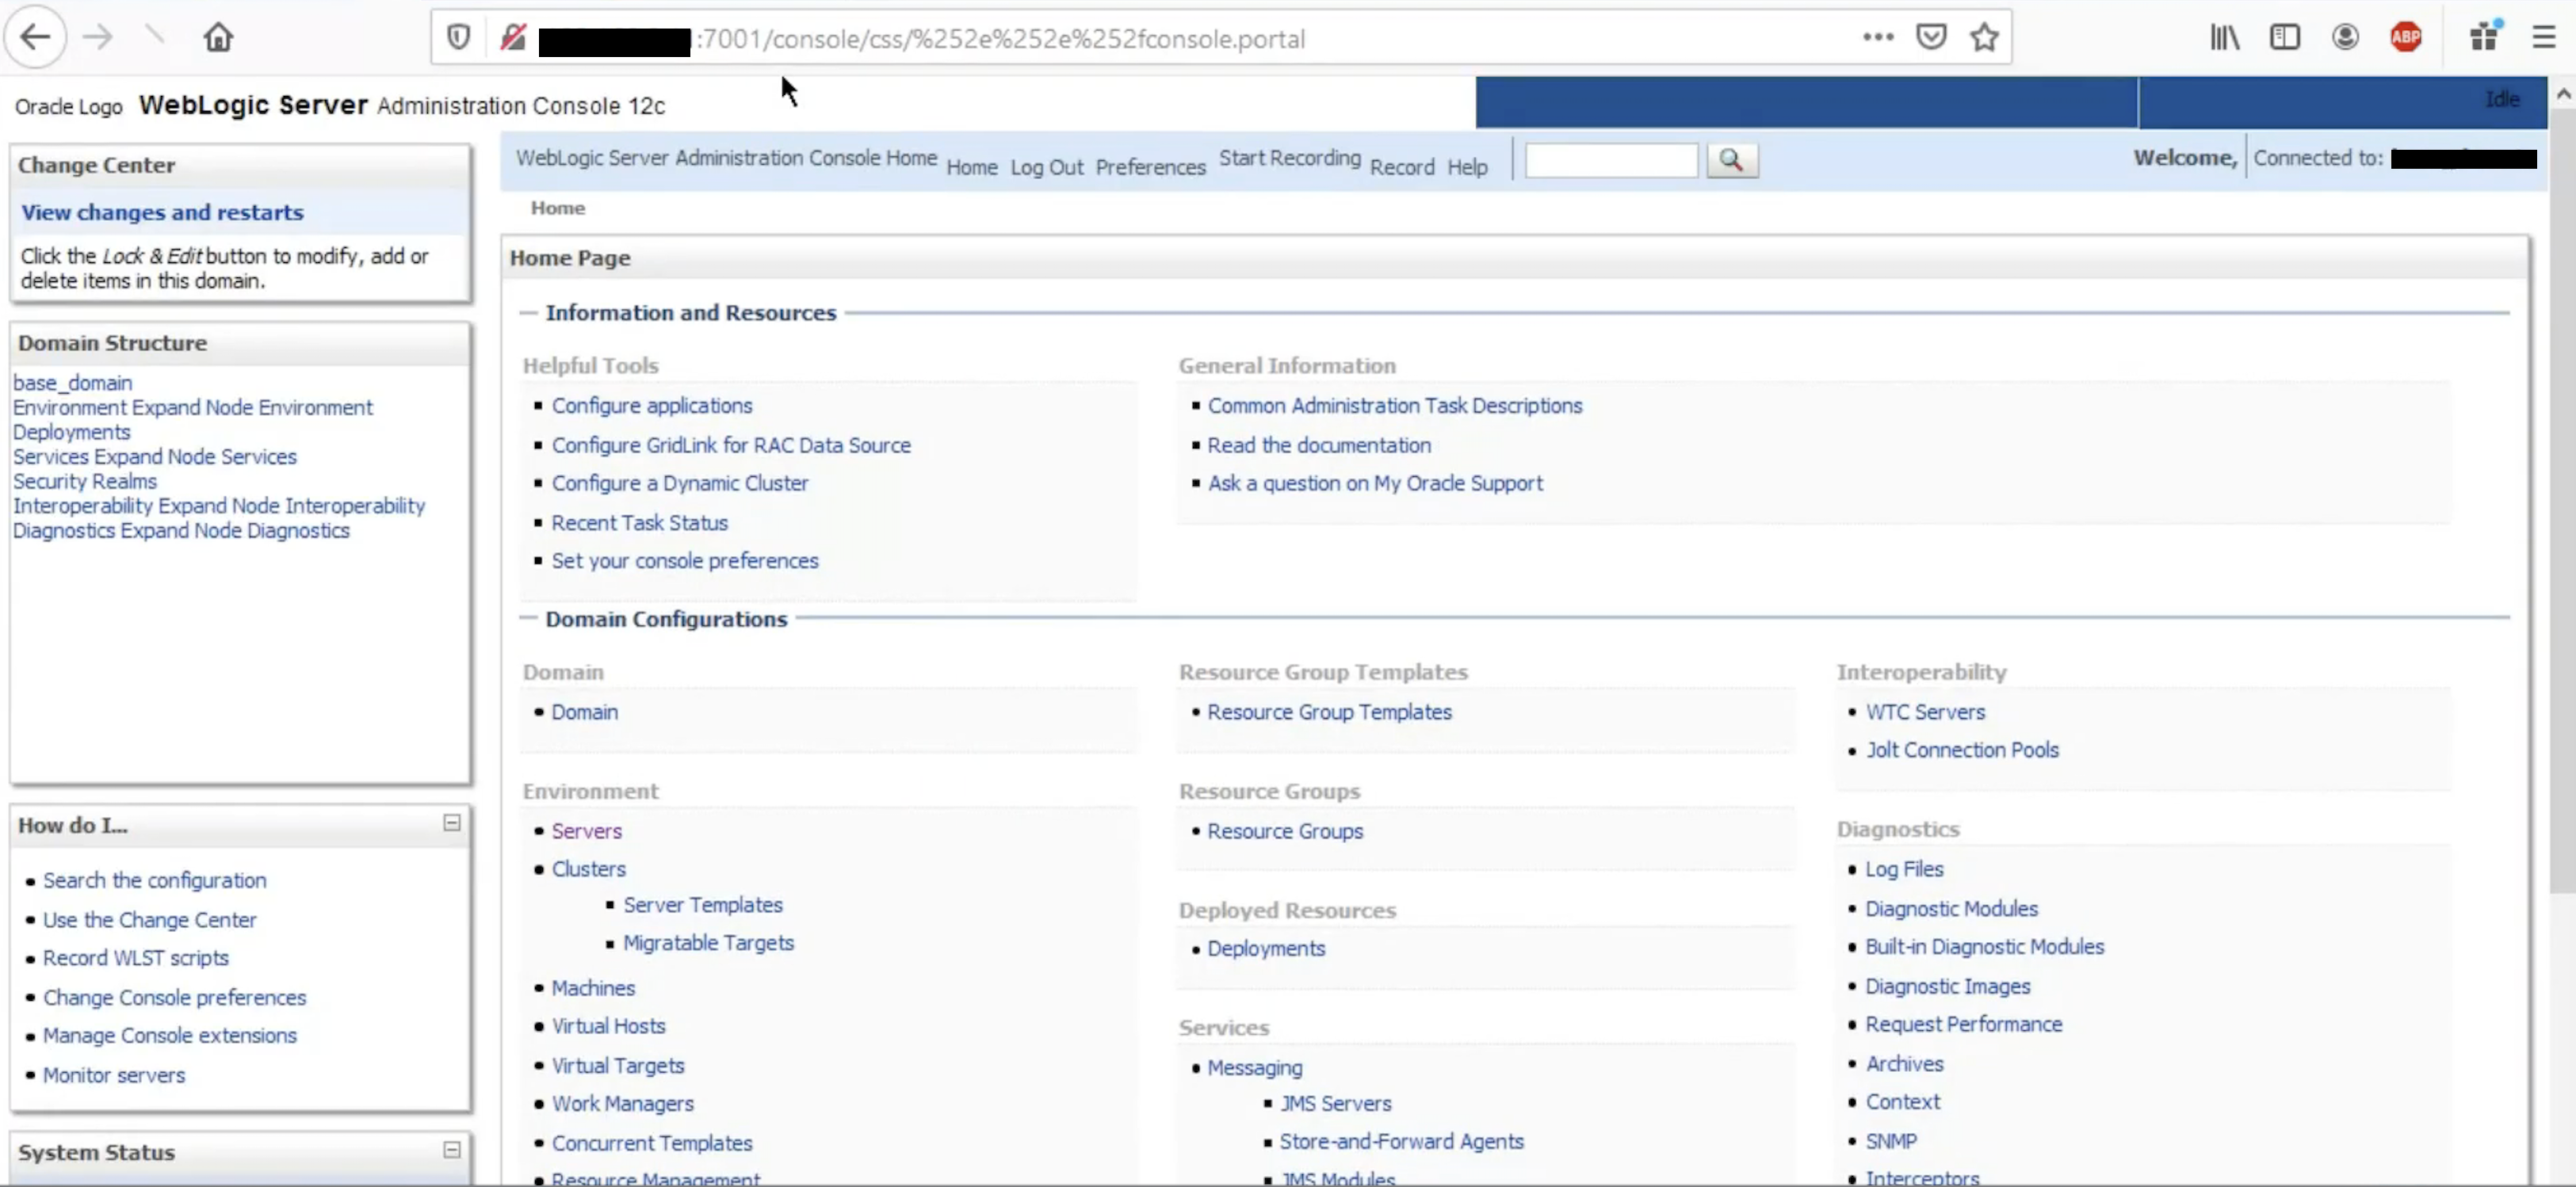 murataydemir/cve-2020-14882
[CVE-2020-14882] Omisión de autenticación en Oracle WebLogic Server
 krakeneu/cve-2026-54121-certighost
CVE-2026-54121 (CertiGhost) sin MachineAccountQuota POC
 junnythemarksman/cve-2023-42793
TeamCity CVE-2023-42793 exploit escrito en Rust
 svchost9913/cve-2022-46169_unauth_remote_code_execution
Ejecución remota de código no autenticada mediante omisión de autenticación e inyección de comandos en Cacti < 1.2.23 y < 1.3.0
 abraxas/joomla-levels-api
Joomla 6.1.3 - Alta - Remota - ACL - GET /api/v1/users/levels filtra los niveles de vista
 mrpayloadc/cve-2025-0316-exploit
Exploit automatizado de omisión de autenticación para CVE-2025-0316 dirigido a WordPress WP Directorybox Manager. Presenta enumeración de usuarios,…
 oscerd/cve-2026-80343
Prueba de concepto ejecutable para CVE-2026-80343, un bypass de distinción entre mayúsculas y minúsculas en las restricciones de seguridad de…
 abraxas/proftpd-sftp-copy-file-write
ProFTPD 1.3.9d - Alta - Remota - Privilegio residual / Escritura de archivos - La copia de archivos por SFTP omite el permiso WRITE en el destino
 abraxas/joomla-menu-items-api
Joomla 6.1.3 - Alta - Remota - ACL - restos de la API de elementos de menú
 abraxas/sqlite-fj-using-auth
SQLite 3.53.4 - Alta - Local - Privilegio residual - FULL JOIN USING omite sqlite3AuthRead
 abraxas/nextcloud-ldap-put-isadmin
Nextcloud 35.0.0 — un administrador de Usuarios delegado puede editar mediante PUT a un administrador promovido por LDAP que PATCH rechaza…
 abraxas/lago-stripe-invoice-idor
Reproduce un IDOR CWE-639 en Lago v1.53.0 donde el webhook único de Stripe carga facturas sin alcance de organización, lo que permite eludir el pago…
 luisdevpentest/cve-2023-28121-wordpress-privilege-escalation
Explotación práctica de vulnerabilidad crítica en WordPress usando el plugin WooCommerce Payments.
 abraxas/mysql-set-role-leftover
MySQL Community Server 26.7.0 - Alta - SET ROLE ALL EXCEPT FILE residual - escritura de UID de mysqld








