
 #1
Herramientas para gestionar identidades de usuario, autenticación, autorización y controles de acceso dentro de sistemas y redes.
Recomendado por Kitploit
 hotblac/cve-2023-34034
Demostración del bypass de autorización CVE-2023-24034 en Spring Security
 drelinss/blackash-cve-2025-31161
CVE-2025-31161
 mnqazi/cve-2023-4696
https://medium.com/@mnqazi/cve-2023-4696-account-takeover-due-to-improper-handling-of-jwt-tokens-in-memos-v0-13-2-13104e1412f3
 jfs-jfs/cve-2026-37072
Veno File Manager Project Veno File Manager Project 4.4.9 es vulnerable a Control de Acceso Incorrecto en admin-head-updates.php
 abraxas/gitea-public-only-pat-org
Proof-of-concept lab for a Gitea authorization bypass where a public-only PAT with write:organization creates a private organization via POST…
 watchtowrlabs/mitel-micollab-auth-bypass_cve-2024-41713
Prueba de concepto del exploit para CVE-2024-41713, que demuestra la omisión de autenticación en Mitel MiCollab que conduce a la lectura arbitraria…
 random-robbie/cve-2022-23131-exp
Bypass de SSO de Zabbix
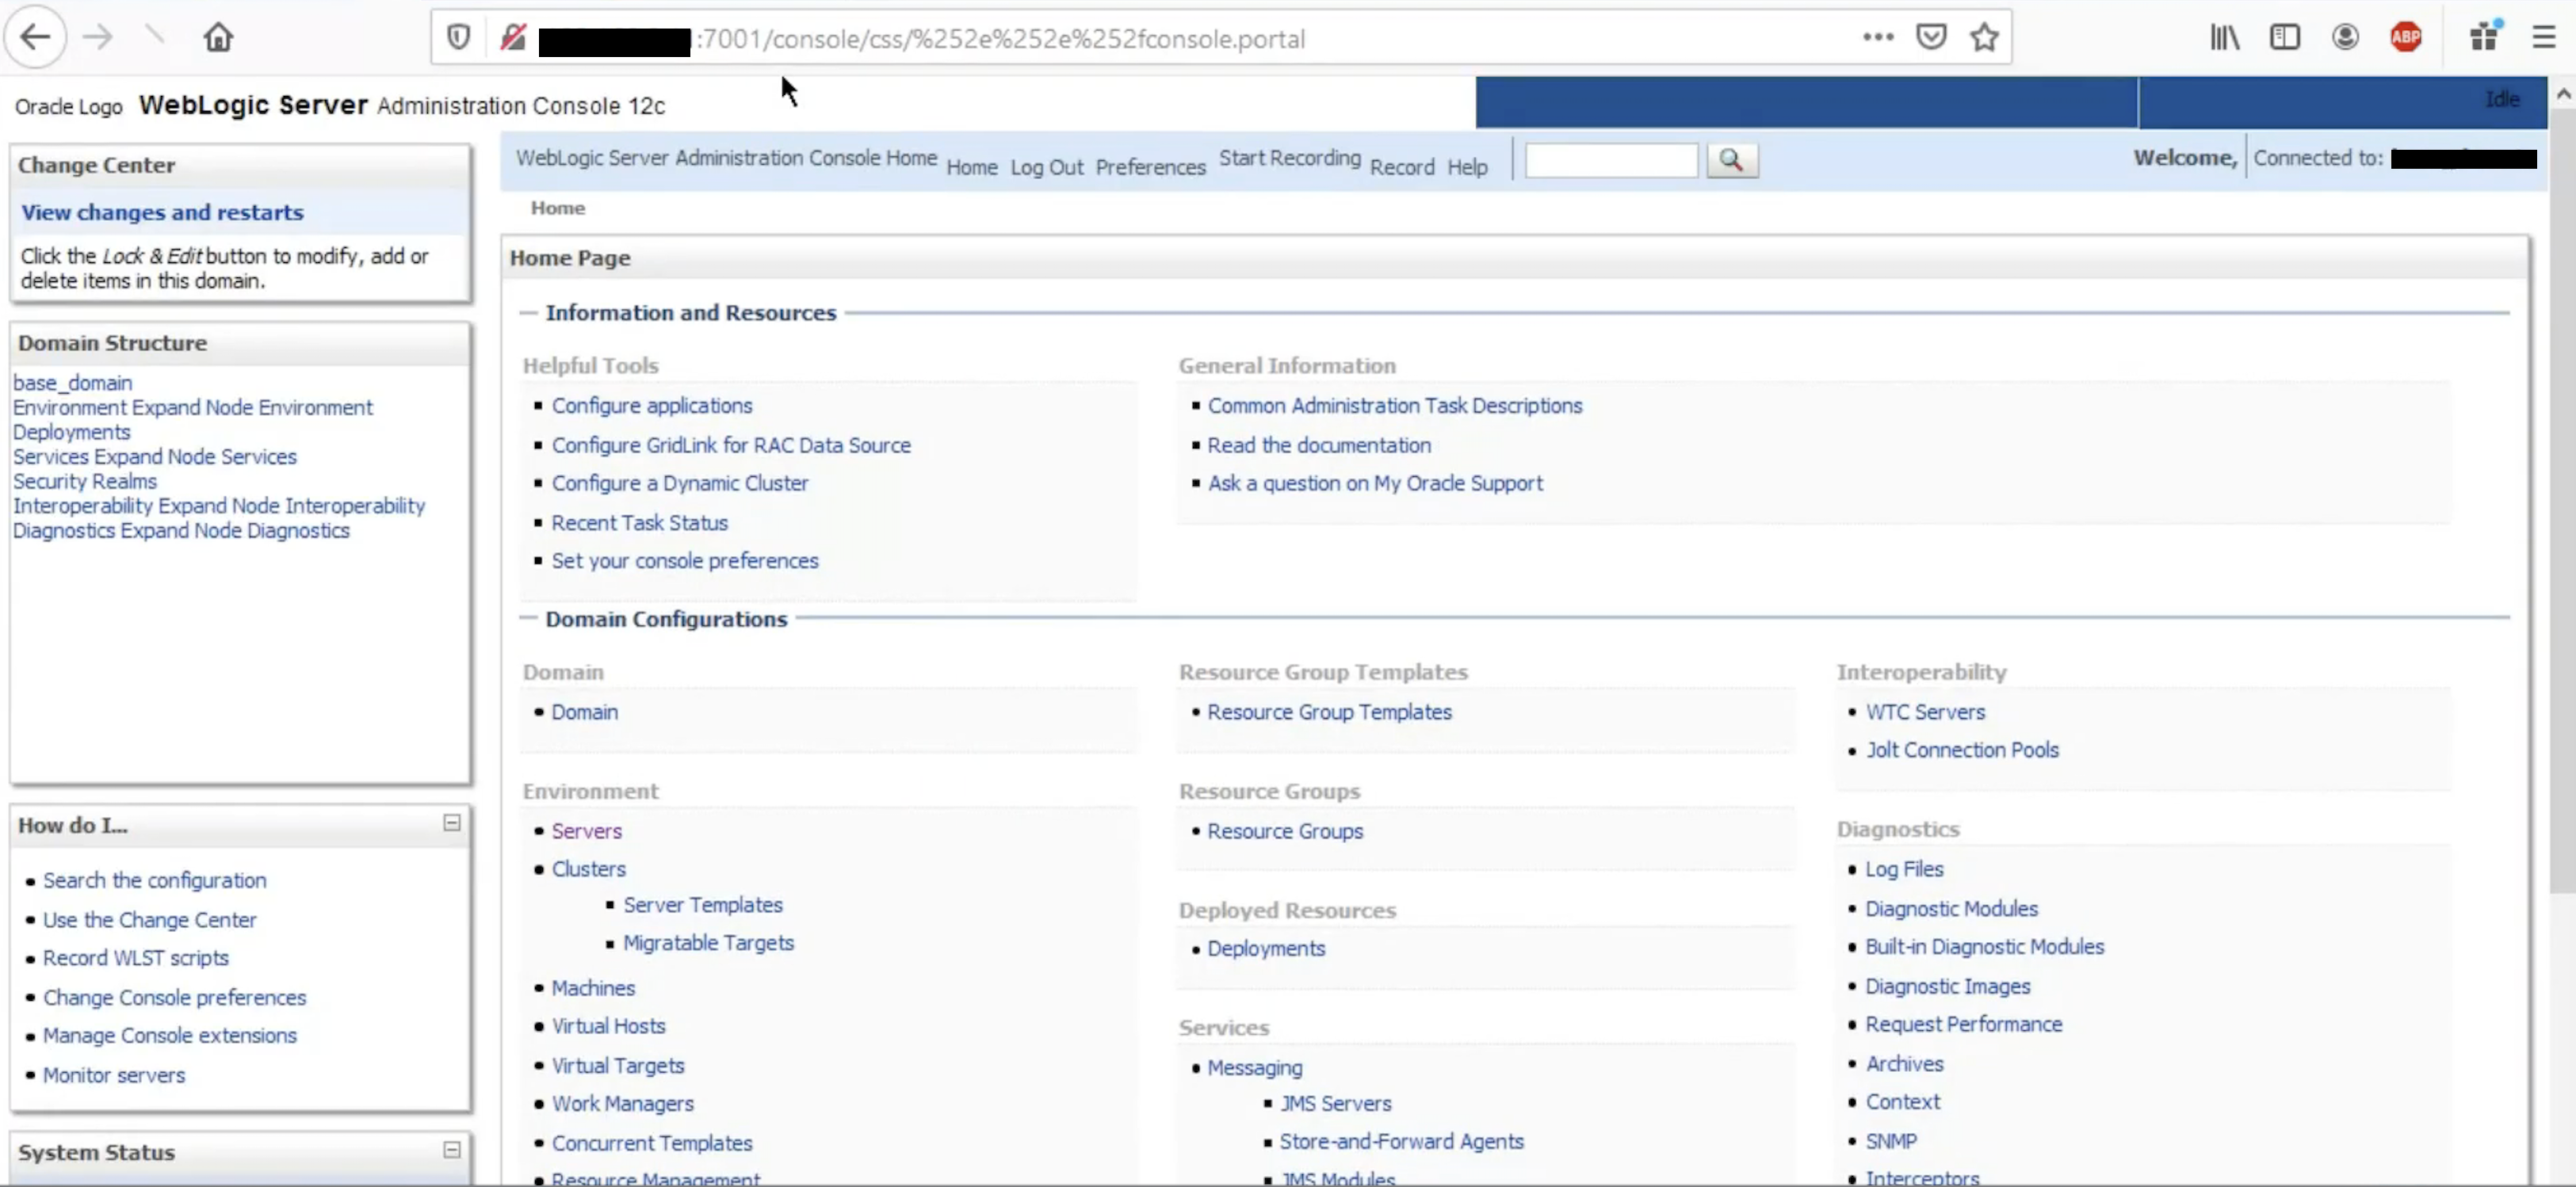 murataydemir/cve-2020-14882
[CVE-2020-14882] Omisión de autenticación en Oracle WebLogic Server
 zz-socmap/cve-2023-27524
Vulnerabilidad de omisión de autenticación de Apache Superset CVE-2023-27524.
 vulnmachines/zabbix-cve-2022-23131
Zabbix-SAML-Bypass: CVE-2022-23131
 luisdevpentest/cve-2023-28121-wordpress-privilege-escalation
Explotación práctica de vulnerabilidad crítica en WordPress usando el plugin WooCommerce Payments.
 randomrobbiebf/cve-2024-12172
WP Courses LMS – Creador de cursos en línea, cursos eLearning, solución de cursos, cursos de educación <= 3.2.21 - Falta de autorización para…
 nxploited/cve-2025-8570
BeyondCart Connector <= 2.1.0 - Falta de configuración del secreto JWT para escalada de privilegios no autenticada
 ethan-repo-lab4b6/cve-2022-36537
Exploit en Python para CVE-2022-36537, un bypass de autenticación en ZK Framework que afecta a R1Soft Server Backup Manager, permitiendo la…
 toddkk02/cve-2025-29927
Exploit de prueba de concepto para CVE-2025-29927, que demuestra omisión de autenticación en middleware de Next.js mediante el encabezado…
 abraxas/joomla-levels-api
Joomla 6.1.3 - High - Remote - ACL - GET /api/v1/users/levels leaks view levels
 abraxas/grafana-signup-invite-join
Grafana OSS 13.2.3 - High - Remote - Invite join - SignUpStep2 joins pending org invites without the code
 sourceincite/cve-2021-24085
Prueba de concepto del exploit para CVE-2021-24085: elevación de privilegios basada en CSRF en Microsoft Exchange Server mediante la falsificación…








