
 #1
Herramientas para gestionar identidades de usuario, autenticación, autorización y controles de acceso dentro de sistemas y redes.
Recomendado por Kitploit
 l0ading-x/cve-2022-23131
cve-2022-23131
 muirlandoracle/cve-2019-17662
Código de exploit para CVE-2019-17662
 lay0us/cve-2022-32532
Apache Shiro CVE-2022-32532
 34zy/cve-2025-52970
CVE-2025-52970 - Exploit de omisión de autenticación a ejecución remota de código en FortiWeb
 watchtowrlabs/kentico-xperience13-authbypass-wt-2025-0006
Script de detección de bypass de autenticación para el servicio de staging de Kentico Xperience 13 CMS que utiliza una única petición POST para…
 vulnmachines/zabbix-cve-2022-23131
Zabbix-SAML-Bypass: CVE-2022-23131
 mesh3l911/cve-2021-3138
Discource POC
 randomrobbiebf/cve-2024-9822
Pedalo Connector <= 2.0.5 - Bypass de autenticación a Administrador
 cn016/apache-shenyu-admin-jwt-cve-2021-37580-
Vulnerabilidad de omisión de autenticación JWT de Apache ShenYu Admin (CVE-2021-37580)
 nxploited/cve-2026-4484
Masteriyo LMS <= 2.1.6 - Falta de autorización que permite a usuarios autenticados (Estudiante+) escalar privilegios a Administrador
 randomrobbiebf/cve-2024-9933
WatchTowerHQ <= 3.10.1 - Bypass de autenticación a Administrador debido a la falta de comprobación de valor vacío
 randomrobbiebf/cve-2024-9890
User Toolkit <= 1.2.3 - Autenticado (Subscriber+) Omisión de autenticación
 nxploited/cve-2025-8570
BeyondCart Connector <= 2.1.0 - Falta de configuración del secreto JWT para escalada de privilegios no autenticada
 hirainsingadia/cve-2025-29927
Bypass de autenticación en middleware de Next.js
 xxconi/cve-2025-5947
CVE-2025-5947 WordPress Service Finder Bookings ≤ 6.0 Exploit
 sumaiyafathima-code/cve-2023-27524
Herramienta de explotación para CVE-2023-27524, una vulnerabilidad de omisión de autenticación en Apache Superset. Permite acceso no autorizado a…
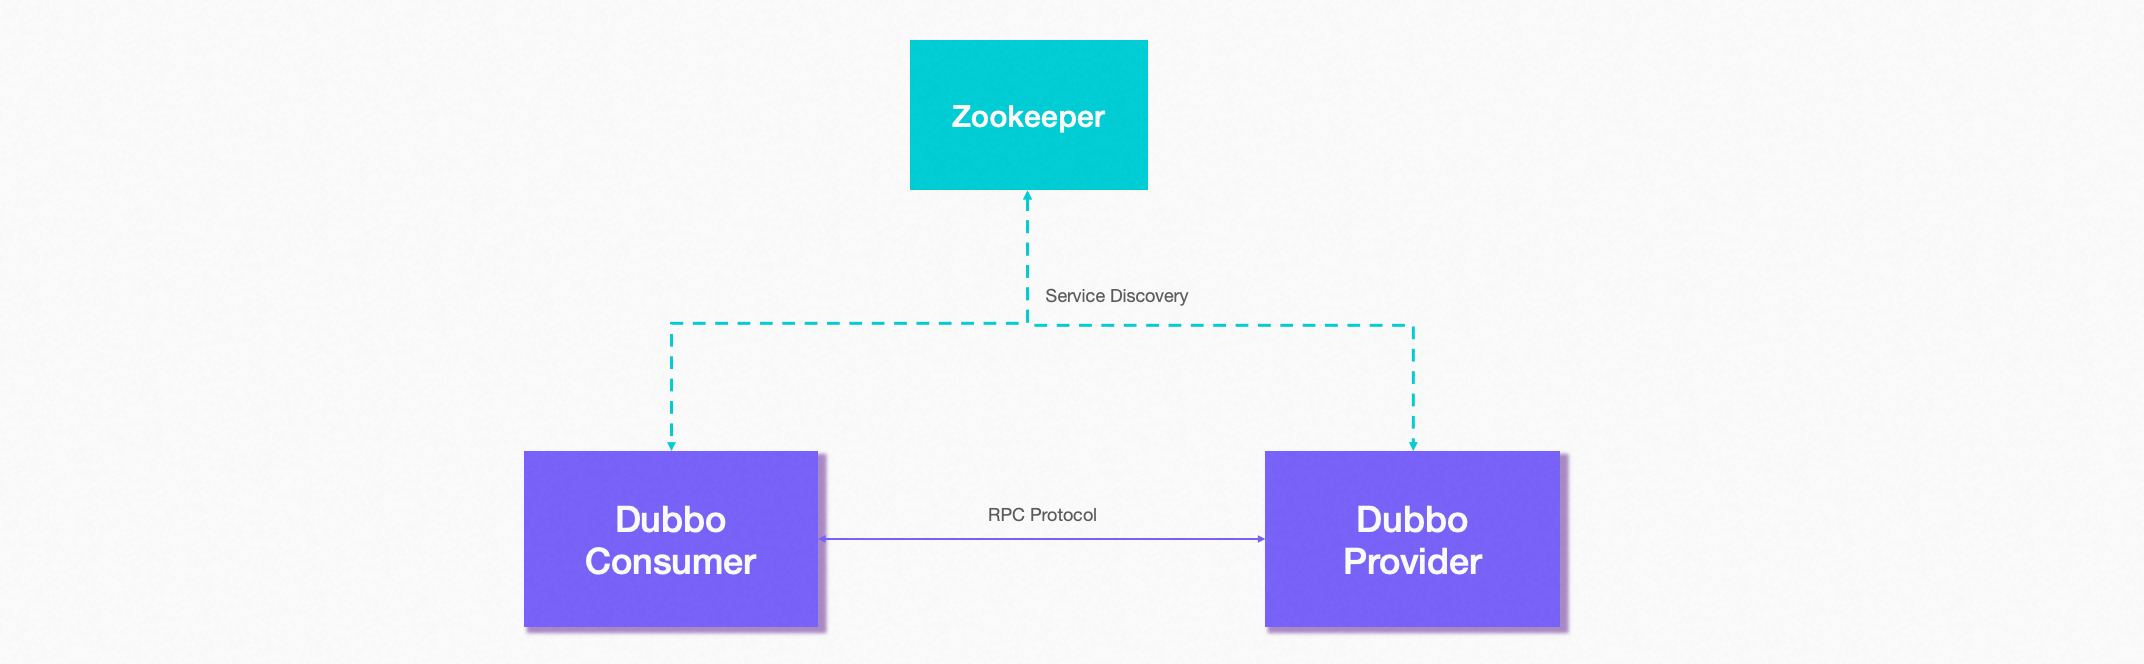 shoucheng3/apache__incubator-dubbo_cve-2021-30181_2-6-8
Marco de trabajo Java de alto rendimiento para RPC y microservicios, con descubrimiento de servicios, gestión de tráfico, observabilidad y seguridad…
 jfs-jfs/cve-2026-37072
Veno File Manager Project Veno File Manager Project 4.4.9 es vulnerable a Control de Acceso Incorrecto en admin-head-updates.php








