
 #1
Herramientas para evaluar la seguridad de hardware físico, sistemas embebidos y dispositivos IoT.
Recomendado por Kitploit

 tateydq/cve-2018-9995-modifiedbygwolfs
Exploit para CVE-2018-9995 para recuperar credenciales de DVR mediante directory traversal, con dos métodos para uso educativo.
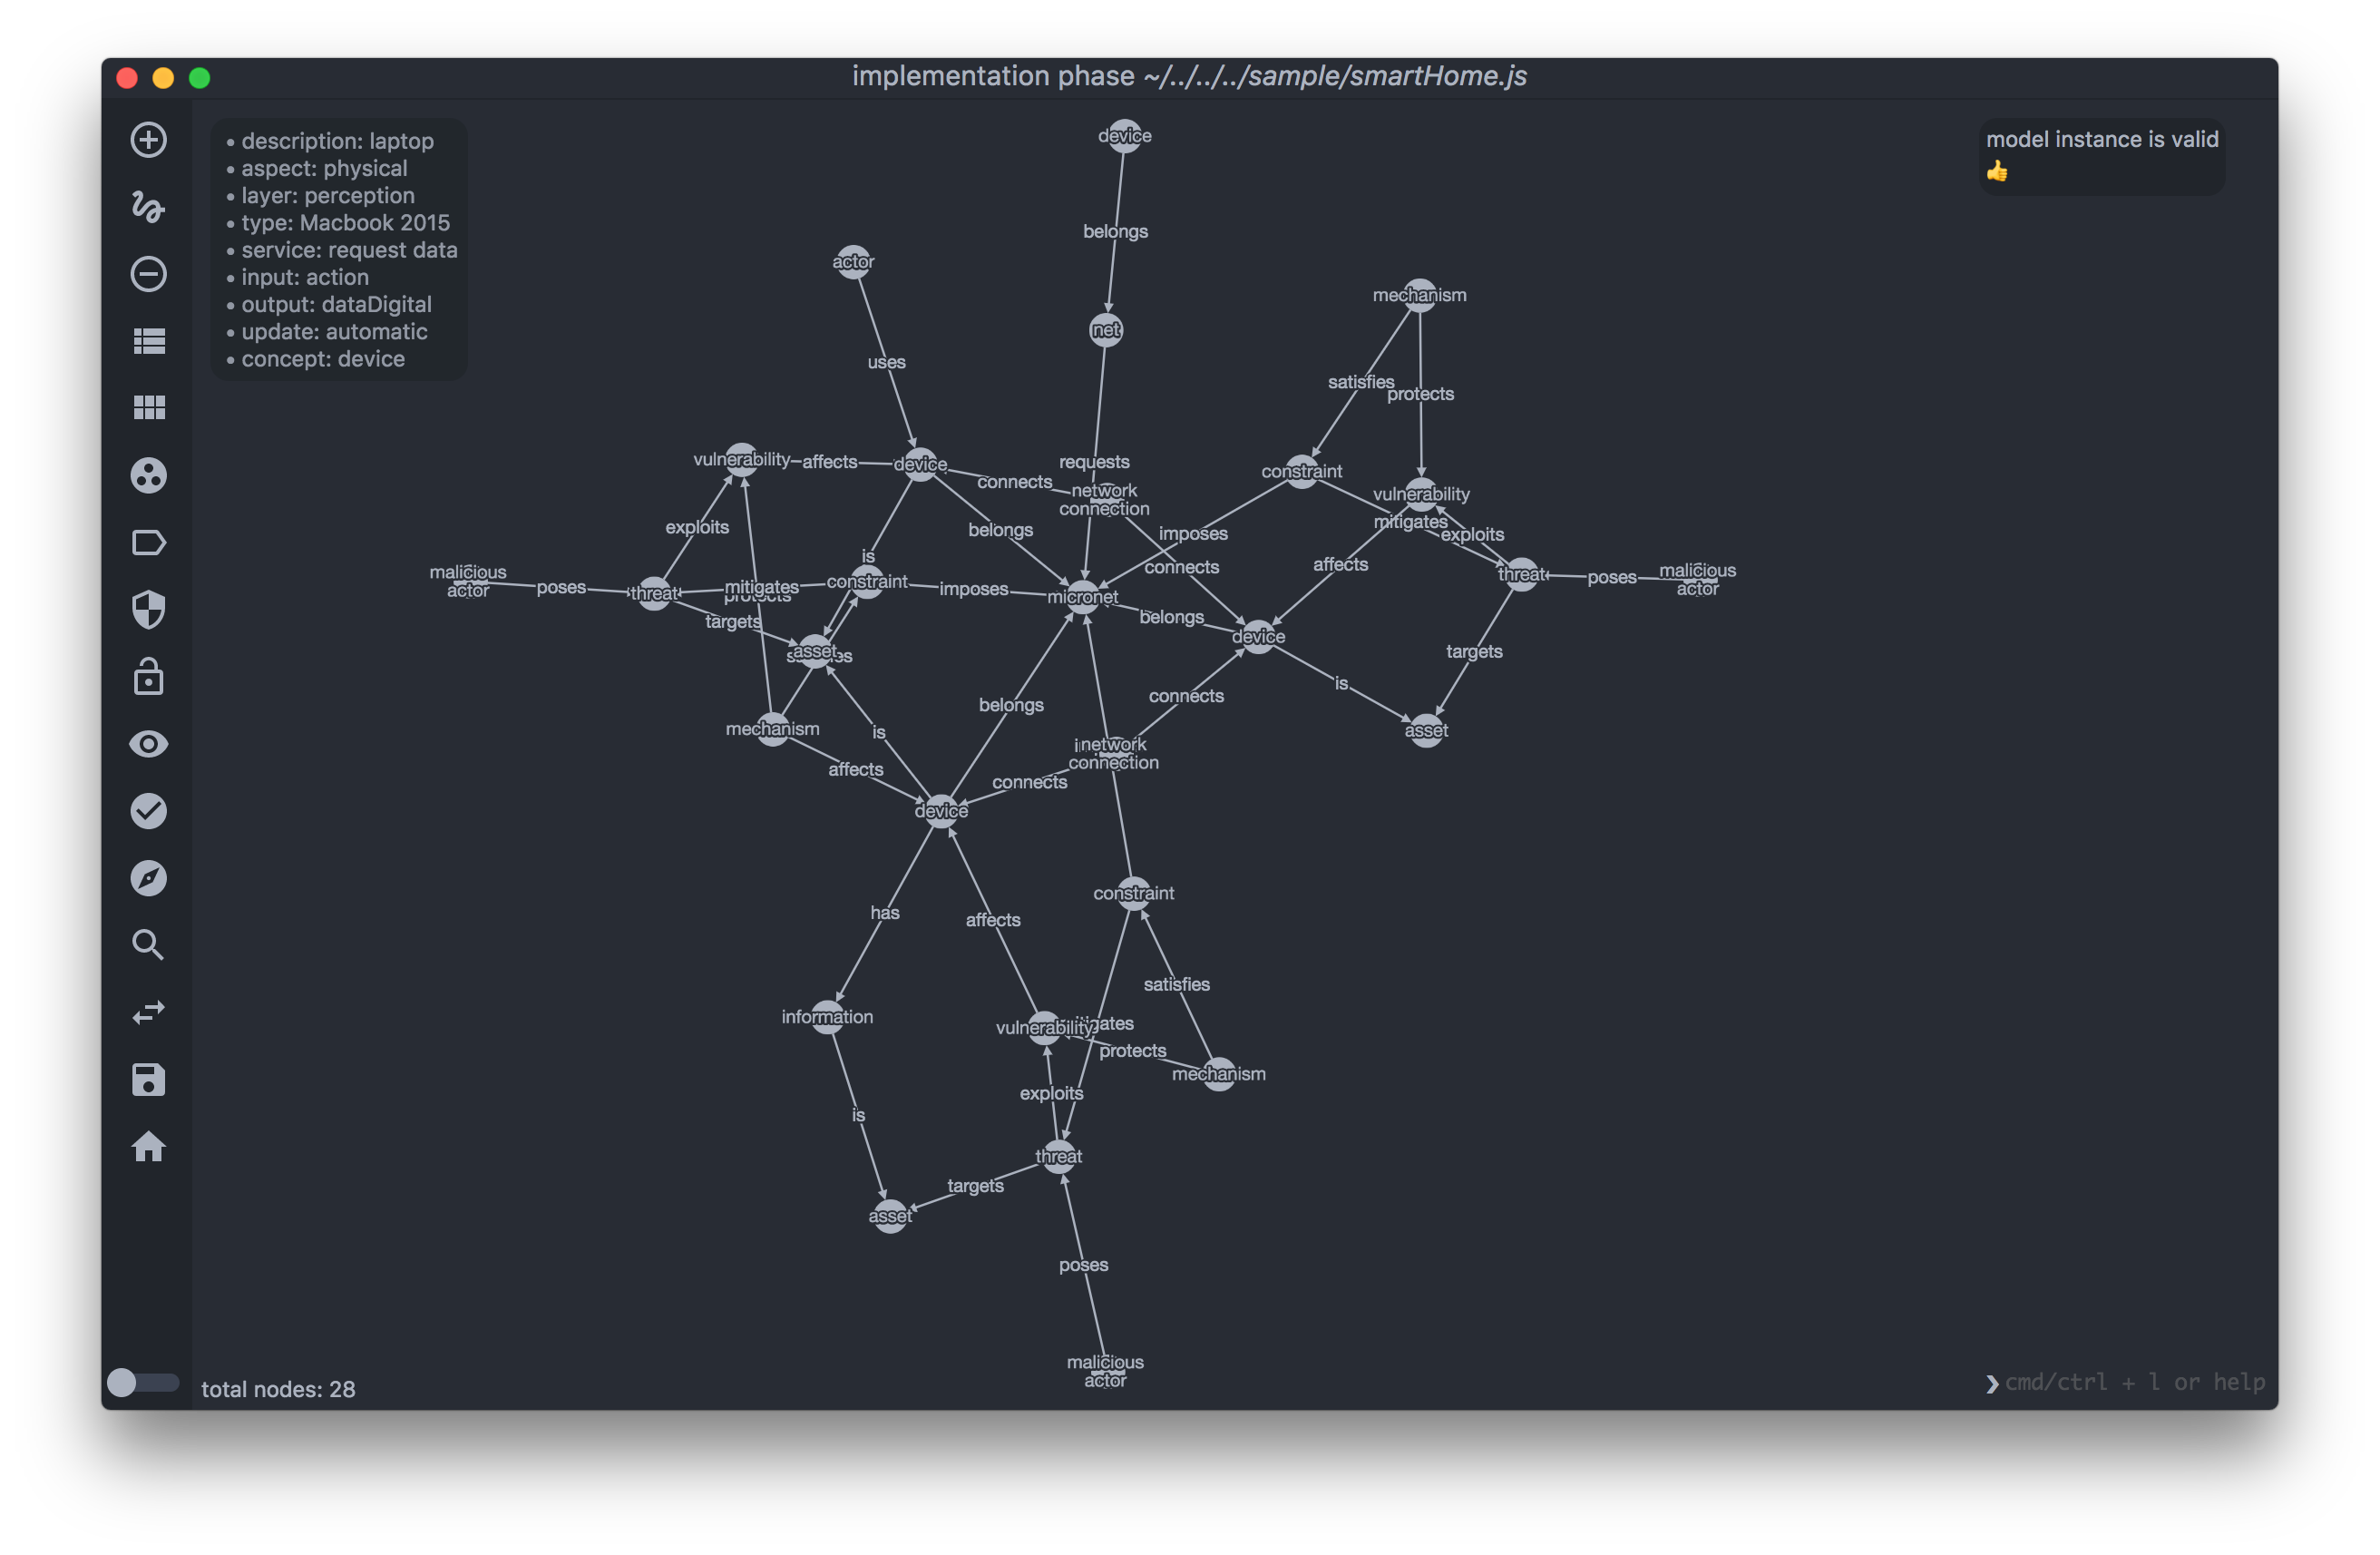 or3stis/apparatus
Una herramienta gráfica de análisis de seguridad para redes IoT
 9aylas/backdooring-zmm100-fingerprint-devices
Bypass de autenticación & puerta trasera automática de dispositivos
 seemoo-lab/fitness-app
Herramienta de investigación basada en BLE para Fitbit que permite la repetición de autenticación, descifrado de volcados de actividad cifrados,…
 nurdilin/cve-2018-16706
O cómo apago mi TV mediante un cronjob
 applied-risk/loracrack
LoRaWAN session cracker - Un PoC para explotar claves de aplicación débiles o compartidas
 tothi/kali-rpi-luks-crypt
Cifrado de disco completo para Kali en Raspberry usando LUKS
 grayoneday/cve-2019-9653
Prueba de concepto de exploit para CVE-2019-9653 que demuestra ejecución remota de código no autenticada como root en dispositivos NUUO NVR a través…
 ndureiss/e1000_vulnerability_exploit
Explotación de la vulnerabilidad de VirtualBox (https://nvd.nist.gov/vuln/detail/CVE-2018-3295)
 xw77cve/cve-2019-7642
Exploit de prueba de concepto para CVE-2019-7642 que demuestra el acceso no autenticado a los registros de consultas DNS y al historial de inicio de…
 evilsocket/bleah
Este repositorio está OBSOLETO, por favor use bettercap ya que esta herramienta ha sido portada a sus módulos BLE.
 stigtsp/cve-2018-20162-digi-lr54-restricted-shell-escape
Exploit de prueba de concepto para CVE-2018-20162: escape de sandbox en el router Digi TransPort LR54 LTE mediante un fallo en el manejo de SIGINT,…
 d4vinci/humax-cli
Un cliente de terminal no oficial para Humax IR4000HD con funciones mejoradas.
 b1ack0wl/miniupnpd_poc
PoC de lectura fuera de límites para miniupnpd <= v2.1
 codeholic2k18/cve-2018-9995
Recuperación de nombre de usuario y contraseña de DVR.
 hook-s3c/cve-2018-18852
Exploit de ejecución remota de código autenticado para routers CERIO (DT300N, DT100G, AMR-3204, WMR-200N) utilizando credenciales predeterminadas del…
 bitfu/sricam-gsoap2.8-dos-exploit
PoC de exploit DoS para Sricam gSOAP2.8
 afang5472/tp-link-wdr-router-command-injection_poc
CVE-2019-6487. Una vulnerabilidad de inyección de comandos en la serie TP-Link WDR5620 hasta la versión 3.








