
 #1
Herramientas para evaluar la seguridad de hardware físico, sistemas embebidos y dispositivos IoT.
Recomendado por Kitploit
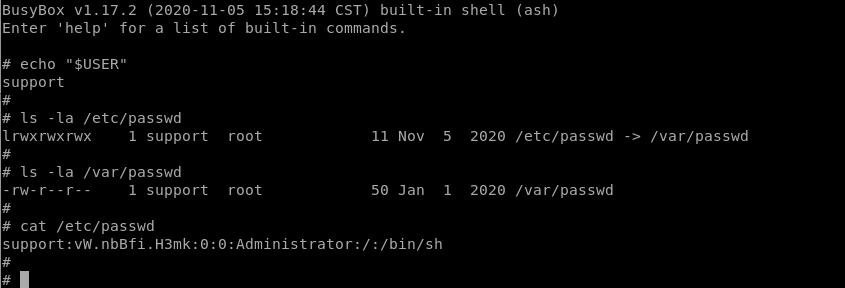
 leoservalli/privilege-escalation-mitrastar
Vulnerabilidad de escalada de privilegios en routers MitraStar
 microsoft/routeros-scanner
Herramienta para escanear artefactos forenses y vulnerabilidades de RouterOS (Mikrotik).
 riverloopsec/killerbee
IEEE 802.15.4/ZigBee Kit de investigación de seguridad
 shaikusaf/system_bt_aosp10_r33_cve-2022-20229
Pila Bluetooth de Android (Fluoride) con un parche específico para CVE-2022-20229, que proporciona una versión vulnerable para investigación de…
 dozernz/bugstropics
Material de apoyo para la charla "Hunting Bugs In The Tropics" de DEFCON 30
 shaikusaf/system_bt_aosp10_r33_cve-2022-20224
Repositorio de pila Bluetooth AOSP modificado para abordar CVE-2022-20224, proporcionando una versión parcheada de la pila Bluetooth Fluoride para…
 kuleuven-cosic/starlink-fi
Modchip de inyección de fallos de voltaje para la evaluación de seguridad de caja negra de terminales Starlink, que elude la verificación de firma…
 henry4e36/cve-2022-31269
Nortek Control Linear eMerge E3-Series divulgación de información
 leonardobg/cve-2022-24654
Exploit de prueba de concepto para la vulnerabilidad de cross-site scripting (XSS) almacenado autenticado en el firmware 74.19.10.21 de INTELBRAS ATA…
 cuerz/cve-2021-36260
Herramienta de detección y explotación masiva de la vulnerabilidad RCE de Hikvision
 shaikusaf/frameworks_av_aosp10_r33_cve-2021-0520
Exploit o análisis para CVE-2021-0520 en el framework multimedia de Android (frameworks/av) en AOSP 10 r33, dirigido a una vulnerabilidad en el…
 sbaresearch/amlsec
Identificación Automatizada de Riesgos de Seguridad Utilizando Datos de Ingeniería Basados en AutomationML
 robertguetzkow/cve-2021-37740
PoC para la vulnerabilidad DoS CVE-2021-37740 en el firmware v3.0.3 de SCN-IP100.03 y SCN-IP000.03 de MDT. El error se ha corregido en el firmware…
 marginresearch/foisted
Jailbreak remoto de MikroTik para v6.x.x
 squirre17/cve-2019-8985
CVE–2019–8985 Netis WF2411 RCE
 sourceincite/randy
Un exploit de RCE preautenticado para Inductive Automation Ignition
 satheesh575555/libhwbinder_aosp10_r33_cve-2020-0136
Exploit para CVE-2020-0136, una vulnerabilidad de use-after-free en libhwbinder de Android, que demuestra corrupción de memoria y una posible…
 gainsec/cve-2017-16744-and-cve-2017-16748-tridium-niagara
Prueba de concepto (PoC) para CVE: 2017-16744 y 2017-16748








