
 #1
Herramientas para evaluar la seguridad de hardware físico, sistemas embebidos y dispositivos IoT.
Recomendado por Kitploit

 witherornot/warbird-docs
Documentación de la ofuscación Warbird de Microsoft
 fj016/cve-2024-41992-poc
PoC para el CVE-2024-41992 (RCE en dispositivos que ejecutan WiFi-TestSuite-DUT)
 sjgallagher2/am335xbootrom
Ingeniería inversa de la ROM de arranque del TI AM3358
 xen0bit/fwbt
Código de prueba de concepto para la interacción con Firewalla a través de Bluetooth Low-Energy y explotación de CVE-2024-40892 / CVE-2024-40893
 seemoo-lab/internalblue
Framework de experimentación Bluetooth para chips Broadcom y Cypress.
 baroi-ai/cve-2024-42658
CVE-2024-42658 Un problema en el enrutador WiFi wishnet Nepstech NTPL-XPON1GFEVN v1.0 permite a un atacante remoto obtener información sensible a…
 jjensn/cve-2024-36877
Prueba de concepto de exploit para CVE-2024-36877 dirigido a vulnerabilidades de firmware, con análisis detallado y técnicas de explotación binaria.
 hoangrealer/cve-2023-27216
Enfoque de principiante para el hacking de firmware
 abrarkhan/external_sonivox_cve-2024-23709
Prueba de concepto para CVE-2024-23709, una vulnerabilidad de escritura fuera de los límites en la librería de síntesis de audio Sonivox de Android,…
 revoltsecurities/cve-2024-7339
Una herramienta de detección de vulnerabilidades y explotación para CVE-2024-7339
 geniuszly/cve-2022-45701
es un script diseñado para explotar ciertas vulnerabilidades en routers mediante el envío de payloads a través de SNMP (Protocolo simple de…
 vatsalgupta67/all-in-one-cybersecurity-resources
Lista de recursos de ciberseguridad y algunos subdominios diferentes de la ciberseguridad
 uthrasri/system_bt_cve-2024-0030
 kyssk00l/cve-2024-40617
CVE-2024-40617 PoC del exploit
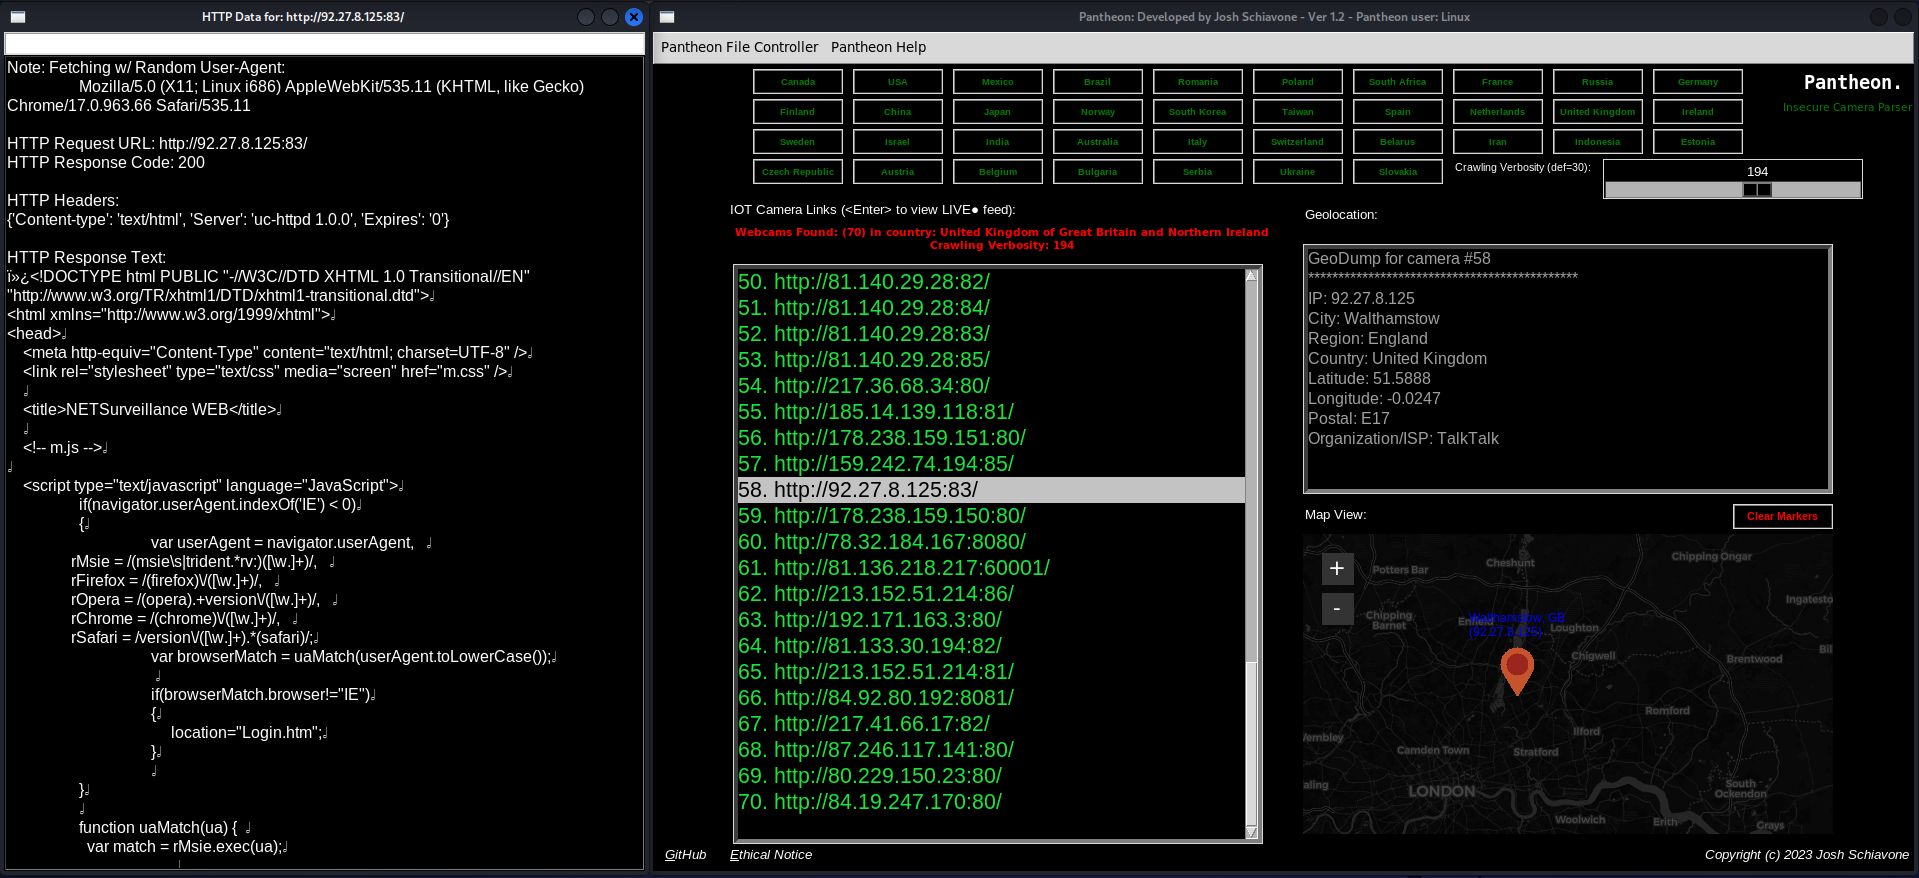 josh0xa/pantheon
Reconocimiento de Cámaras IoT y Visor en Vivo
 abrarkhan/g3_frameworks_av_cve-2024-0023
Prueba de concepto del exploit para CVE-2024-0023 en frameworks/av de Android, implementado en C++ para demostrar la vulnerabilidad del framework…
 flojboj/cve-2021-31630
Exploit PoC para CVE-2021-31630 escrito en Python3 y usando reverse shell en C con modo no bloqueante.
 vulncheck-oss/cisco-ios-xe-implant-scanner
Escáner basado en Go que detecta sistemas Cisco IOS XE implantados mediante el envío de solicitudes HTTP manipuladas para identificar dispositivos…








