
 #1
Herramientas para evaluar la seguridad de hardware físico, sistemas embebidos y dispositivos IoT.
Recomendado por Kitploit

 yeggor/uefi_retool
Una herramienta para la ingeniería inversa de firmware UEFI
 takistmr/cve-2024-20137
Código Python para la explotación de una vulnerabilidad en el controlador wlan de los SoC MediaTek MT6890, MT7622, MT7915, MT7916, MT7981, MT7986
 thottysploity/cve-2024-53375
TP-Link Archer AXE75 Inyección de Comandos Autenticada
 boredpentester/abl_rop
Experimentando con CVE-2022-20120 (Pixel Bootloader / ABL) usando Unicorn, derivado del emulador de eShard en…
 laskdjlaskdj12/cve-2024-29671-poc
Este es el POC de CVE-2024-29671
 cyber-defence-campus/netgear_r6700v3_circled
Demostrar algunas funcionalidades de Morion generando un exploit para CVE-2022-27646 (desbordamiento de búfer en pila en routers Netgear R6700v3).
 spiralbl0ck/poc
No sé, averígualo por el nombre, jódete L$user
 batmoshka55/cve-2018-9995_dvr_credentials
Herramienta de exploit para CVE-2018-9995 que recupera credenciales de DVR mediante una solicitud HTTP manipulada, dirigida a múltiples proveedores…
 brosck/cve-2022-1077
TEM FLEX-1080/FLEX-1085 1.6.0 log log.cgi Divulgación de Información
 l41kaa/cve-2024-48705
Wavlink AC1200 con versiones de firmware M32A3_V1410_230602 y M32A3_V1410_240222 son vulnerables a una inyección de comandos post-autenticación al…
 pro-me3us/cve_2022_38181_raven
CVE-2022-38181 POC para FireTV 2nd gen Cube (raven)
 xairy/lights-out
Herramientas para controlar el LED de la cámara web en ThinkPad X230
 verylazytech/cve-2024-10914
POC - CVE-2024–10914 - Vulnerabilidad de Inyección de Comandos en el parámetro `name` para NAS de D-Link
 aengussong/hikvision_probe
Identificar IP de Hikvision y sondear en busca de CVEs (CVE-2017-7921, CVE-2022-28171, CVE-2021-36260)
 astrowmist/poc-cve-2012-1831
Prueba de concepto para el CVE-2012-1831 (Kingview Touchview 6.53). Esto es una vulnerabilidad de sistemas de control industrial.
 umair9747/genzai
El kit de herramientas de seguridad para IoT ayuda a identificar paneles relacionados con IoT y escanearlos en busca de contraseñas predeterminadas y…
 theos/sdks
SDKs parcheados que incluyen tbds de framework privado
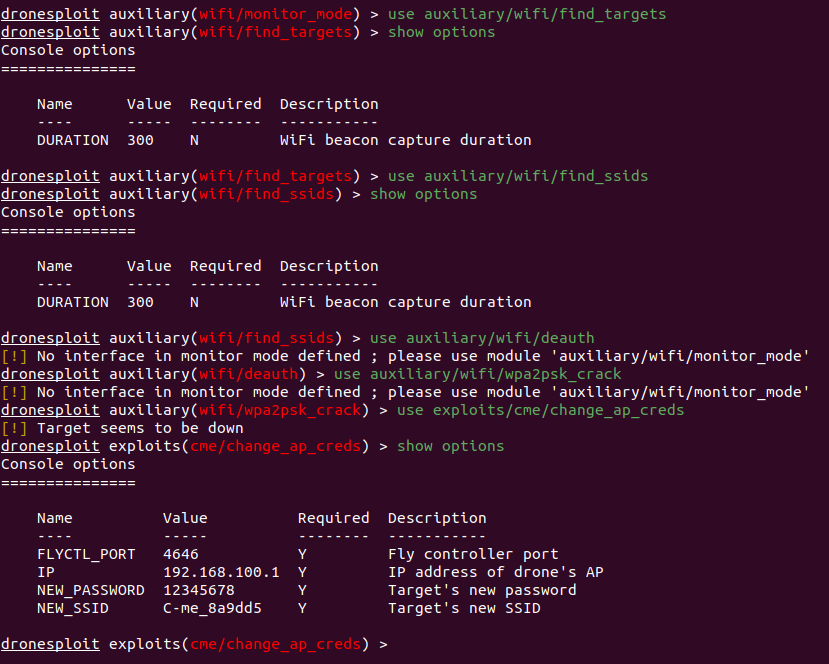 dronesploit/dronesploit
Marco de consola estilo Metasploit para pentesting de drones comerciales, con exploits modulares para ataques inalámbricos, manipulación de…








