
 #1
Herramientas para evaluar la seguridad de hardware físico, sistemas embebidos y dispositivos IoT.
Recomendado por Kitploit

 louisabricot/writeup-cve-2019-19194
Un análisis y una prueba de concepto teórica para CVE-2019-19194
 mailinneberg/broadpwn
Error Broadpwn (CVE-2017-9417)
 mercul1ninna/mips-cve-2014-9222
Vamos a divertirnos explorando el firmware de un router Zyxel y la arquitectura MIPS
 msm8916-mainline/cve-2022-22063
Problema de seguridad en el firmware del hipervisor de algunos conjuntos de chips antiguos de Qualcomm
 nahueldsanchez/blogpost_cve-2018-19987-analysis
Este repositorio tiene una publicación de blog sobre mi análisis de CVE-2018-19987, una inyección de comandos del sistema operativo autenticada que…
 nitinronge91/extracting-user-credentials-for-web-portal-and-wifi-ap-for-hathway-router-cve-2024-44815-
CVE-2024-44815
 nitinronge91/sensitive-information-disclosure-via-spi-flash-firmware-for-hathway-router-cve-2024-46383
CVE-2024-46383
 nsbogam/cve-2022-26269
La aplicación Suzuki connect se utiliza para obtener información del automóvil, como combustible, estado de encendido, ubicación actual, estado del…
 passwa11/re11s_1.11-formaccept-commandinjection
CVE-2025-22912
 ridpath/cve-2021-26828-ultimate
ScadaFlare Framework de explotación RCE autenticado para ScadaBR (CVE-2021-26828) OpenPLC ScadaBR
 roeeh/bootmodechecker
Esta aplicación verifica si eres vulnerable a CVE-2016-8467 y/o si tu propiedad bootmode ha sido manipulada.
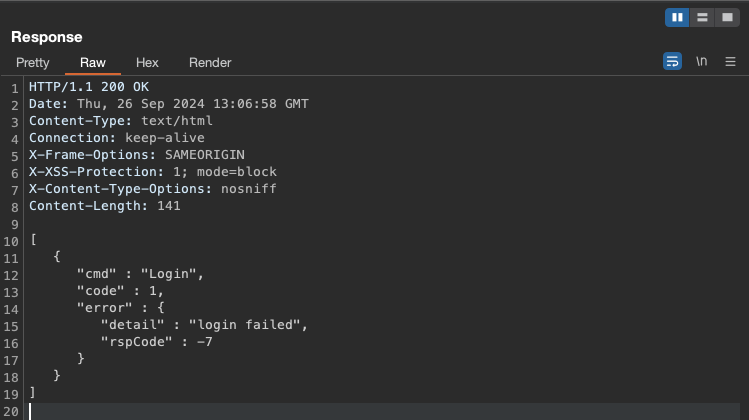 rosembergpro/cve-2024-48644
Reolink Duo 2 WiFi v1.0.280 - Vulnerabilidad de enumeración de cuentas
 sastraadiwiguna-purpleeliteteaming/cve-2025-13834-a-bluetooth-rfcomm-out-of-bounds-read-vulnerability-in-modern-wireless-devices
CVE-2025-13834 Resumen técnico Tipo de vulnerabilidad: Divulgación de memoria / Lectura fuera de los límites (OOB) (CWE-125). Puntuación CVSS:…
 shoucheng3/eclipse__hawkbit_cve-2020-27219_0-3-0m6
Backend independiente del dominio para implementar actualizaciones de software en dispositivos periféricos restringidos, controladores y puertas de…
 shoucheng3/yamcs__yamcs_cve-2023-45277_5-8-6
Marco de control de misión basado en Java con configuración YAML, que admite telemetría, comando y simulación para operaciones de naves espaciales.…
 sunn1day/cve-2020-36109-poc
CVE-2020-36109 PoC que causa DoS
 tamim1089/hikvisionexploiter
HikvisionExploiter es una utilidad basada en Python diseñada para automatizar la explotación y las comprobaciones de accesibilidad de directorios en…
 tania-silva/cve-2024-57972
Exploit de denegación de servicio para Microsoft HoloLens Device Portal mediante solicitudes repetidas de emparejamiento de API, causando sobrecarga…








