
 #1
Herramientas para evaluar la seguridad de hardware físico, sistemas embebidos y dispositivos IoT.
Recomendado por Kitploit

 webraybtl/cve-2022-1068
Análisis y reproducción de la vulnerabilidad de desbordamiento de búfer en Modbus Slave CVE-2022-1068
 hev0x/cve-2021-31630-openplc_rce
Exploit para Ejecución Remota de Código Autenticada en OpenPLC v3 Webserver
 dumitory-dev/cve-2020-35391-poc
Omisión de autenticación en Tenda N300 mediante una cabecera de solicitud HTTP malformada
 codeholic2k18/cve-2018-9995
Recuperación de nombre de usuario y contraseña de DVR.
 satheesh575555/system_bt_aosp_10_r33_cve-2021-0316
Pila Bluetooth parcheada para Android 10 (AOSP r33) que corrige la vulnerabilidad de desbordamiento de búfer CVE-2021-0316.
 miapatsune/cve-2026-43499
Exploit de kernel para Redmi Pad Pro (dizi) / POCO Pad 5G con interfaz de carga y ejecución basada en navegador, panel de administración para gestión…
 j4ck3lsyn-gen2/cve-2026-13768
Azure IoT Hub donde la exposición de una Shared Access Key a nivel de propietario permite la ejecución remota de código (RCE) no autenticada contra…
 piffd0s/cve-2021-3310
Vulnerabilidad de divulgación de información en la resolución de enlaces de Western Digital MyCloud PR4100
 ap425q/whisper-pair
Escanea dispositivos Bluetooth Low Energy en busca de vulnerabilidades de Fast Pair (CVE-2025-36911), probando si los accesorios aceptan solicitudes…
 rizzziom/cve-2024-30167
Prueba de concepto de explotación para inyección de comandos autenticada en Atlona AT-OME-RX21, que permite la ejecución de comandos a nivel de root…

 spiralbl0ck/microc-u-os2-vuln-code-extracted-from-
Ataque y Prevención de Desbordamiento de Búfer para un Sistema de Soft-Procesador Basado en FPGA - 7.ª Conferencia Internacional sobre Innovación en…
 vanlam2001/netis-n5vn-ac1200-dos
Exploit de prueba de concepto para una vulnerabilidad de desbordamiento de búfer (CVE-2024-44596) en routers Netis N5VN AC1200, causando denegación…
 michaeladamgroberman/cve-2026-55726
CVE-2026-55726: Contenedor de Azure Blob Storage listable públicamente (registros de dispositivo) - Gardyn (ICSA-26-183-03)
 michaeladamgroberman/cve-2026-13768
CVE-2026-13768: Credencial privilegiada de iothubowner de IoT Hub — enumeración de flota, RCE del dispositivo, pivote de red doméstica — Gardyn…
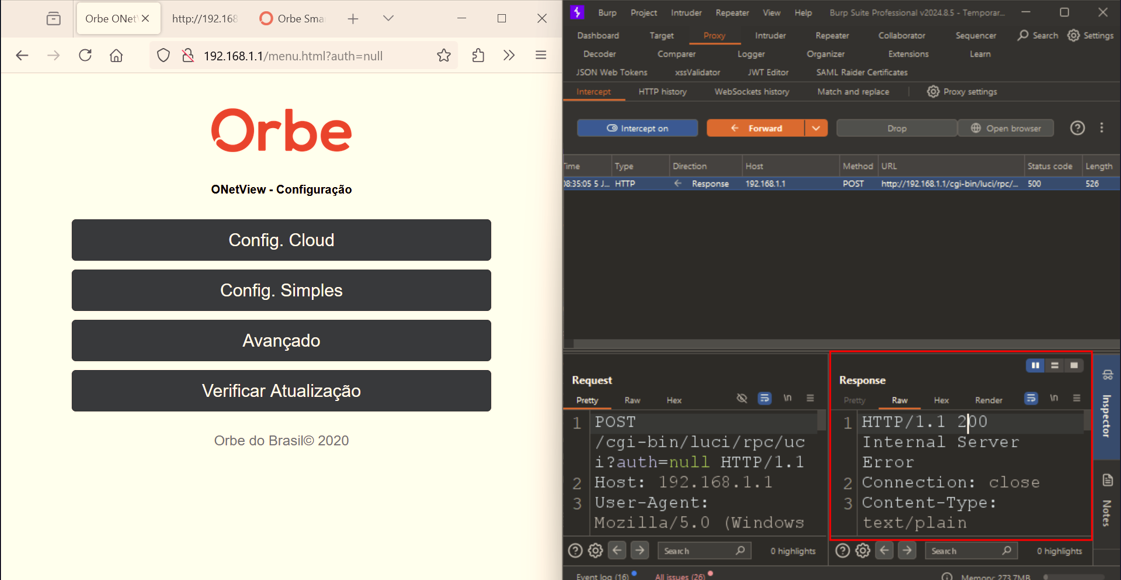 kuk3n4n/cve-2024-57778
Un problema en Orbe ONetView Roteador Onet-1200 Orbe 1680210096 permite a un atacante remoto escalar privilegios mediante la respuesta del servidor…
 flojboj/cve-2021-31630
Exploit PoC para CVE-2021-31630 escrito en Python3 y usando reverse shell en C con modo no bloqueante.
 yarienkiva/honeypot-dlink-cve-2024-3273
Honeypot rápido y sucio para CVE-2024-3273








