
 #1
Herramientas para evaluar la seguridad de hardware físico, sistemas embebidos y dispositivos IoT.
Recomendado por Kitploit

 h4ckusaur/cve-2024-57366
Exploit de ejecución remota de código para CVE-2024-57366 dirigido a routers WAVLINK mediante la omisión de validación de dirección MAC e inyección…
 deepwoodssec/cve-2026-36522
Prueba de concepto de exploit para CVE-2026-36522: inyección NaN no autenticada mediante MAVLink PARAM_SET en ArduPilot ArduPlane, que provoca DoS o…
 alxsourin/firmware-cve-2025-7545
Configuración de exploit para CVE-2025-7545 dirigido a Binutils vulnerables en entornos de firmware, incluyendo configuración del entorno y…
 trinadh465/linux-4.19.72_cve-2019-19447
Árbol de código fuente del kernel de Linux 4.19.72 con un parche o análisis para CVE-2019-19447, una vulnerabilidad de use-after-free en el sistema…
 satheesh575555/system_bt_aosp10_r33_cve-2021-0589
Pila de Bluetooth de AOSP con un parche para CVE-2021-0589, que proporciona una versión vulnerable para investigación de seguridad y desarrollo de…
 blasty/wake-and-break
Exploit de PSP para GPUs AMD navi31 (RX 7900) que desactiva las comprobaciones de firma del firmware para que la tarjeta cargue firmware SMU, SDMA,…
 innotecsystem/device-reversing
Este repo contiene write-ups de reversing de dispositivos.
 pazhanivel07/system_bt_a10-r33_cve-2021-0474
Android Fluoride Bluetooth stack código fuente con enfoque en CVE-2021-0474, que proporciona una base para la investigación de vulnerabilidades y el…
 ali-py3/exploit-cve-2026-2670
Prueba de concepto de exploit para CVE-2026-2670, una vulnerabilidad de inyección de comandos en los routers Advantech WISE-6610, que permite a…
 rampagex/firmware-mod-kit
Exportado automáticamente desde code.google.com/p/firmware-mod-kit
 icicle-emu/icicle
Fuzzer basado en emulación para firmware MSP430 que encuentra y analiza errores de corrupción de memoria con informes de fallos detallados y entradas…
 chrisjd20/hikvision_cve-2017-7921_auth_bypass_config_decryptor
Este archivo Python descifrará el configurationFile utilizado por las cámaras hikvision vulnerables a CVE-2017-7921.
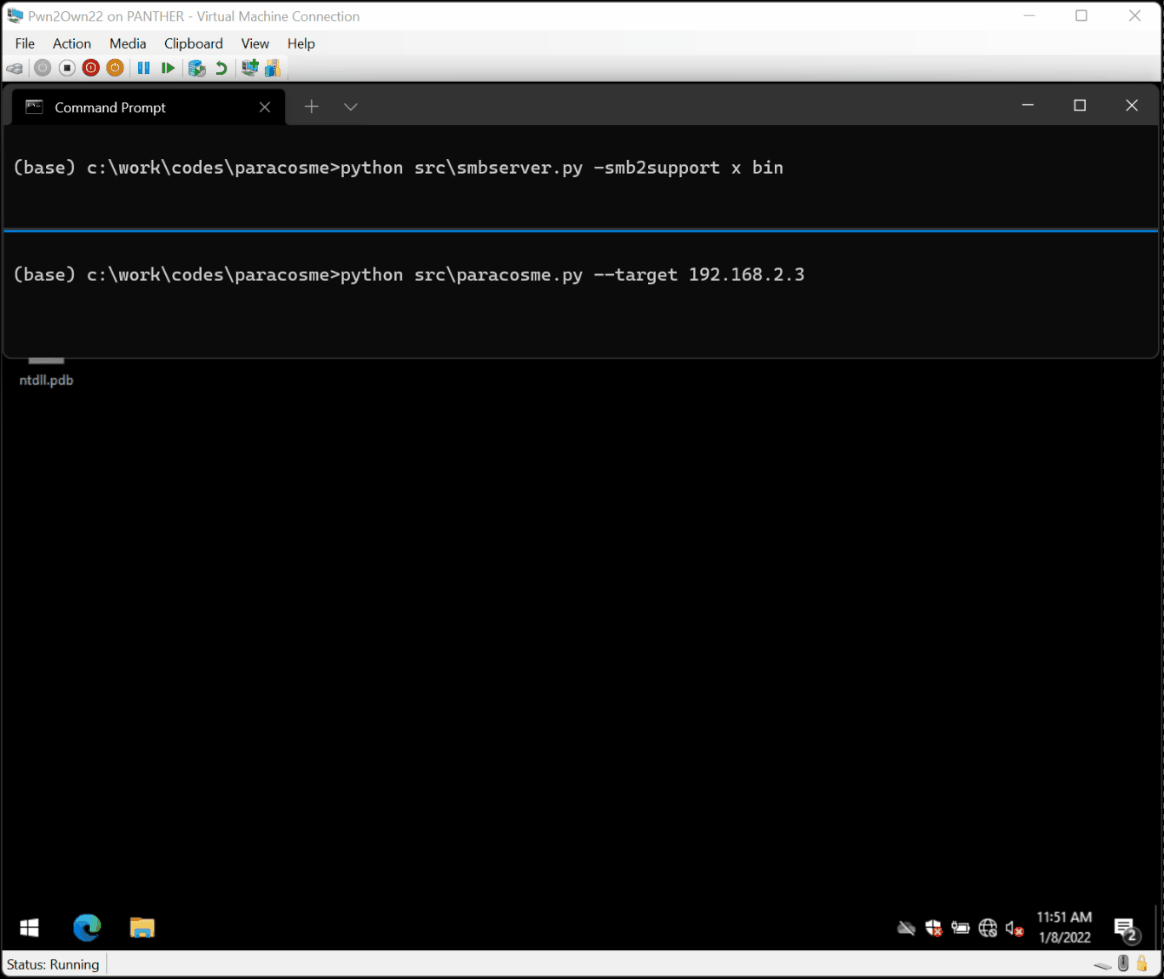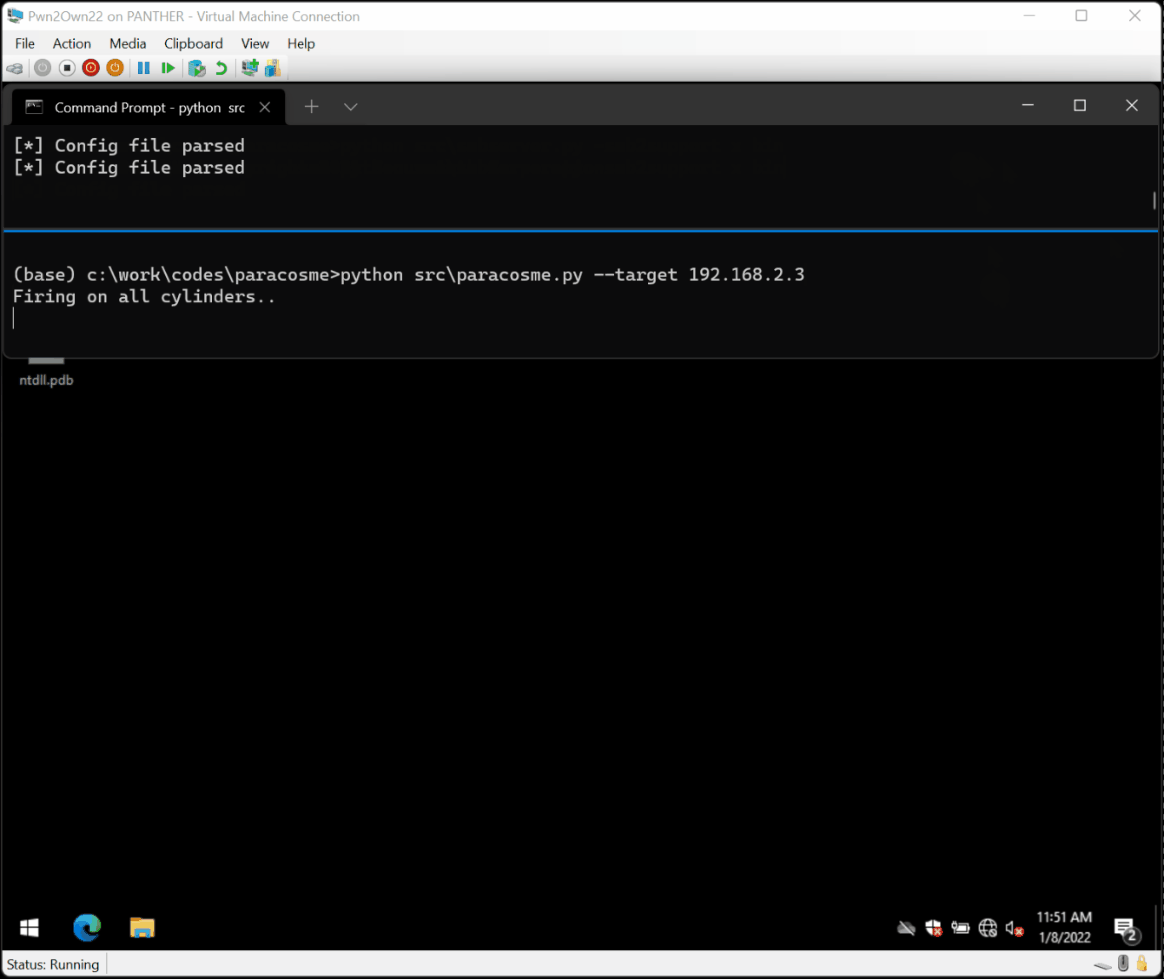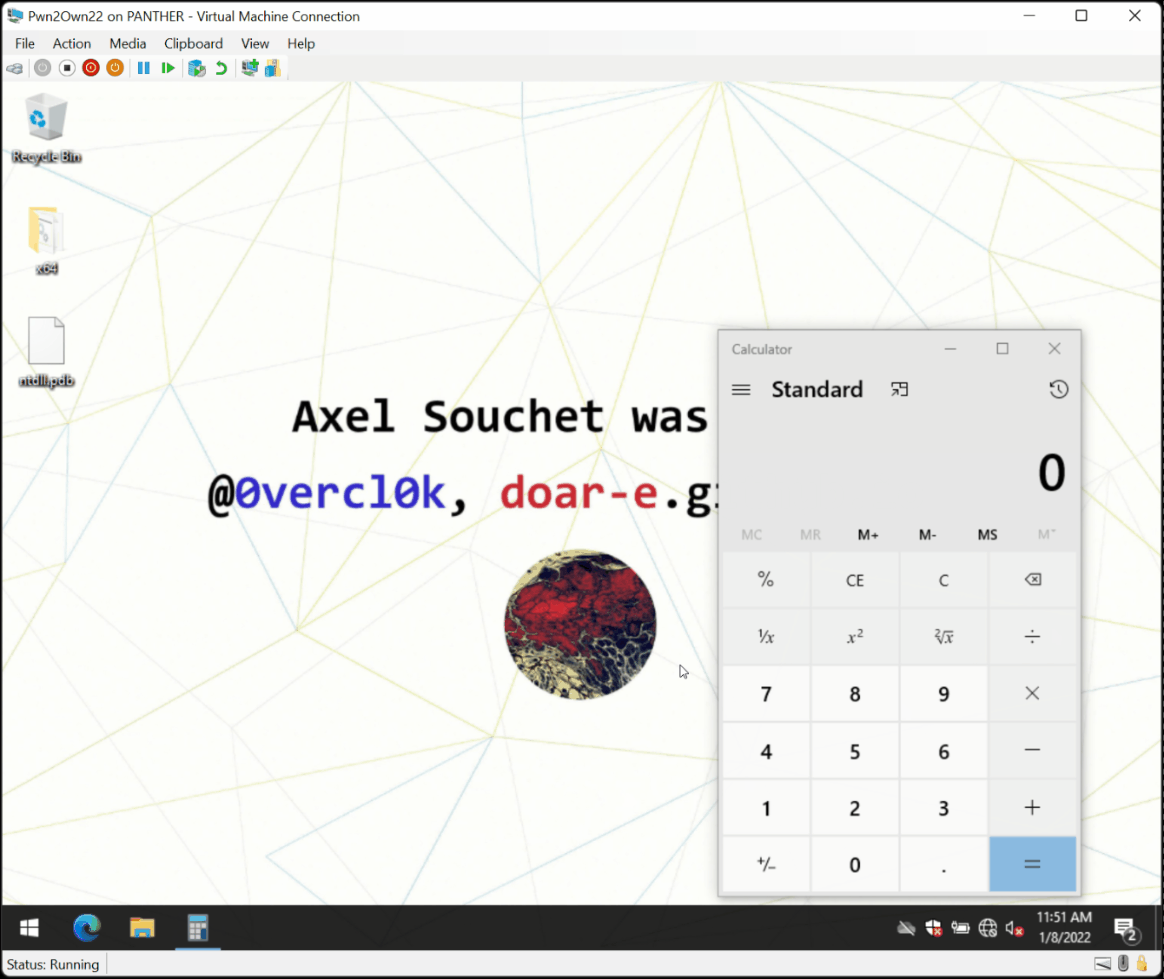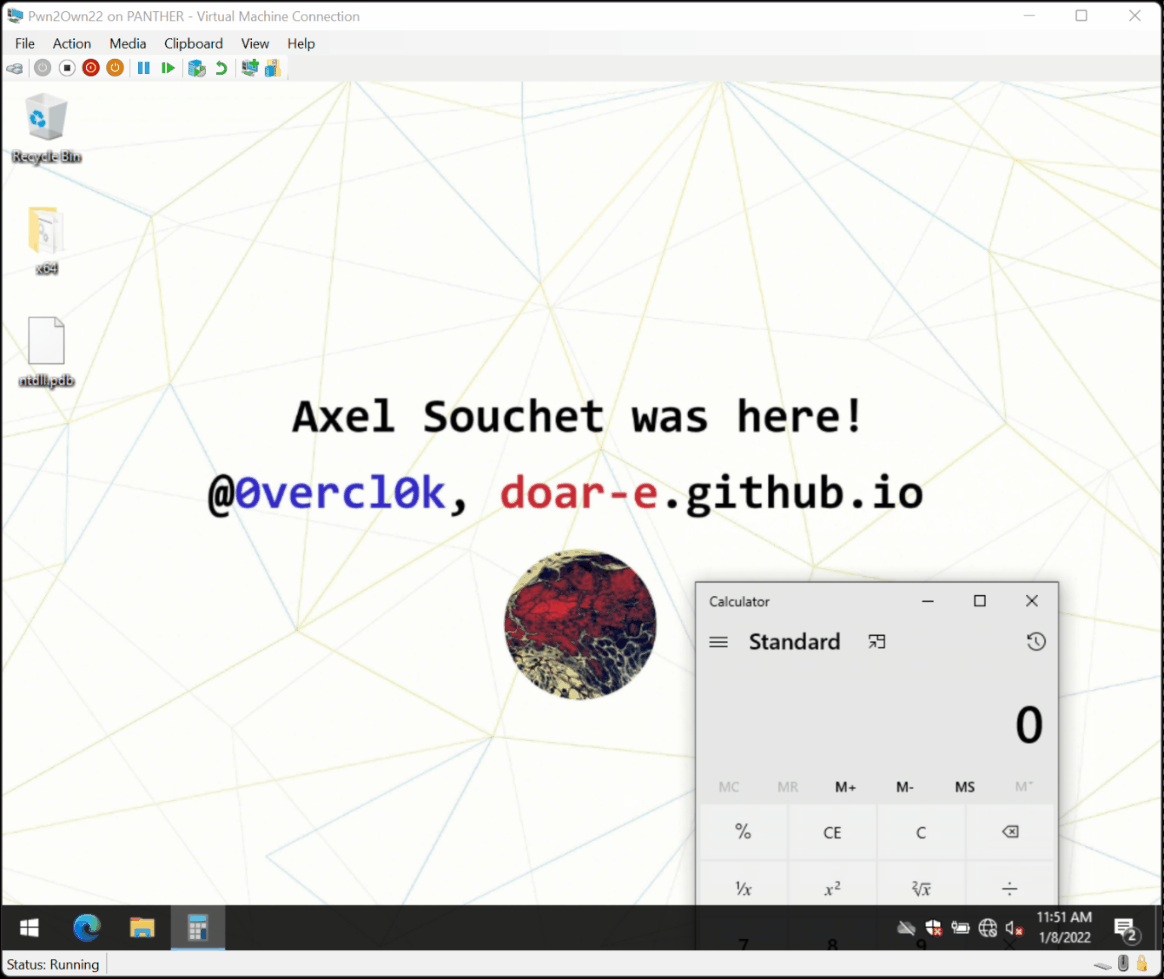 0vercl0k/paracosme
Paracosme es un exploit de corrupción de memoria remota de cero clics que compromete ICONICS Genesis64, el cual fue demostrado con éxito en el…
 armissecurity/urgent11-detector
Herramienta de detección URGENT/11 de Armis
 lachlan2k/cve-2023-35803
Exploit PoC para el desbordamiento de búfer no autenticado CVE-2023-35803 en Aerohive HiveOS/Extreme Networks IQ Engine, que permite la ejecución…
 kiwidoggie/oni-framework
Software C2 para sistemas embebidos escrito en C/C#
 fans0n-fan/treck20-related
PoC para CVE-2020-11896, pila TCP/IP de Treck e investigación de activos de dispositivos.
 finngineering/apxutil
Una herramienta para manipular archivos de archivo PLC de Schneider Electric.








