
 #1
Herramientas de fuzz testing basadas en mutación, generación y cobertura.
Recomendado por Kitploit
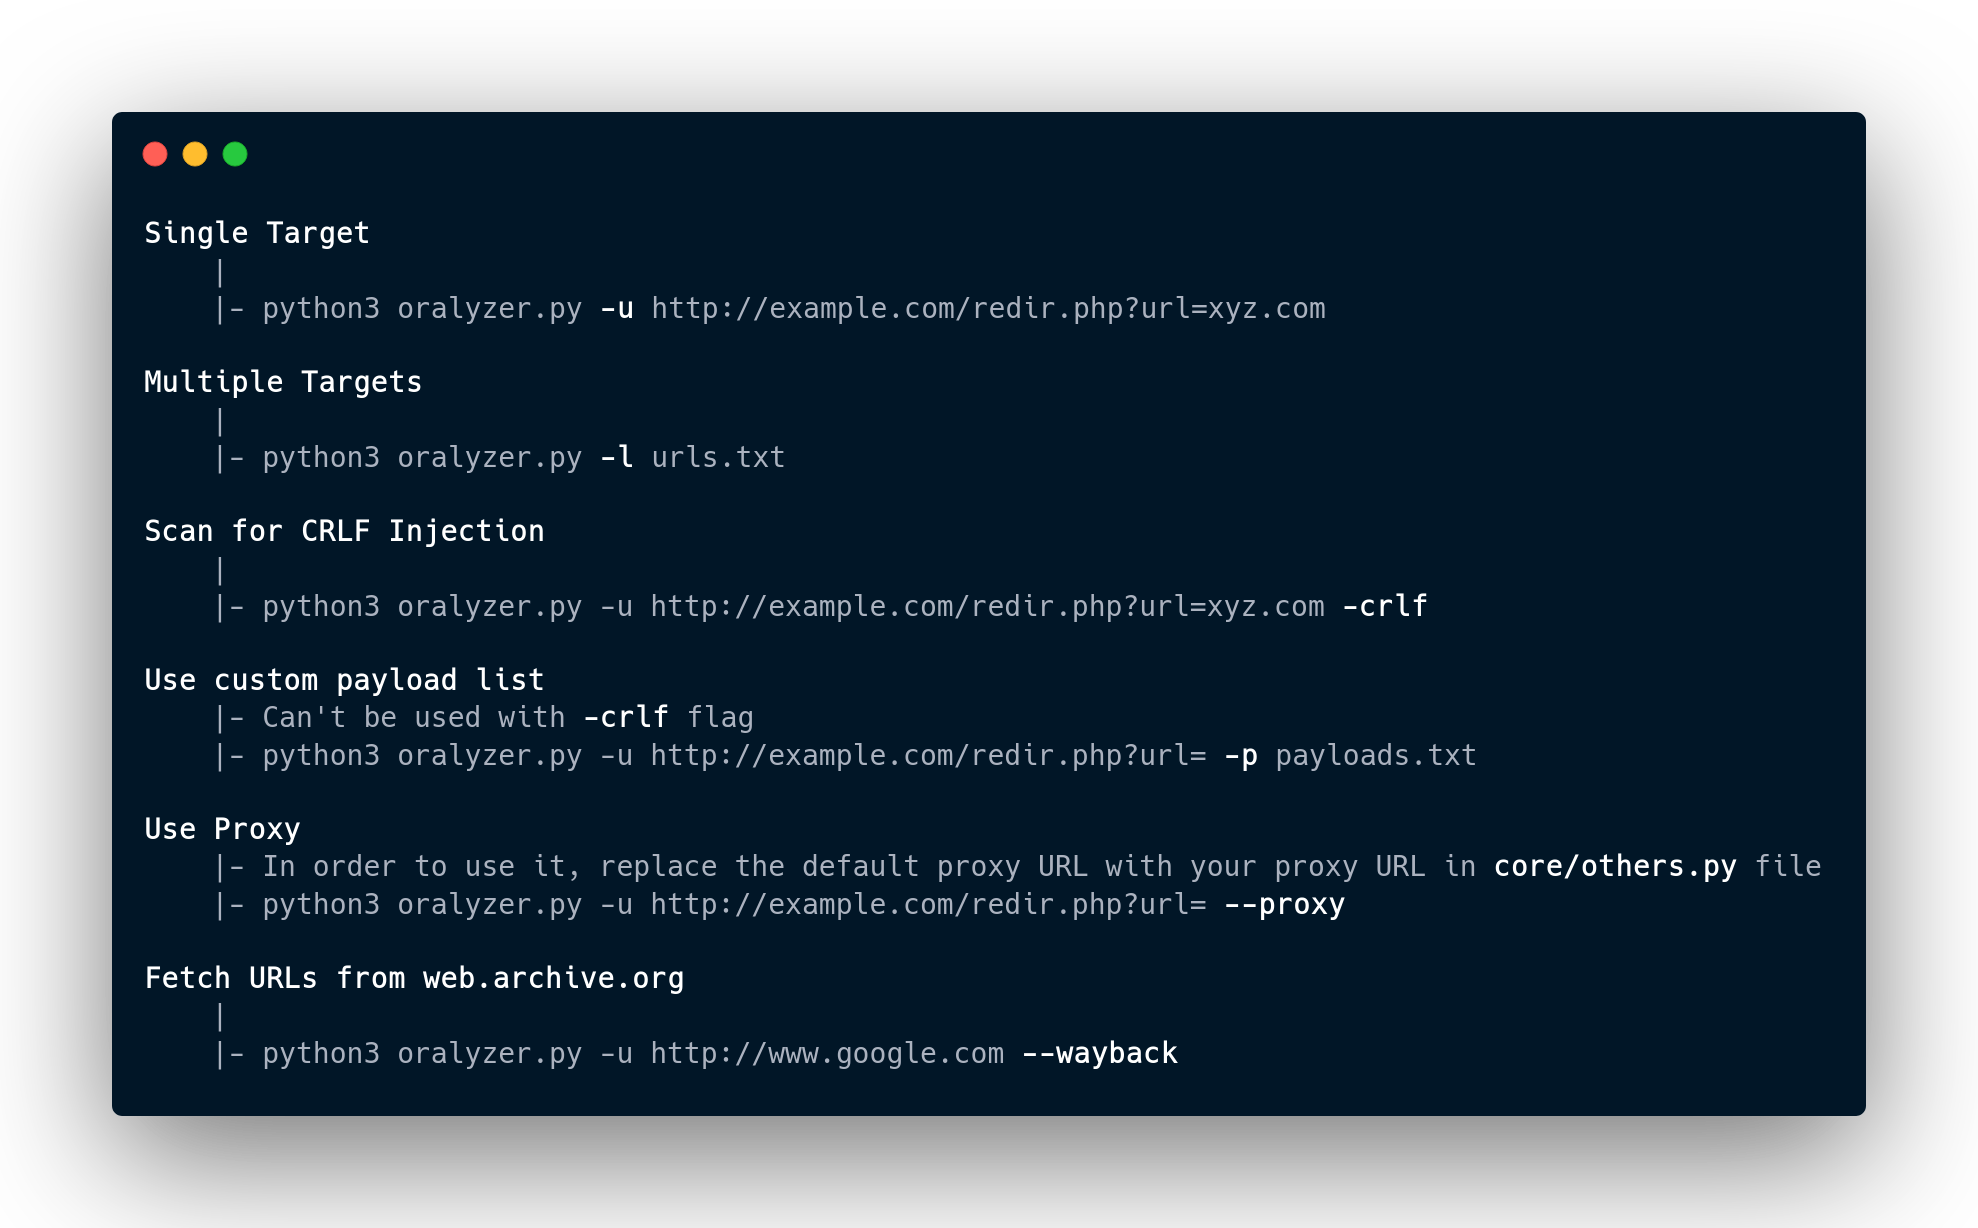
 r0075h3ll/oralyzer
Escáner de vulnerabilidades de redirección abierta basado en Python que fuzzea URLs para detectar redirecciones basadas en cabeceras, JavaScript y…
 swisskyrepo/graphqlmap
Módulo de seguridad para php7 y php8 - Eliminando bugclasses y aplicando virtual-patching al resto!
 reversenseorg/dexcalibur
[Oficial] Herramienta de ingeniería inversa para Android enfocada en la automatización de instrumentación dinámica mediante Frida. Desensambla dex,…
 0vercl0k/wtf
Fuzzer distribuido, guiado por cobertura de código y basado en instantáneas para objetivos en modo usuario y kernel en Windows y Linux, con backends…
 psiinon/open-source-web-scanners
Lista curada de escáneres de seguridad web de código abierto, que incluye escáneres de uso general, escáneres de infraestructura y fuzzers, ordenados…
 m4b/goblin
Un travieso crate de parseo binario multiplataforma, escrito en Rust.
 vladko312/sstimap
Herramienta automática de detección de SSTI con interfaz interactiva
 p0dalirius/coercer
Un script de Python para forzar automáticamente a un servidor Windows a autenticarse en una máquina arbitraria mediante 12 métodos.
 emadshanab/nuclei-templates-collection
Colección de Plantillas Nuclei
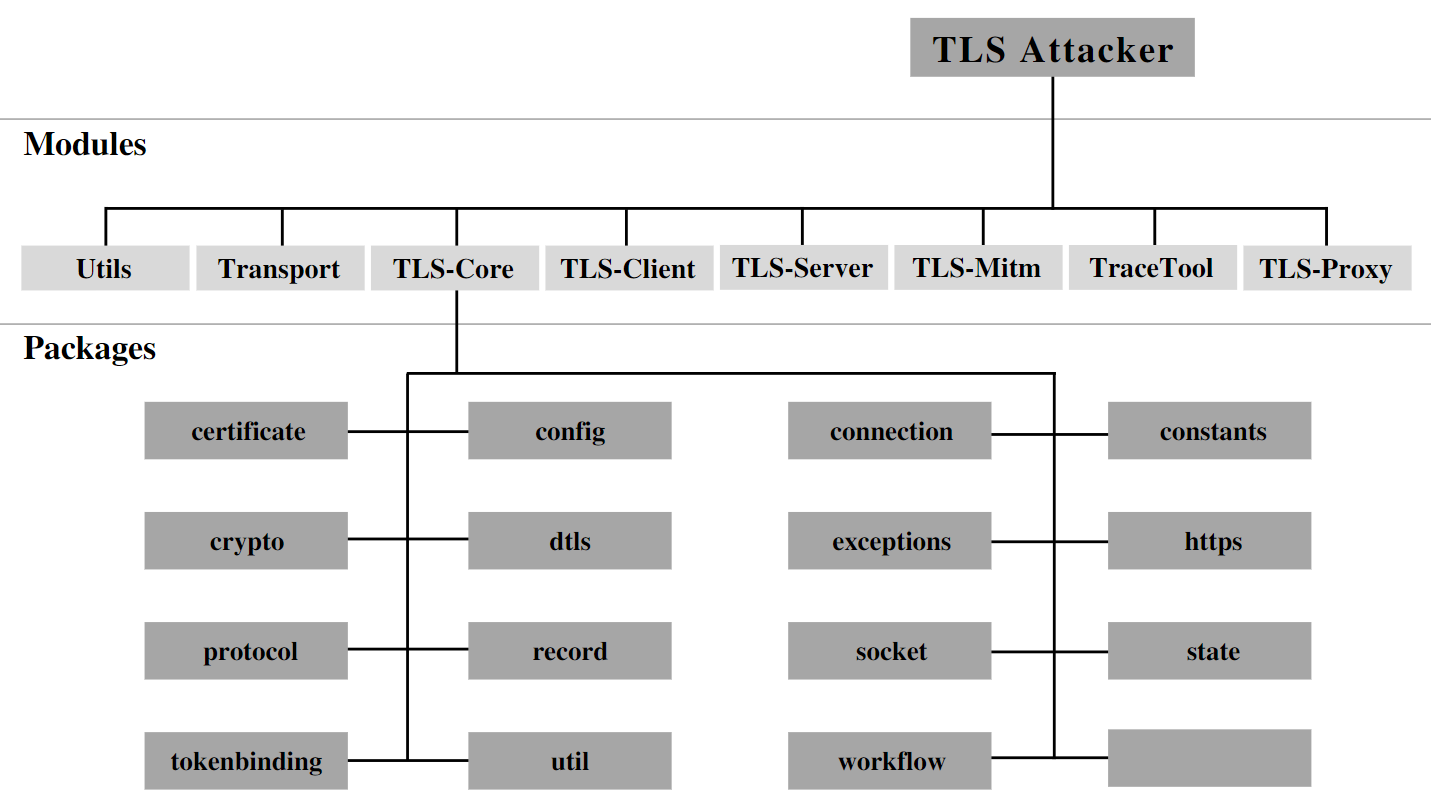 tls-attacker/tls-attacker
Framework basado en Java para fuzzing sistemático y análisis de bibliotecas TLS. Permite la creación, modificación y prueba arbitraria de mensajes de…
 sunblaze-ucb/exploitgym
ExploitGym es un benchmark realista a gran escala construido a partir de vulnerabilidades del mundo real, diseñado para evaluar la capacidad de los…
 0xinfection/tidos-framework
Marco ofensivo manual para pruebas de penetración de aplicaciones web.
 xairy/vmware-exploitation
Una colección de enlaces relacionados con exploits de escape de VMware
 jonathansalwan/vmprotect-devirtualization
Jugando con la protección de software VMProtect. Desofuscación automática de funciones puras mediante ejecución simbólica y LLVM.
 endava/cats
Herramienta automatizada de fuzzing de API REST y pruebas negativas para endpoints OpenAPI. Genera, ejecuta y reporta miles de pruebas…
 vigolium/vigolium
Vigolium - Escáner de vulnerabilidades de alta fidelidad que fusiona IA agéntica con velocidad nativa, modularidad y precisión
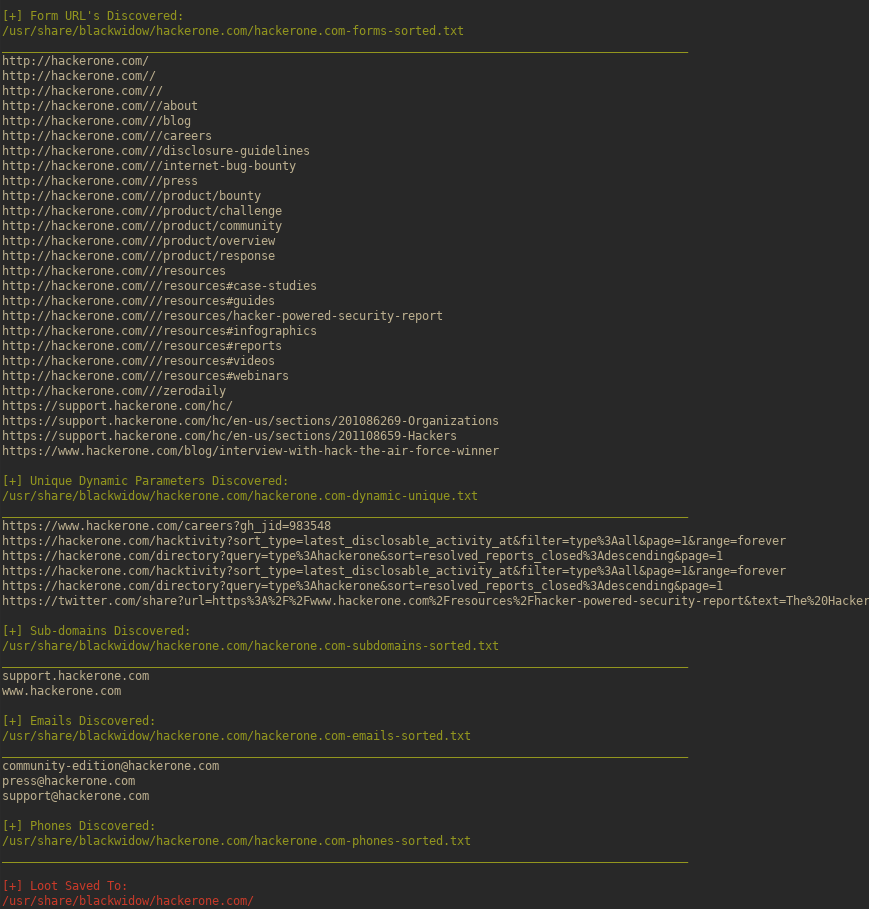 1n3/blackwidow
Un escáner de aplicaciones web basado en Python para recopilar información OSINT y realizar fuzzing en busca de vulnerabilidades OWASP en un sitio…
 albinowax/activescanplusplus
Extensión de Burp Suite que amplía el escaneo activo y pasivo con comprobaciones para ataques de encabezado de host, XXE, inyección de lenguaje de…








