
 #1
Herramientas de fuzz testing basadas en mutación, generación y cobertura.
Recomendado por Kitploit

 jtpereyda/boofuzz
Un fork y sucesor del Sulley Fuzzing Framework
 ghosttroops/scan4all
Repositorio oficial vuls Scan: 15000+ PoCs; 23 tipos de craqueo de contraseñas de aplicaciones; 7000+ huellas digitales web; 146 protocolos y 90000+…
 jonathansalwan/triton
Triton es una biblioteca de análisis dinámico de binarios. Construye tus propias herramientas de análisis de programas, automatiza tu ingeniería…
 mgeeky/penetration-testing-tools
Una colección de más de 170+ herramientas, scripts, hojas de referencia y otros botines que he desarrollado a lo largo de los años para fines de Red…
 snort3/snort3
Sistema multihilo de detección y prevención de intrusiones en red con detección basada en reglas, inspección consciente del protocolo y análisis de…
 ignitetechnologies/burpsuite-for-pentester
Esta chuleta está diseñada para los Bug Bounty Hunters y pentesters, con el fin de ayudarles a cazar vulnerabilidades de P4 a P1 única y…
 ch0pin/medusa
Análisis de Seguridad Unificado Dinámico en el Borde Móvil
 aflplusplus/libafl
Biblioteca avanzada de fuzzing - ¡Conecta tu Fuzzer en Rust! Escala entre núcleos y máquinas. Para Windows, Android, MacOS, Linux, no_std, ...
 tmylla/awesome-llm4cybersecurity
Revisión sistemática y curada de la literatura de más de 756 artículos sobre aplicaciones de LLM en ciberseguridad, cubriendo inteligencia de…
 sqlancer/sqlancer
Pruebas automatizadas para encontrar errores de lógica y rendimiento en sistemas de bases de datos.
 hslatman/awesome-industrial-control-system-security
Una lista curada de recursos relacionados con la seguridad de Sistemas de Control Industrial (ICS).
 vmoranv/jshookmcp
Un espacio de trabajo de ingeniería inversa con búsqueda prioritaria y perfiles adaptados para agentes de IA — 735 herramientas en 36 dominios en un…
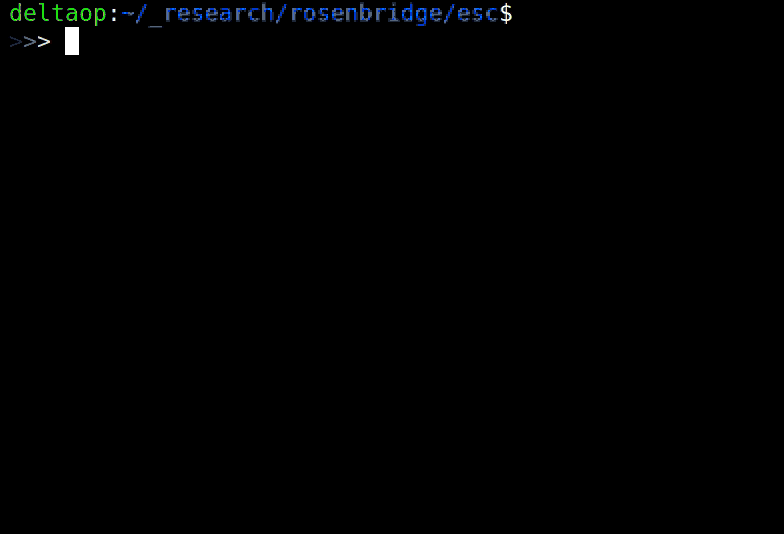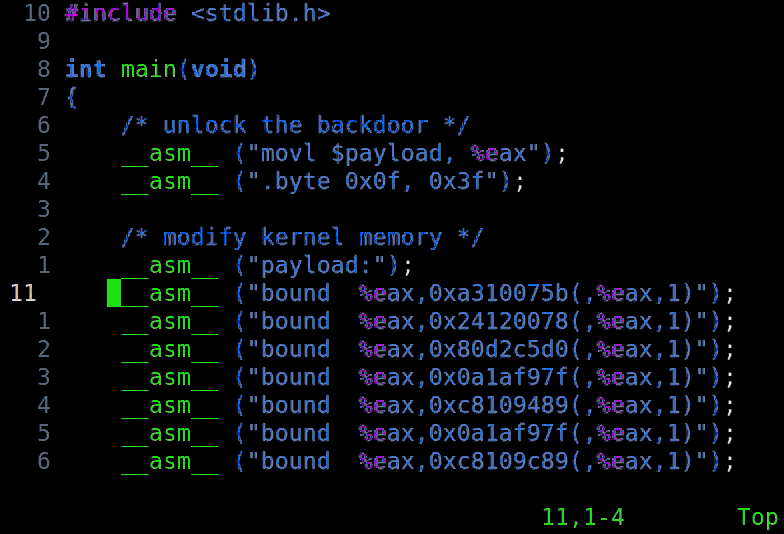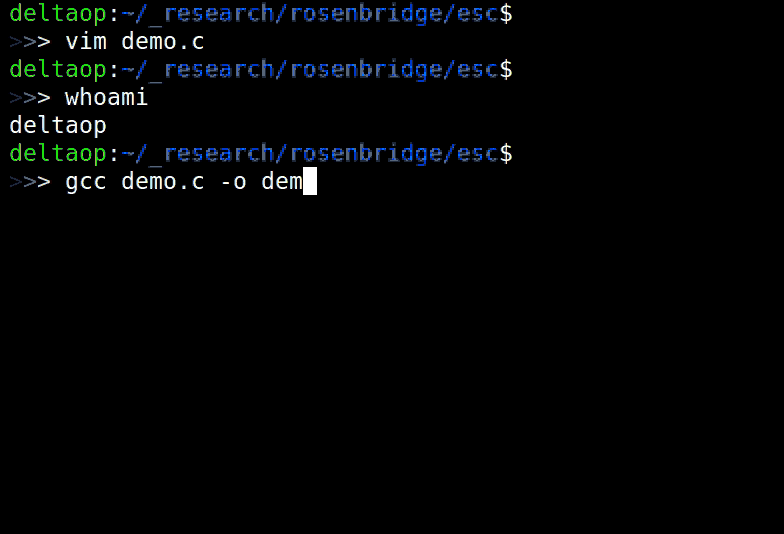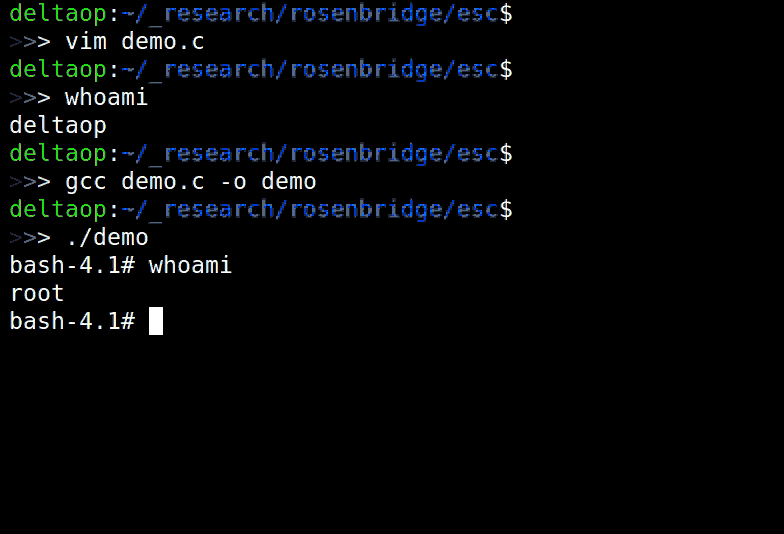 xoreaxeaxeax/rosenbridge
Puertas traseras de hardware en CPU x86
 ashemery/exploitation-course
Curso de Explotación Ofensiva de Software
 wapiti-scanner/wapiti
Escáner de vulnerabilidades web escrito en Python3
 danmcinerney/xsscrapy
XSS spider - 66/66 wavsep XSS detectado
 tom0li/collection-document
Colección de artículos de seguridad de calidad. Artículos increíbles.
 portswigger/turbo-intruder
Extensión de Burp Suite de alta velocidad para enviar grandes volúmenes de solicitudes HTTP con una pila personalizada, configuración de ataque…






