
 #1
Herramientas de fuzz testing basadas en mutación, generación y cobertura.
Recomendado por Kitploit
 josephfarah-ciso/cve-2026-9999-exploit
Prueba de concepto y fuzzer GLSL para CVE-2026-9999 en el backend ANGLE/Metal WebGL de Chrome, con fingerprinting de compilación, shaders…
 tezeb/accfly
Divulgación de vulnerabilidades de la cámara Accfly: CVE-2020-25782, CVE-2020-25783, CVE-2020-25784, CVE-2020-25785.
 fm0ss/cve-2025-9951-ffmpeg-jp2-poc
Prueba de concepto para CVE-2025-9951 que demuestra la ejecución controlada de callback en FFmpeg mediante un desajuste de mapeo de componentes JPEG…
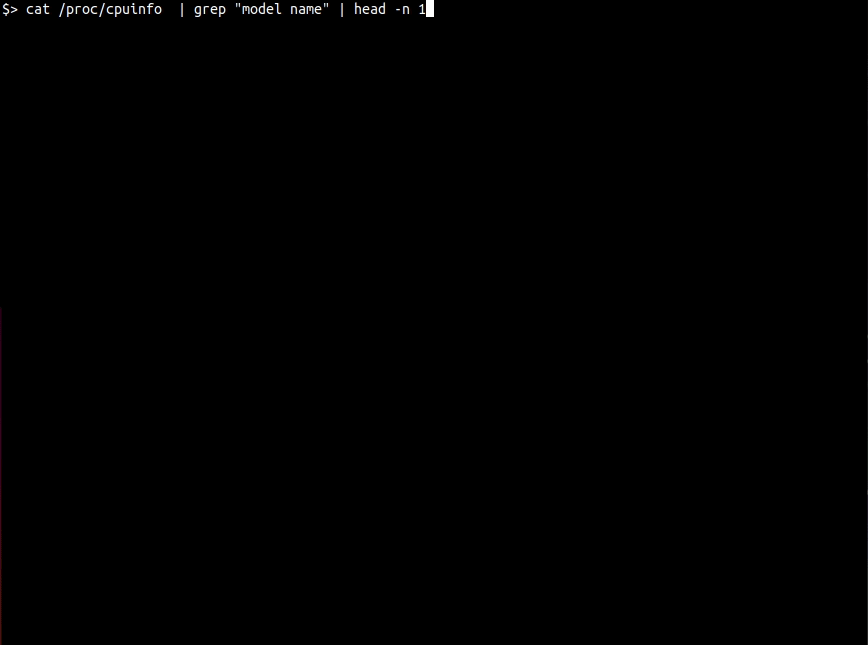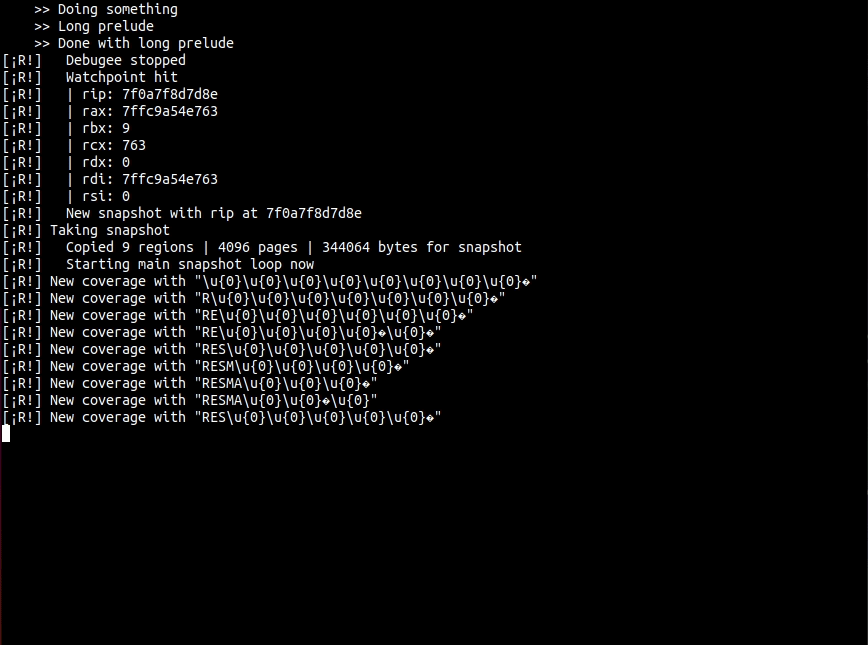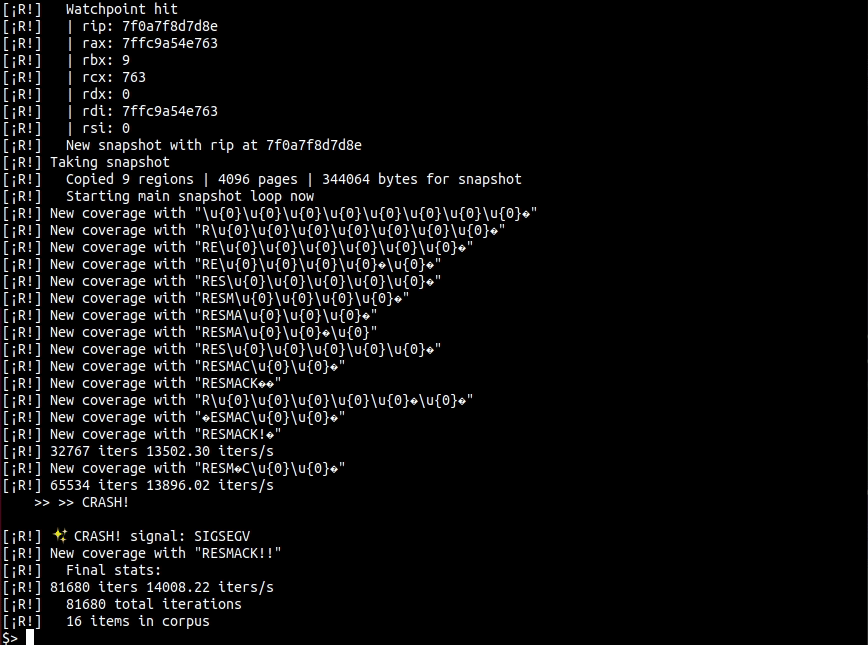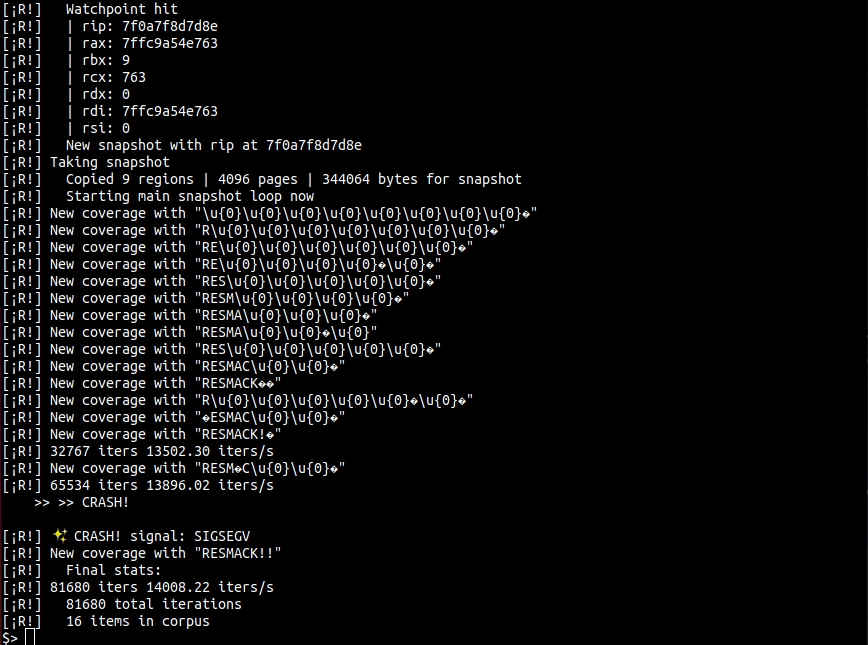
 d0c-s4vage/resmack-fuzz-test
Este es un proyecto experimental para [resmack](https://gitlab.com/d0c-s4vage/resmack) para determinar los mejores métodos para instrumentar procesos…
 mreza-en/cve-2021-21994_poc
Valida y explota la omisión de autenticación SFCB de VMware ESXi (CVE-2021-21994) mediante un harness de sonda/fuzzing, lo que permite la enumeración…
 harshrajsinghania/cve-2026-86547-mrubyc-op-enter
Prueba de concepto independiente para CVE-2026-86547, una desreferencia de puntero NULL en mrubyc op_enter() hasta la versión 4.0.0.
 davidbuchanan314/cve-2017-13672
POCs para CVE-2017-13672 (lectura OOB en el controlador VGA Cirrus QEMU, causando DoS)
 mk219533/cve-2010-1205
ejemplo de explotación de desbordamiento de búfer en libpng
 kha-beleh/poc-cve-2025-69420
PoC solo de bloqueo para CVE-2025-69420 que demuestra una vulnerabilidad de confusión de tipos en la verificación de Respuesta de TimeStamp de…
 harshrajsinghania/cve-2026-90782-s2opc-status-clobber
PoC independiente para CVE-2026-90782: desreferencia NULL por status-clobbering en S2OPC alloc_notification_message_items() (DataChange falla, Event…
 webraybtl/cve-2022-1068
Análisis y reproducción de la vulnerabilidad de desbordamiento de búfer en Modbus Slave CVE-2022-1068
 manhndd/cve-2019-19012
Desbordamiento de enteros en Oniguruma
 harshrajsinghania/cve-2026-90781-alsa-lib-oob
Reproductor independiente para CVE-2026-90781: escritura OOB de 1 byte en alsa-lib __snd_ctl_ascii_elem_id_parse() name= parsing (entre comillas y…
 kha-beleh/poc-cve-2025-69421
Reproductor mínimo de CVE-2025-69421 que demuestra una desreferencia de puntero NULL en el procesamiento de OpenSSL PKCS#12 mediante un archivo PFX…
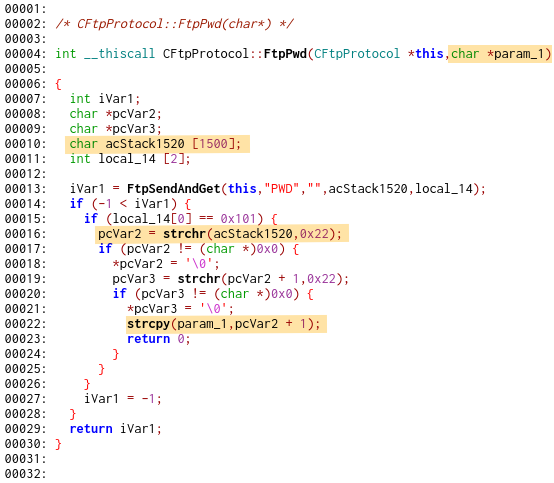
 vsvalinx/cve-2025-5548
Repositorio educativo que documenta el ciclo de vida completo de explotación de un desbordamiento de búfer en la pila en FreeFloat FTP Server 1.0,…
 yolkfull/cve-2026-52910-poc
Reproductor de condiciones de carrera y toolkit de estrés para CVE-2026-52910, un use-after-free en el kernel de Linux en programas selectores cBPF…
 kha-beleh/poc-cve-2025-69419
Reproductor mínimo de prueba de concepto para CVE-2025-69419, un desbordamiento de búfer en el montón en la función `PKCS12_get_friendlyname()` de…








