
 #1
Frameworks completos para el desarrollo, prueba y ejecución de exploits.
Recomendado por Kitploit
 rfunix/tengu
Servidor MCP de pruebas de penetración impulsado por IA
 blacksnufkin/cheshire
Plugin de servicio de Adaptix C2 que impulsa el análisis de payload de LitterBox desde la UI del operador.
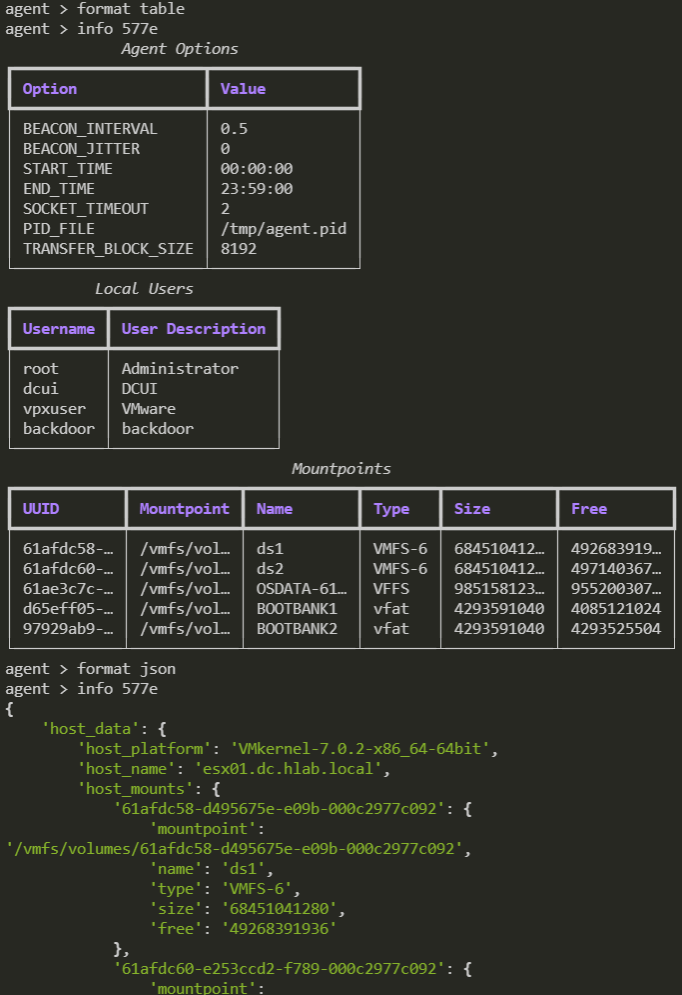 psmths/reave
WIP Marco de post-explotación adaptado para hipervisores.
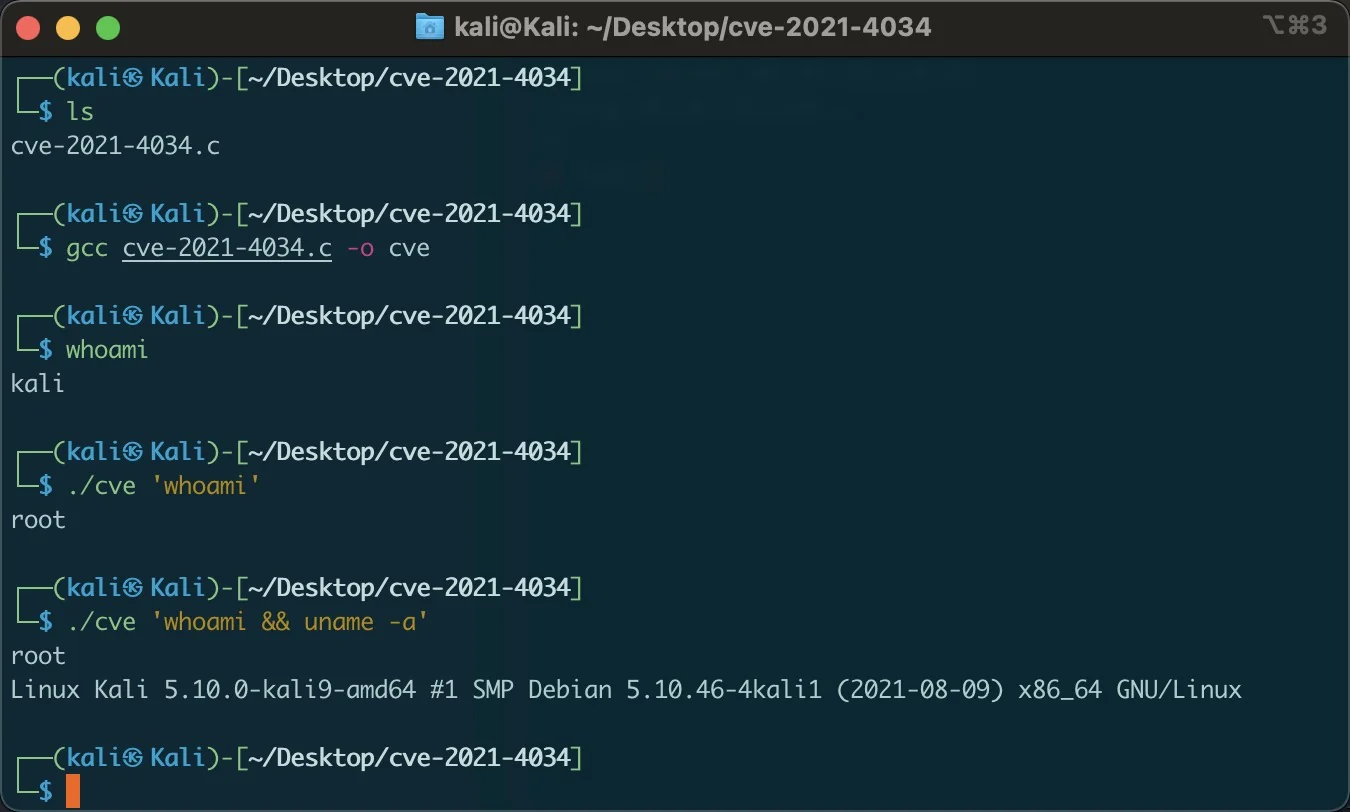 zhzyker/cve-2021-4034
polkit pkexec Vulnerabilidad de Privilegio Local para Añadir comandos personalizados
 galoryber/fawkes
Fawkes es un agente C2 Mythic en Golang exclusivamente escrito por IA.
 pentest-a2p2v/pentest-a2p2v-core
Funcionalidad principal de A2P2V (basado en línea de comandos)
 tc4dy/cve-2026-54121-poc-exploit
👻 CVE-2026-54121 - Mejor CertiGhost AD CS Multi-Exploit Framework | Kit avanzado con servidores DC/LDAP falsos, abuso de certificados, extracción de…
 crihexe/copy-fail-tiny-elf-cve-2026-31431
# PoC ELF mínimo sin libc para Linux x86_64 de Copy Fail (CVE-2026-31431)
 quyicheng03-boop/xiaomi15-dada-cve-2026-64560
Adaptación del CVE-2026-64560 vinculado al dispositivo para Xiaomi 15 dada OS4.0.0.8
 arpsyndicate/suricata-vedas
VEDAS-Driven Autonomous Generation + Community Contributions of Suricata & Nuclei Rules for over 15k CVEs
 mateusverass/ngixshell
escáner de CVE nginx + framework de exploits RCE (CVE-2026-42945 + 16 otros)
 l33tdawg/aether
Framework de análisis de seguridad de contratos inteligentes con IA y generación de PoC
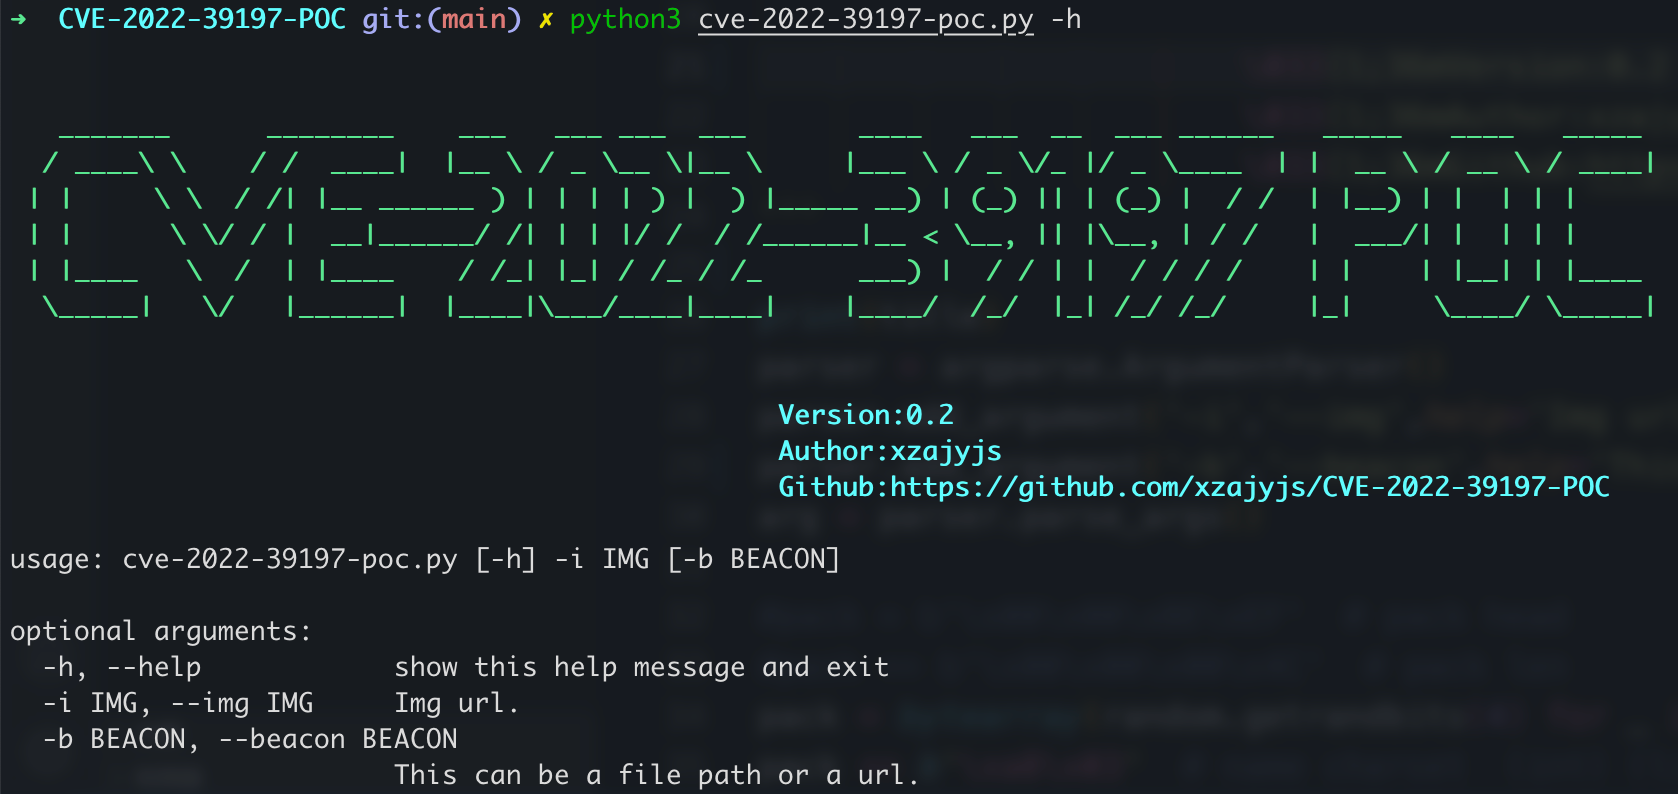 xzajyjs/cve-2022-39197-poc
CVE-2022-39197(CobaltStrike XSS <=4.7) POC
 g13net/lockjaw
Marco de trabajo C2 modular para Windows con un teamserver en Rust, implante en Zig, llamadas al sistema indirectas, bypass de AMSI, inyección…
 jbaines-r7/blankspace
Prueba de concepto para la carga arbitraria de archivos en EFSRPC (CVE-2021-43893)
 dimitrifourny/cve-2019-2215
Escalada de privilegios en Android mediante un use-after-free en binder.c
 aramosf/cve-2026-64468
Sin privilegios, prueba de concepto y escalada local de privilegios x86_64 para un use-after-free del kernel de Linux en Binder (CVE-2026-64468), con…








