#1
Herramientas para descubrir subdominios y registros DNS asociados a dominios objetivo.
Recomendado por Kitploit

 joda32/yowie
Finds the SaaS services an organisation subscribes to, using only externally observable data. Built for shadow IT discovery.
 hilmiazizi/oorecon
Interfaz de terminal para el descubrimiento de superficie de ataque: reconocimiento DNS, enumeración de subdominios, escaneo de puertos, IP inversa,…
 darkrx1/rxscan
Rust CLI for bounded network reconnaissance: TCP/UDP port discovery, service identification, DNS/TLS/HTTP evidence collection, and public-source…
 piratesshield/apiharvester
La herramienta de ataque a API de un solo disparo: encuentra la URL de la API a partir de la raíz dada y simula los ataques automatizados

 vqkro/higernes
un kit de herramientas OSINT pasivo en python y c++ para nombres de usuario, correos electrónicos, dominios, ips, teléfonos, hashes. sin claves, sin…
 ankhcorp/nuke.sh
Script de reconocimiento pasivo basado en Bash + mapeo de superficie de ataque usando solo APIs públicas + herramientas estándar de Linux (curl, dig,…
 rix4uni/wordlist
Colección curada de wordlists personalizadas para fuzzing, enumeración DNS, descubrimiento de parámetros y credenciales por defecto, además de un…
 mmarting/unwaf
Herramienta Go que descubre pasivamente la IP de origen real detrás de un WAF/CDN utilizando múltiples fuentes OSINT, y luego verifica los candidatos…
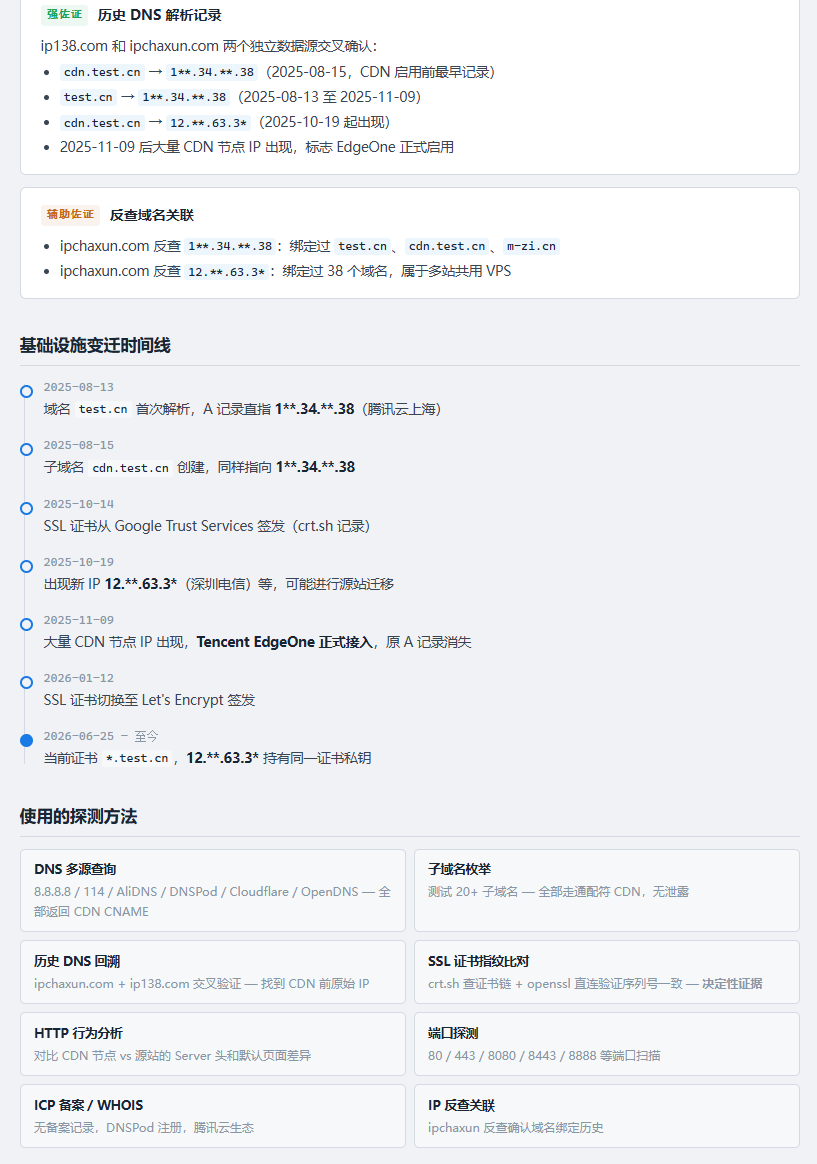 0xshe/fuck-cdn
Habilidad automatizada de descubrimiento de IP de origen de CDN para Claude Code que ejecuta más de 40 métodos OSINT priorizados, valida candidatos…
 divinelabio/argus
El kit de herramientas definitivo para la recopilación de información
 rthalley/dnspython
Kit de herramientas DNS de Python que admite consultas, transferencias de zona, actualizaciones dinámicas, TSIG, EDNS0, DNSSEC, DNS-over-HTTPS y…
 clickswave/limeyard
Laboratorio Docker deliberadamente vulnerable con un dominio DNS enrutable y claves de respuesta legibles por máquina por objetivo, que puntúa…
 voidsecsoftwares/voidsec-proxy
Kit de herramientas de seguridad ofensiva multimódulo para encadenamiento de proxies SOCKS5, escaneo de puertos, enumeración de DNS, cracking de…
 gmh5225/domain-enumeration-sicarius
Otra herramienta para la enumeración de subdominios con algo de magia 🧙🏻♂️
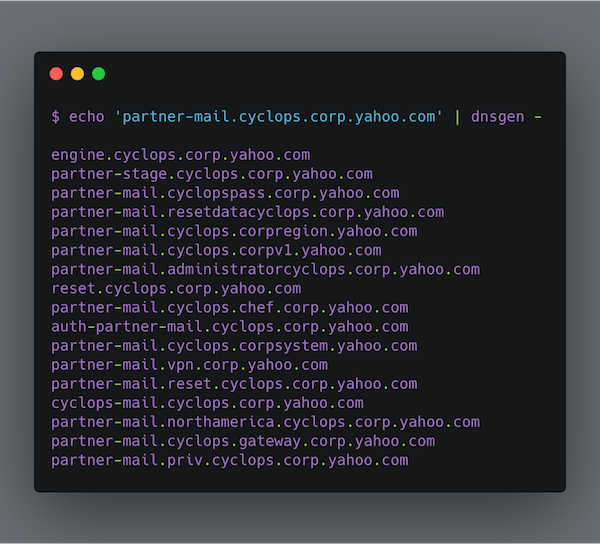 alephnullsk/dnsgen
Genera permutaciones de nombres de dominio para enumeración de subdominios y reconocimiento, compatible con listas de palabras personalizadas,…
 hakluke/hakrevdns
Herramienta pequeña y rápida para realizar búsquedas DNS inversas en masa.
 wattocyber/vegadns
Herramienta basada en Rust para enumeración de DNS y descubrimiento de subdominios, orientada a reconocimiento y evaluaciones de seguridad en pruebas…
 azmisyahrul/prismsec
Servidor MCP seguro y modular que envuelve nmap, nuclei, gobuster, subfinder, httpx, nikto, sqlmap para pentesting impulsado por IA