
 #1
Herramientas para implementar, analizar, romper e implementar sistemas y algoritmos criptográficos.
Recomendado por Kitploit

 jtoalu/ctf-cve-2019-9053-gtfobins
Guía paso a paso de CTF que demuestra la explotación de la inyección SQL CVE-2019-9053 y la escalada de privilegios basada en GTFOBins en un objetivo…
 kiprotect/kodex
Un conjunto de herramientas de ingeniería de privacidad y seguridad: Descubrir, comprender, seudonimizar, anonimizar, cifrar y compartir de forma…
 fevar54/cve-2024-42461
Corrección para la verificación de firmas ECDSA y EDDSA en el proyecto Wycheproof, que aborda la falta de comprobaciones de longitud que permitía la…
 projectdiscovery/ldapserver
El paquete ldapserver implementa un servidor LDAP.
 entysec/shreder
Shreder es una potente herramienta multi-hilo de fuerza bruta de contraseñas para el protocolo SSH.
 iomoath/filewatchtower
FWT es una herramienta de análisis de seguridad y monitoreo de archivos que utiliza eventos de Sysmon.
 lord-feistel/power_analysis
Prueba de concepto que demuestra un ataque de canal lateral mediante análisis de potencia contra una implementación vulnerable de RSA en Arduino…
 d-xuan/cve-2024-52510
Exploit de prueba de concepto para CVE-2024-52510 que demuestra la evasión de firma en el protocolo E2EEv2 de Nextcloud, permitiendo el descifrado en…
 alperenugurlu/cve-2024-3596-detector
Detecta CVE-2024-3596 en tráfico RADIUS/UDP mediante el análisis de colisiones MD5 en paquetes Access-Request, ayudando a los administradores a…
 alisamtechnology/atscan
Búsqueda Avanzada de Dorks y Escáner Masivo de Exploits
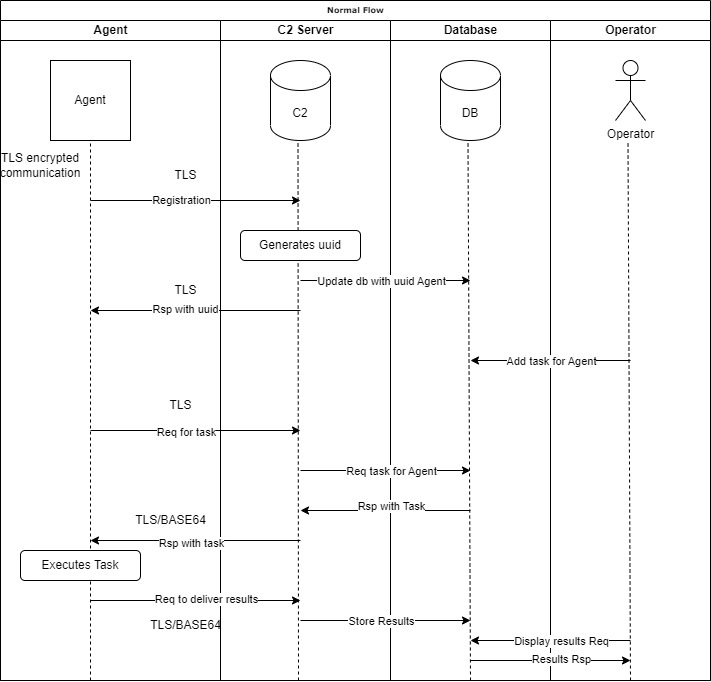 voukatas/commander
Marco de comando y control basado en Python con comunicación TLS cifrada, soporte para múltiples agentes (Python/C), sesiones interactivas,…
 cybersecuritist/cve-2024-21754-forti-rce
Exploit para CVE-2024-21754 dirigido al hash de contraseñas insuficiente en FortiOS y FortiProxy, que permite a atacantes privilegiados descifrar…
 ghostpack/sharpdpapi
SharpDPAPI es un port en C# de algunas funcionalidades DPAPI de Mimikatz.
 teymurnovruzov/cve-2019-9053-python3-remastered
El script ha sido remasterizado por Teymur Novruzov para garantizar la compatibilidad con Python 3. Esta herramienta tiene fines exclusivamente…
 devisions/cve-2024-29868
Prueba de concepto de CVE-2024-29868 que afecta a Apache StreamPipes desde la versión 0.69.0 hasta la 0.93.0
 ricardojoserf/sharpcoverttube
Youtube como canal C2 - Control de sistemas Windows subiendo videos QR a Youtube
 dh4nuj4/simplectf-updatedexploit
Este script es una versión modificada del exploit original de Daniele Scanu que explota una vulnerabilidad de inyección SQL no autenticada en CMS…
 synacktiv/cachedata_decrypt
Un toolkit sencillo para aplicar fuerza bruta y descifrar CacheData de Windows EntraId








