
 #1
Herramientas para implementar, analizar, romper e implementar sistemas y algoritmos criptográficos.
Recomendado por Kitploit

 pelock/total-commander-ftp-password-recovery-tool-python
Herramienta de recuperación de contraseñas FTP de Total Commander para Python que le permite descifrar la información de contraseñas de cuentas FTP…
 oscerd/camel-pqc-tls
Criptografía Post-Cuántica (PQC): ejemplos de TLS 1.3 con Apache Camel usando intercambio de claves híbrido X25519MLKEM768 en JDK 21 (BouncyCastle) y…
 zf-tm/cve-2026-29000
PoC del CVE-2026-29000
 oscerd/kroxylicious-pqc-filter
Un plugin de filtro Kroxylicious que proporciona cifrado transparente poscuántico (ML-KEM + AES-256-GCM) a nivel de registro para Apache Kafka, sin…
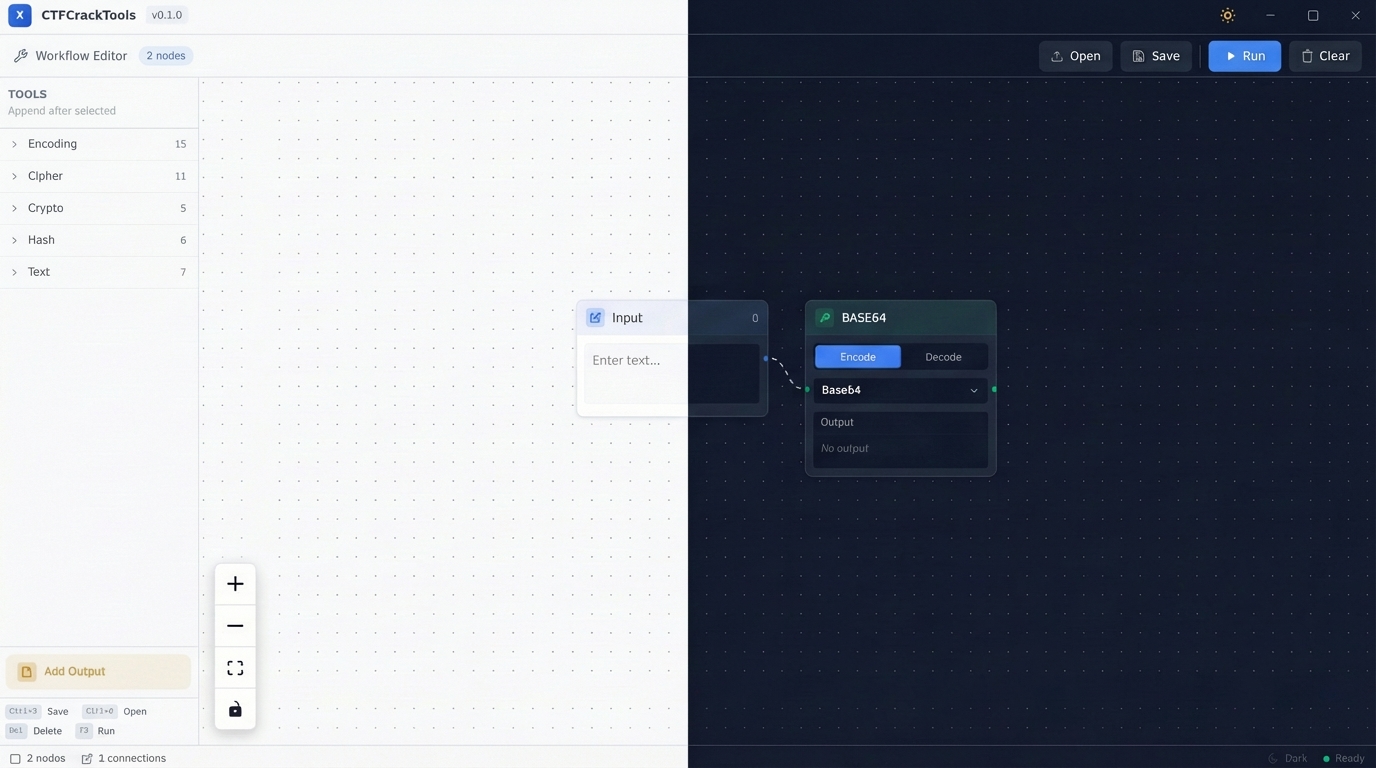 0chencc/ctfcracktools
La navaja suiza de CTF de última generación impulsada por Rust y Tauri. Cuenta con un flujo de trabajo visual basado en nodos e inteligencia…
 habibkaratas/sorry-ransomware-analysis
Lo siento, IOCs de ransomware (.sorry), reglas YARA y análisis forense - campaña CVE-2026-41940 de cPanel
 simantchaudhari/cve-2025-24054-poc
Prueba de concepto para CVE-2025-24054, una vulnerabilidad de divulgación de hash NTLM de Windows Library (.library-ms). Genera un archivo…
 scriptzteam/paranoid-copy-fail-cve-2026-31431
Paranoid deshabilita los módulos completos AF_ALG + algif_* - Copia fallida (CVE-2026-31431)

 cryptoadvocate/dcsgonefirm
El hogar de ingeniería de firmware del primer proyecto de placa electrónica de Circuit Crafters.
 themalwareguardian/cve-2018-14847
Análisis y PoC para CVE-2018-14847, vulnerabilidad de divulgación de información en Winbox de MikroTik RouterOS que permite acceso de lectura no…
 mrcord77/rust_citadel
Biblioteca de cifrado híbrido postcuántico que combina X25519 + ML-KEM-768 con AES-256-GCM
 l33tdawg/aether
Framework de análisis de seguridad de contratos inteligentes con IA y generación de PoC
 securisec/chepy
Chepy es una lib/cli de python equivalente a la increíble herramienta CyberChef.
 chewkeanho/research-cve-2025-68971
[MIRROR] Informe completo de investigación de vulnerabilidad de seguridad CVE-2025-68971
 josecl200/vc-poodlepoc
POC codificado al estilo de explotación del POODLE CVE-2014-3566
 sailay1996/vss-fr2system
prueba
 sivaadityacoder/cve-2025-68621
PoC educativo y análisis de CVE-2025-68621, un ataque de sincronización en el inicio de sesión de sincronización de Trilium Notes. Demuestra la…
 bhatbhupendra/moniker-link--cve-2024-21413-
Guía educativa sobre CVE-2024-21413, la vulnerabilidad de Moniker Link de Outlook de cero clics, que cubre el flujo de ataque, captura de…








