
 #1
Herramientas para implementar, analizar, romper e implementar sistemas y algoritmos criptográficos.
Recomendado por Kitploit

 0xsha/wp2shell
CVE-2026-63030 + CVE-2026-60137 - “wp2shell”: RCE no autenticado en el núcleo de WordPress
 jan0/isslfix
Corrección de CVE-2011-0228 para iDevices/firmwares antiguos
 salgio/ewelink-qr-code
Este repositorio describe una vulnerabilidad que afecta al proceso de emparejamiento basado en códigos QR de los dispositivos IoT de eWeLink…
 x-cmd-build/xz
Distribución binaria portátil de xz-utils 5.8.3 con verificación de CVE-2024-3094. Proporciona compilaciones estáticas para Linux, macOS y Windows…
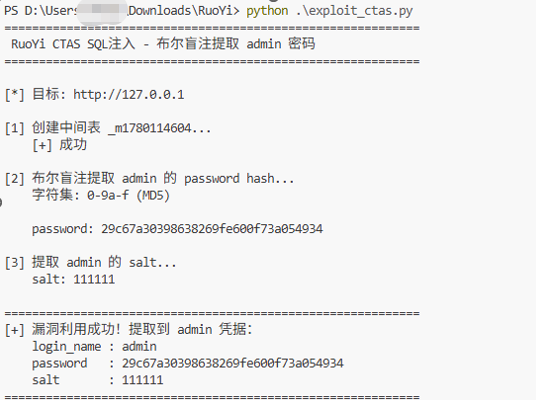 chinesespeople/cve-2026-52614
Hay una vulnerabilidad de inyección SQL en el backend de Ruoyi v4.8.3
 am0nt31r0/password-analysis
Script en Go que analiza una lista de contraseñas basándose en su entropía y contraseñas débiles de un diccionario. Útil para pruebas de penetración…
 isaca0315/cve-2026-44351-poc
Proof-of-concept for CVE-2026-44351, an authentication bypass in fast-jwt <6.2.4 where an empty HMAC key lets attackers forge arbitrary JWTs accepted…
 gmh5225/eac-kernel-packet-fucker
Bypass del controlador del kernel de Easy Anti-Cheat sometido a ingeniería inversa que intercepta la asignación de memoria para suprimir paquetes de…
 matrix-org/synapse
Synapse: servidor doméstico de Matrix escrito en Python/Twisted.
 echowei/deeptraffic
Modelos de aprendizaje profundo para la clasificación de tráfico de red
 someshkar/colabcat
:smiley_cat: Ejecutando Hashcat en Google Colab con copia de seguridad y restauración de sesión.

 cleasbycode/jdvrif
Steganography Tool for JPG Images
 sayanarijit/cottage
Un moderno gestor de secretos cifrados con age basado en git para equipos.
 kira2040k/redbloodc2
Servidor de comando y control en Node.js con generación de payloads FUD, comunicación cifrada, gestión de sesiones y módulos para exfiltración de…
 emn4tor/seal
Peer-to-peer, chat cifrado de extremo a extremo. Sin bandeja de entrada. Sin cuenta que recuperar. Nadie está escuchando, ni siquiera nosotros.
 shinthink/cve-2025-32044
Moodle 4.5.0-4.5.2 Exposición de datos de usuario en API REST no autenticada mediante fuga de argumentos de la traza de pila | CVSS 7.5
 raspberrypi/rp2350_hacking_challenge
Desafío de hacking de Raspberry Pi RP2350: extrae un secreto OTP de 128 bits protegido por arranque seguro y bloqueo OTP, con scripts de…








