
 #1
Herramientas de ingeniería inversa de binarios, desensamblado, decompilación y parcheo.
Recomendado por Kitploit
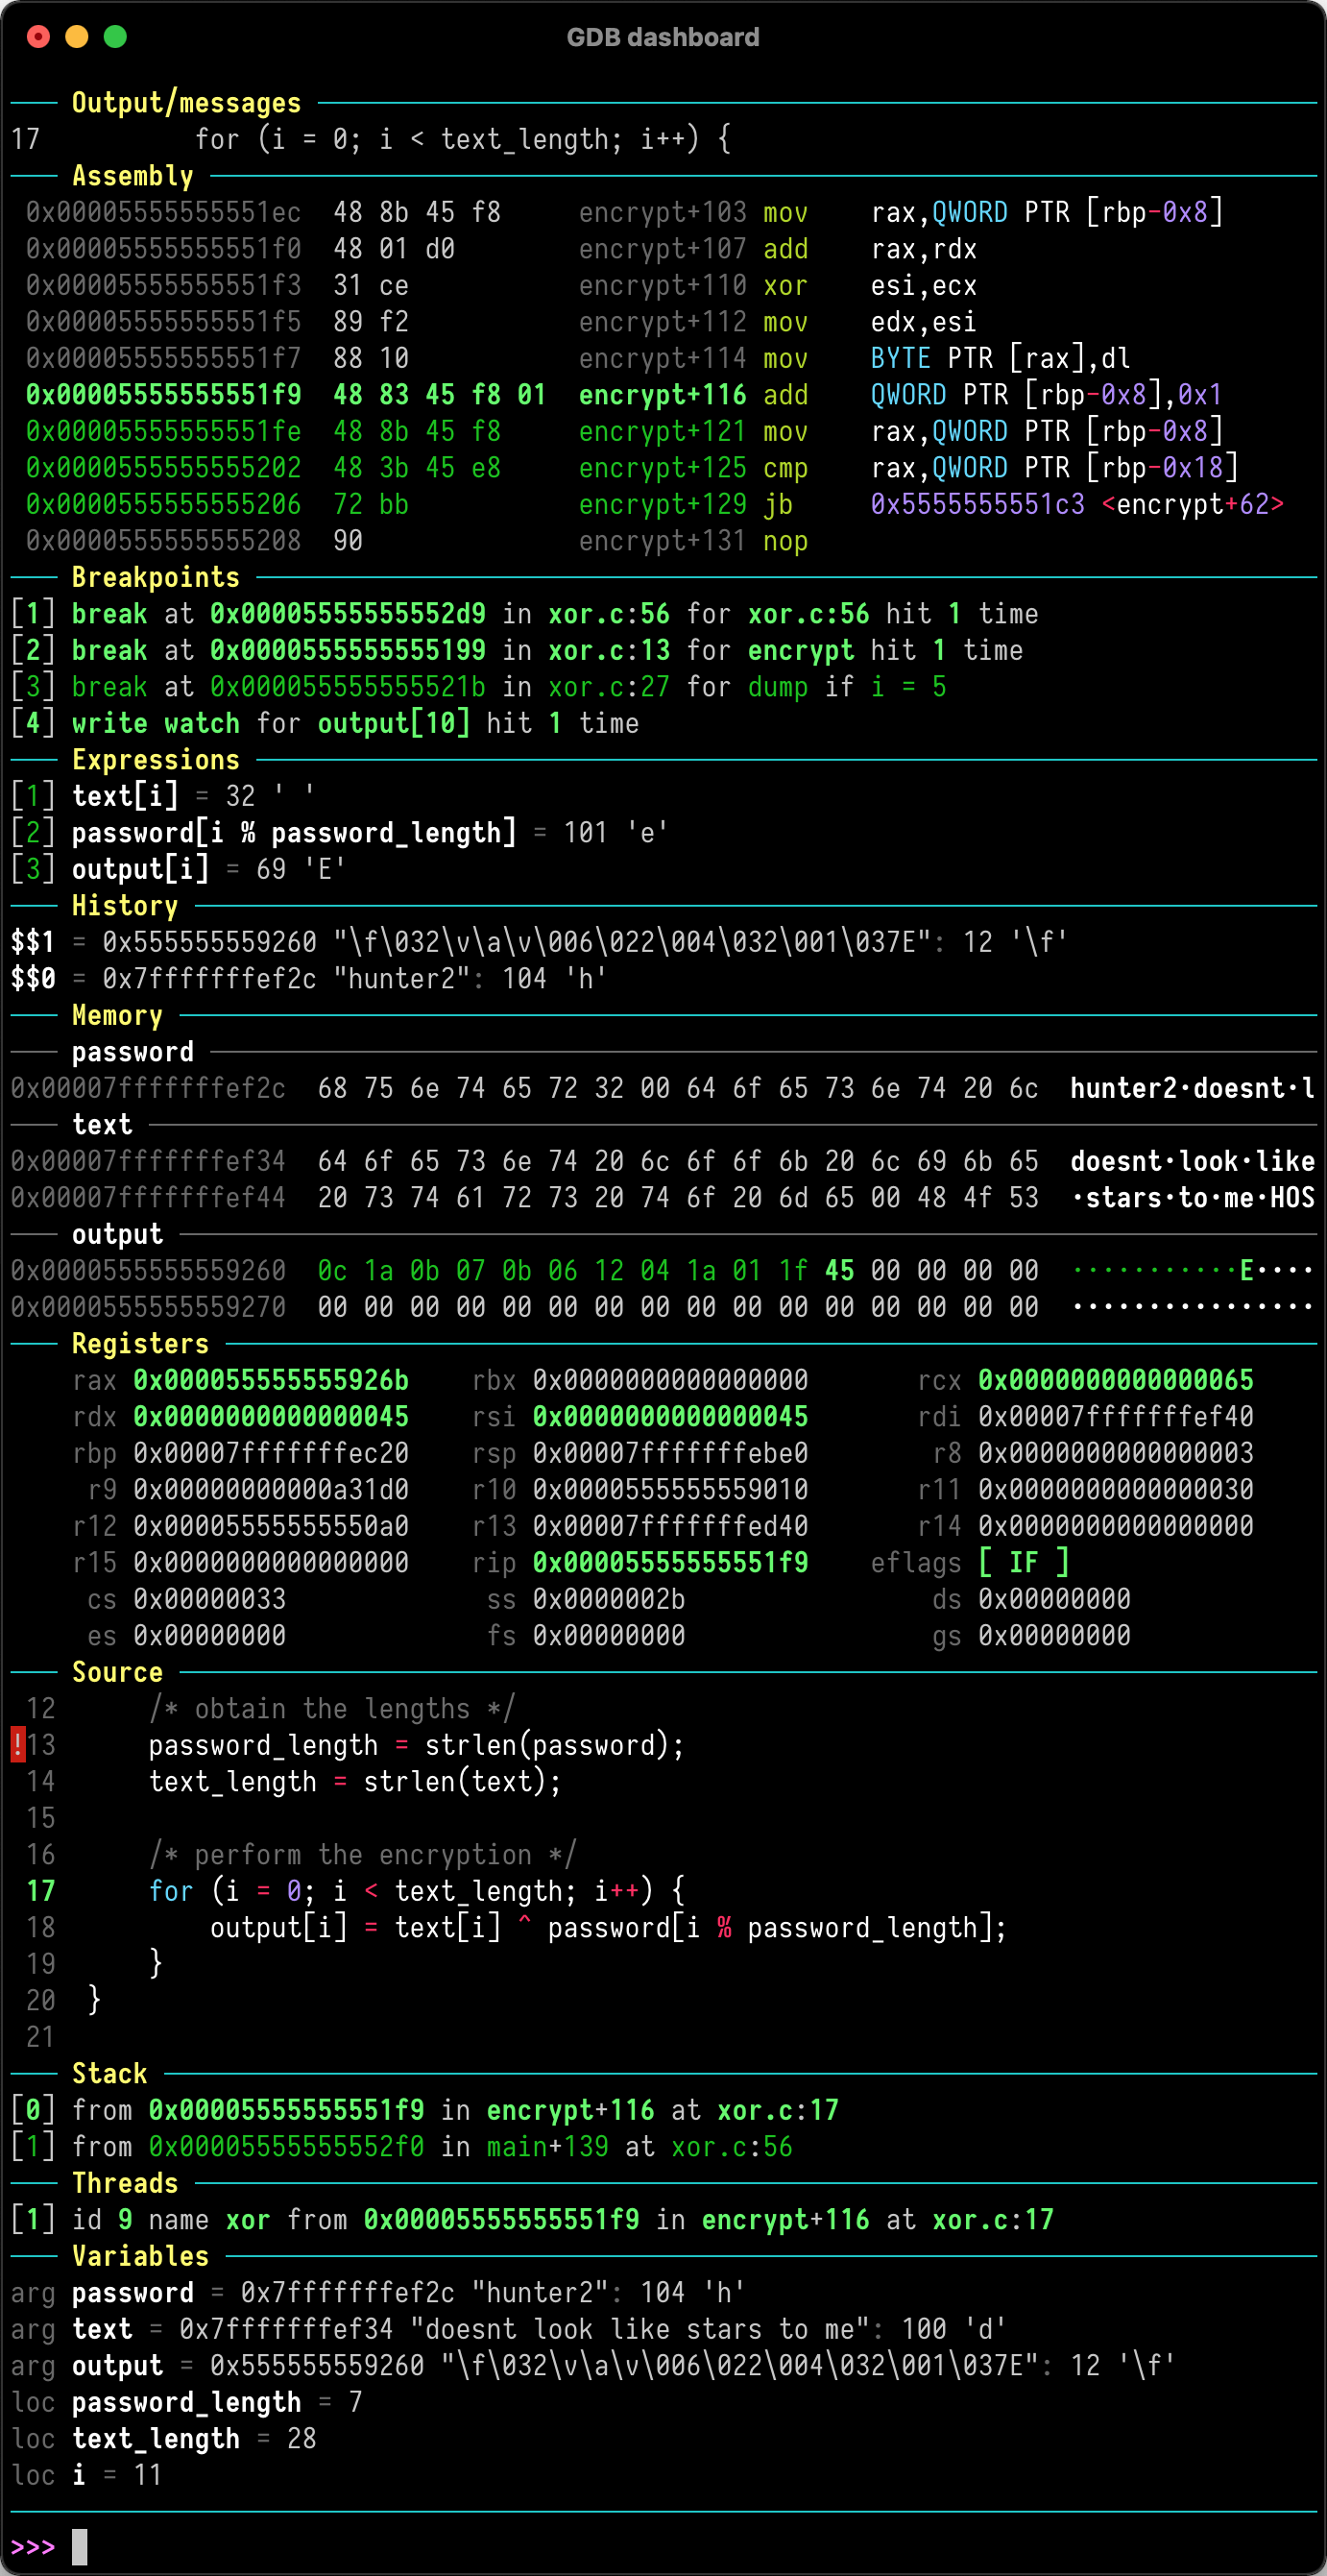
 cyrus-and/gdb-dashboard
Interfaz modular de GDB que proporciona un panel visual con paneles personalizables para inspeccionar registros, código fuente, ensamblador y estado…
 qilingframework/qiling
Un verdadero framework de emulación binaria instrumentable
 zrax/pycdc
Desensamblador y descompilador de bytecode de C++ y Python
 rizinorg/rizin
Framework de ingeniería inversa y conjunto de herramientas de línea de comandos de tipo UNIX.
 mandiant/flare-floss
FLARE Obfuscated String Solver - Extrae automáticamente cadenas ofuscadas de malware.
 burrowers/garble
Ofusca compilaciones de Go envolviendo la cadena de herramientas de Go, reemplazando identificadores, rutas de paquetes y datos de posición con…
 bethington/ghidra-mcp
MCP server bridging Ghidra's reverse engineering with AI tools: 256 tools for decompilation, P-code emulation, live debugging, data flow analysis,…
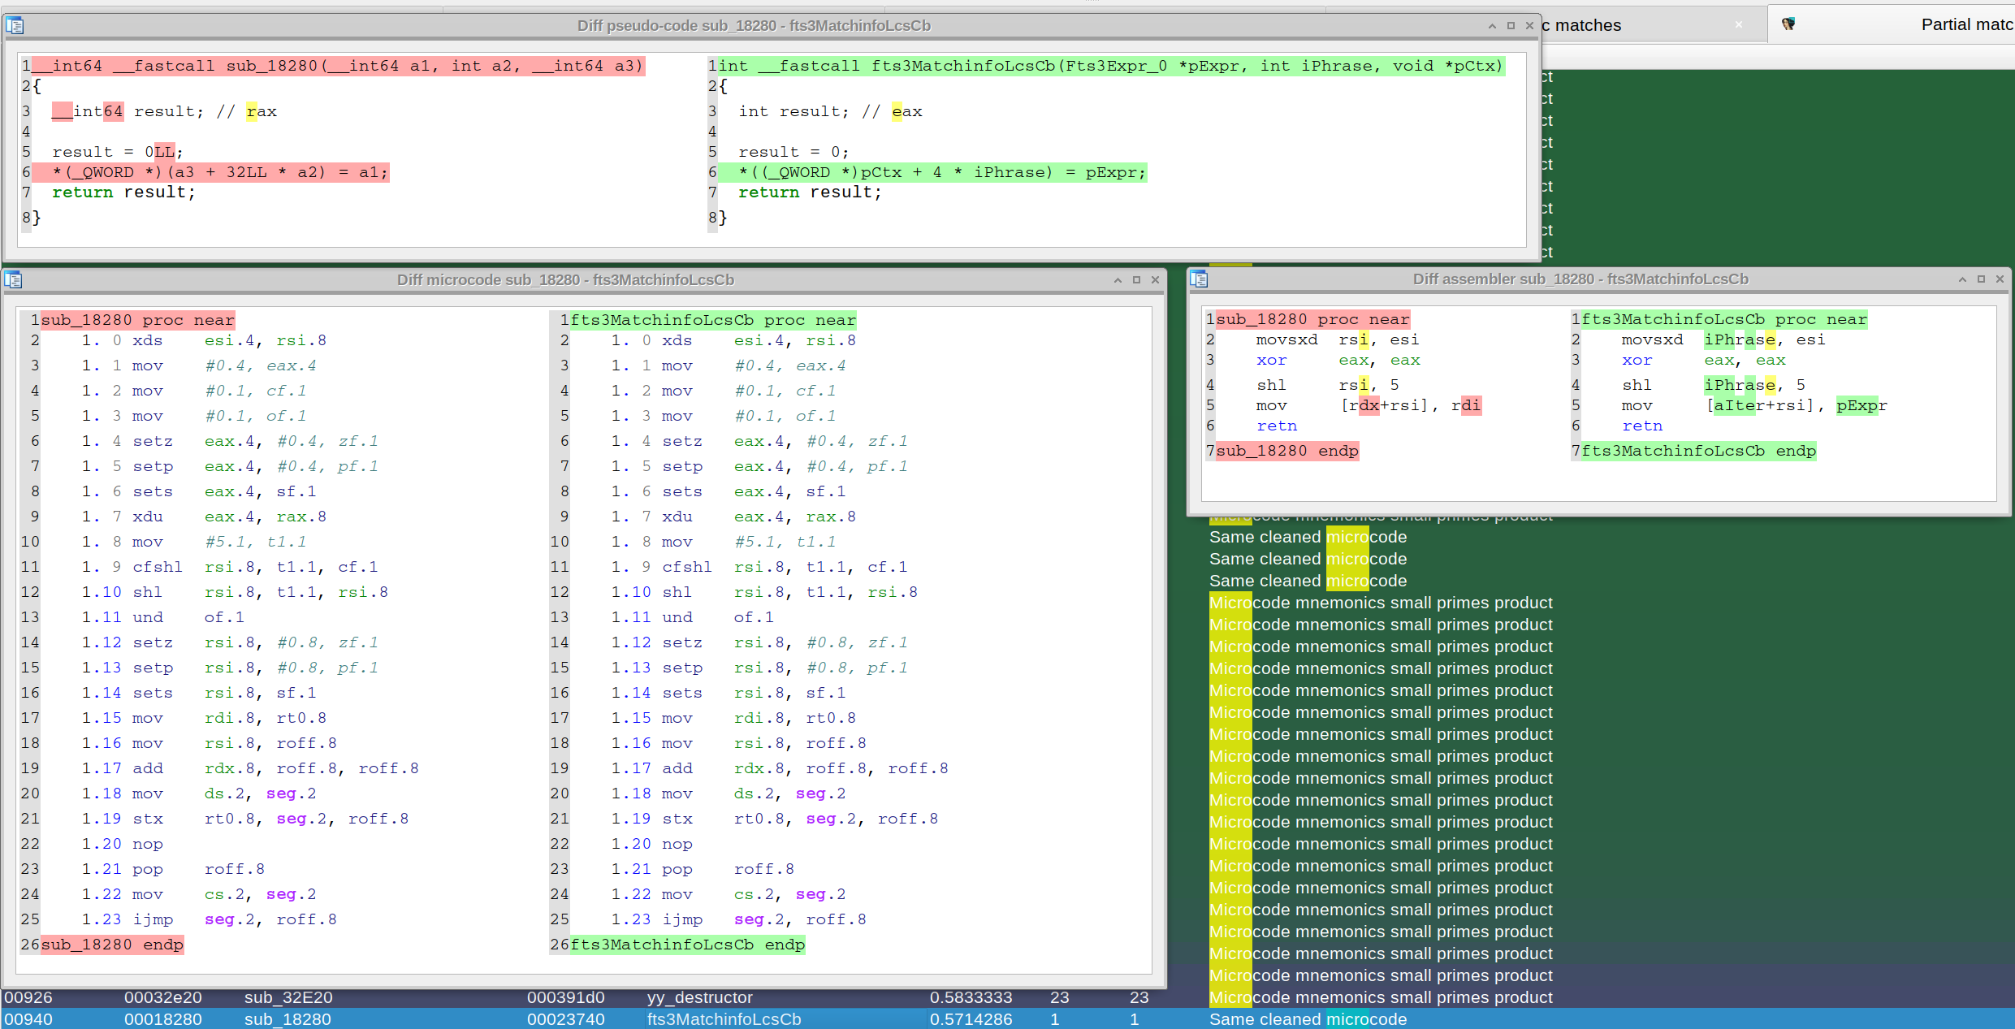 joxeankoret/diaphora
Diaphora, the most advanced Free and Open Source program diffing tool.
 rocky/python-uncompyle6
Un descompilador de bytecode de Python multiversión
 dynamorio/dynamorio
Marco de instrumentación en tiempo de ejecución para construir herramientas de análisis dinámico: rastreo, generación de perfiles, cobertura de…
 xoreaxeaxeax/sandsifter
El fuzzer de procesador x86
 joernio/joern
Plataforma de análisis de código abierto para C/C++/Java/Binary/Javascript/Python/Kotlin basada en gráficos de propiedades de código. Discord…
 gadievron/raptor
Autonomous security research framework integrating static analysis, binary analysis, fuzzing, LLM-powered vulnerability validation, exploit…
 jetbrains/fernflower
Decompilador de bytecode de Java a Java, usado en IntelliJ IDEA.
 worawit/blutter
Herramienta de Ingeniería Inversa para Aplicaciones Móviles Flutter
 trailofbits/publications
Publicaciones de Trail of Bits
 cmu-sei/pharos
Herramientas automatizadas de análisis estático para programas binarios
 blacktop/ipsw
Navaja suiza para investigación en iOS/macOS







