Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Autenticación — Página 66 | Kitploit
Categorías

Autenticación

Herramientas MFA, SSO, sin contraseña, biométricas y de proveedor de identidad.

Recomendado por Kitploit
Herramientas destacadas

10 seleccionadas
keycloak preview#1

keycloak

GitHubkeycloak/keycloak
37.6khace 1 día
hydra preview#2

hydra

GitHubory/hydra
17.6khace 3 meses
dex preview#3

dex

GitHubdexidp/dex
11.2khace 1 día
authelia preview#4

authelia

GitHubauthelia/authelia
28.5khace 4h 22m
authentik preview#5

authentik

GitHubgoauthentik/authentik
26.2khace 1h 49m
zitadel preview#6

zitadel

GitHubzitadel/zitadel
15.5khace 4h 57m
oauth2-proxy preview#7

oauth2-proxy

GitHuboauth2-proxy/oauth2-proxy
15.3khace 27 días
pomerium preview#8

pomerium

GitHubpomerium/pomerium
5.1khace 14h 4m
spire preview#9

spire

GitHubspiffe/spire
2.6khace 1 día
auth preview#10

auth

GitHubsupabase/auth
2.6khace 6 días
Más nuevasRelevanciaMás popularesActualizadas recientemente
1386 resultados
CVE-2025-31161 preview

CVE-2025-31161

GitHubr0otk3r/cve-2025-31161

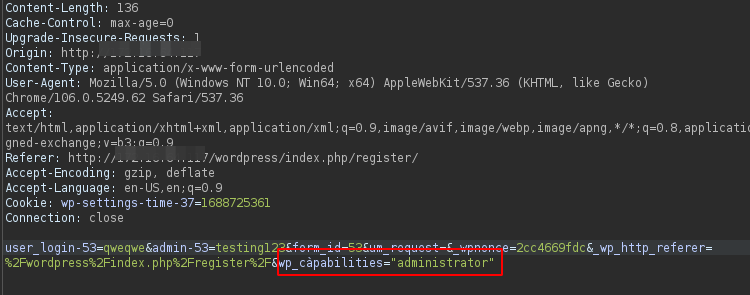
Exploit en Python para CVE-2025-31161, una omisión de autenticación en CrushFTP. Recupera listas de usuarios mediante cabeceras CrushAuth y…
vulnerability-analysisexploitationweb-application-exploitation+3
hace 1 año
CVE-2023-3460 preview

CVE-2023-3460

GitHubemadyay/cve-2023-3460

CVE-2023-3460

privilege-escalationvulnerability-analysisexploitation+3
hace 3 años
apache__jspwiki_CVE-2019-0225_2-11-0-M2 preview

apache__jspwiki_CVE-2019-0225_2-11-0-M2

GitHubshoucheng3/apache__jspwiki_cve-2019-0225_2-11-0-m2

Módulo de exploit para Apache JSPWiki CVE-2019-0225, que permite la ejecución remota de código mediante peticiones manipuladas. Diseñado para pruebas…
vulnerability-analysiscode-analysisexploitation+3
hace 1 año
CVE-2025-33073-checker preview

CVE-2025-33073-checker

GitHubmatejsmycka/cve-2025-33073-checker

Este script de verificación PoC rudimentario prueba objetivos contra la vulnerabilidad CVE-2025-33073 intentando realizar ataques de reflexión NTLM…
reconnaissancevulnerability-analysisexploitation+3
hace 1 año
CrushFTP-CVE-2024-4040-illdeed preview

CrushFTP-CVE-2024-4040-illdeed

GitHubill-deed/crushftp-cve-2024-4040-illdeed

Exploit para CVE-2024-4040 – Bypass de autenticación en CrushFTP mediante la cookie CrushAuth y suplantación de cabeceras estilo AWS. PoC sigiloso en…
payload-generationvulnerability-analysisexploitation+3
hace 1 año
CVE-2025-31161 preview

CVE-2025-31161

GitHubacan0007/cve-2025-31161

Vulnerabilidad de omisión de autenticación en versiones del servidor CrushFTP.
vulnerability-analysisexploitationweb-security+2
hace 1 año
Session-Fixation-in-Vvveb-CMS-v1.0.6.1 preview

Session-Fixation-in-Vvveb-CMS-v1.0.6.1

GitHubhelloandrewpaul/session-fixation-in-vvveb-cms-v1.0.6.1

Prueba de concepto de CVE-2025-8517 que demuestra la fijación de sesión en Vvveb CMS v1.0.6.1, permitiendo la toma completa de una cuenta…
vulnerability-analysisexploitationweb-application-exploitation+3
hace 1 año
CVE-2025-3102 preview

CVE-2025-3102

GitHubbaribut/cve-2025-3102

El plugin SureTriggers de WordPress contiene una vulnerabilidad crítica de omisión de autenticación (CVE-2025-3102) que afecta a todas las versiones…
vulnerability-analysisexploitationweb-security+2
hace 1 año
hotpot preview

hotpot

GitHubyen223/hotpot

Una herramienta de línea de comandos simple y segura para gestionar códigos de autenticación de dos factores basados en TOTP.
authentication-authorizationgeneral-purpose-utilitiespassword-cracking+3
hace 5 meses
CVE-2024-27198 preview

CVE-2024-27198

GitHubhpt-intern-task-submission/cve-2024-27198

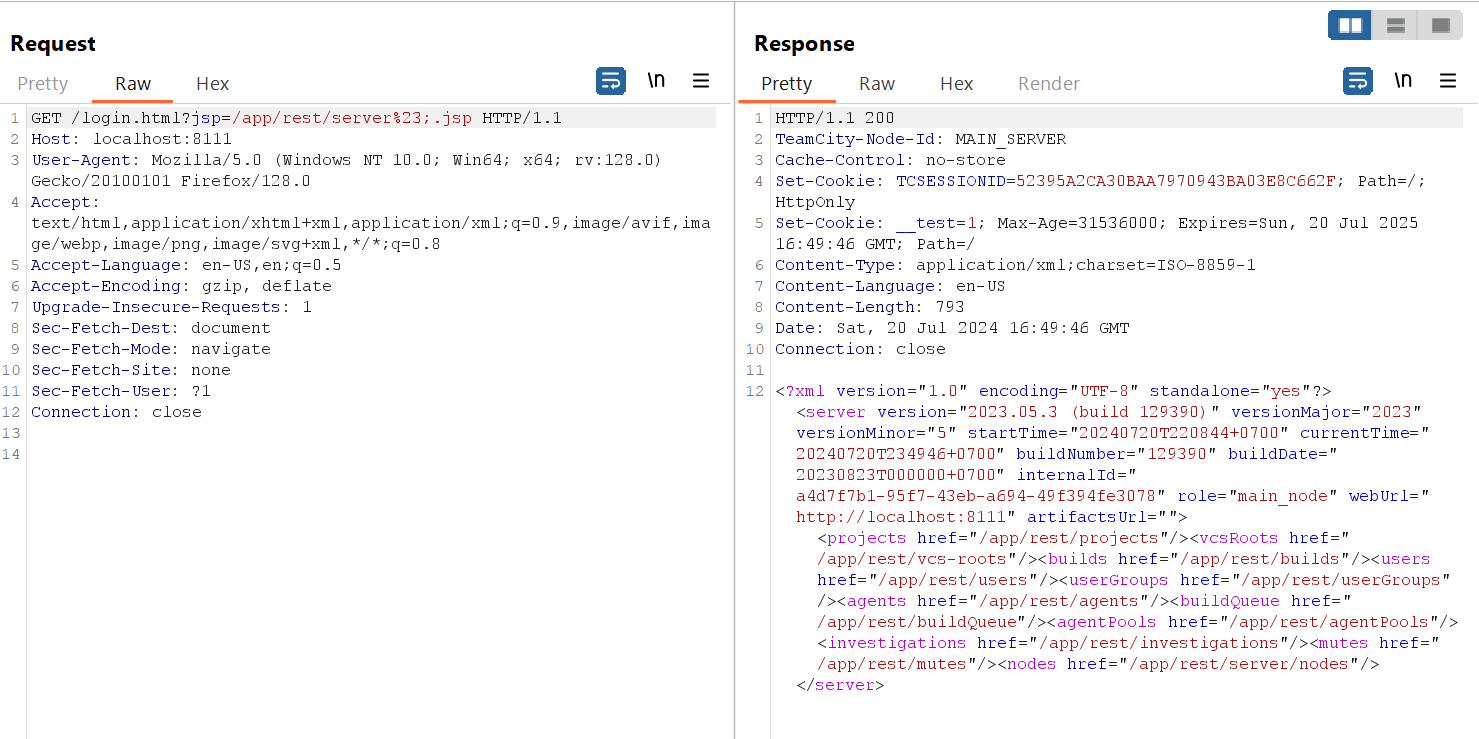
Análisis detallado de CVE-2024-27198: omisión de autenticación en JetBrains TeamCity que conduce a la ejecución remota de código, con explicación a…
vulnerability-analysisexploitationweb-application-exploitation+3
hace 2 años
CVE-2018-10933 preview

CVE-2018-10933

GitHubyoukergav/cve-2018-10933

Bypass de autenticación en el código del servidor para LibSSH
vulnerability-analysisexploitationnetwork-security+2
hace 6 años
CVE-2024-9014 preview

CVE-2024-9014

GitHubr0otk3r/cve-2024-9014

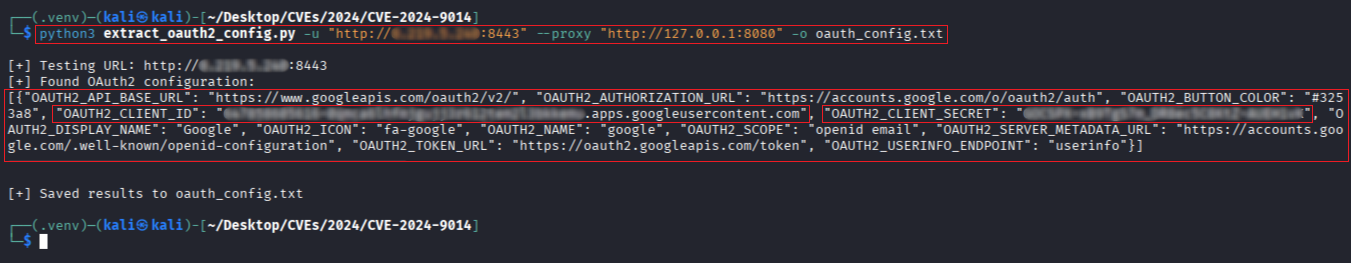
Scripts para detectar y explotar la omisión de autenticación OAuth2 CVE-2024-9014 en pgAdmin 4, incluida la verificación de vulnerabilidades y la…
vulnerability-analysisexploitationweb-application-exploitation+3
hace 1 año
sharepoint-toolshell-cve-2025-53770 preview

sharepoint-toolshell-cve-2025-53770

GitHubbharath-cyber-root/sharepoint-toolshell-cve-2025-53770

Exploit para CVE-2025-53770, un RCE crítico en SharePoint mediante omisión de autenticación y deserialización no segura, que permite el despliegue de…
vulnerability-analysisexploitationweb-application-exploitation+3
hace 1 año
CVE-2023-45184 preview

CVE-2023-45184

GitHubafine-com/cve-2023-45184

IBM i Access Client Solution < 1.1.9.4 - Control de acceso roto en el servidor local.
vulnerability-analysisexploitationinformation-gathering+3
hace 2 años
cve-2025-22235-demo preview

cve-2025-22235-demo

GitHubidealzh/cve-2025-22235-demo

Demuestra la omisión de autenticación CVE-2025-22235 en Spring Boot mediante la mala configuración de EndpointRequest.to(). Incluye configuración del…
vulnerability-analysisexploitationweb-application-exploitation+3
hace 1 año
CVE-2022-46169 preview

CVE-2022-46169

GitHubhpt-intern-task-submission/cve-2022-46169

Análisis paso a paso de CVE-2022-46169: ejecución remota de código no autenticada en Cacti mediante omisión de autenticación e inyección de comandos,…
vulnerability-analysisexploitationweb-application-exploitation+4
hace 2 años
alpr-dashboard-patches preview

alpr-dashboard-patches

GitHubthewaterbug/alpr-dashboard-patches

Parches en tiempo de ejecución para algertc/alpr-dashboard: corrección del logger asíncrono y mitigación de CVE-2025-29927 en nginx
authentication-authorizationvulnerability-analysisweb-security+3
hace 6 meses
CVE-2025-31161 preview

CVE-2025-31161

GitHubtdawg506/cve-2025-31161

Escanea el objetivo para ver si es vulnerable a CVE-2025-31161

vulnerability-scannersexploitationweb-application-exploitation+3
hace 1 año
Anterior1…656667…77Siguiente