
 #1
Herramientas MFA, SSO, sin contraseña, biométricas y de proveedor de identidad.
Recomendado por Kitploit
 perunchess/cve-2025-66698
Prueba de concepto para CVE-2025-66698: omisión de autenticación en Veda v5.4.8 mediante parámetro ticket vacío, permitiendo la enumeración de…
 dedsecteam-blackhat/cve-2025-68860
Script de explotación para CVE-2025-68860 dirigido al plugin WordPress Mobile Builder. Genera tokens JWT falsificados usando una clave secreta…
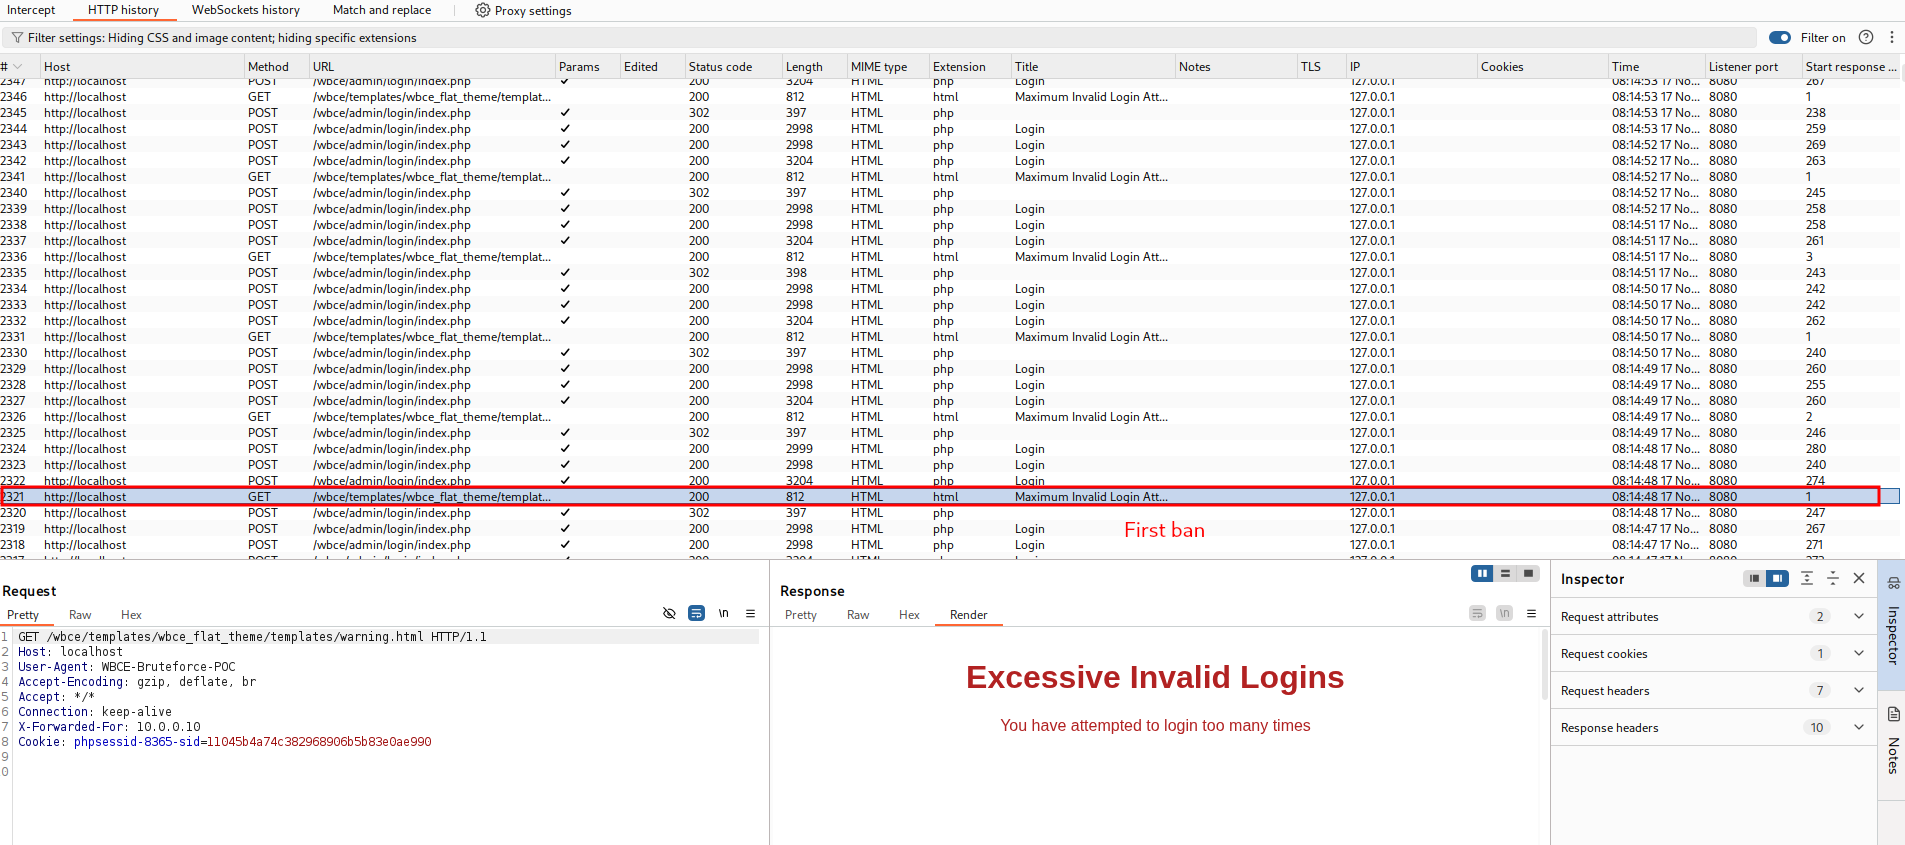 lukasz-rybak/cve-2025-66204
Prueba de concepto para CVE-2025-66204: evasión de la protección contra fuerza bruta en WBCE CMS mediante una cabecera X-Forwarded-For falsificada,…
 m0d0ri205/cve-2026-24858
Análisis detallado de la omisión de autenticación SSO de Fortinet FortiCloud (CVE-2026-24858), que incluye desglose técnico, escenarios de ataque,…
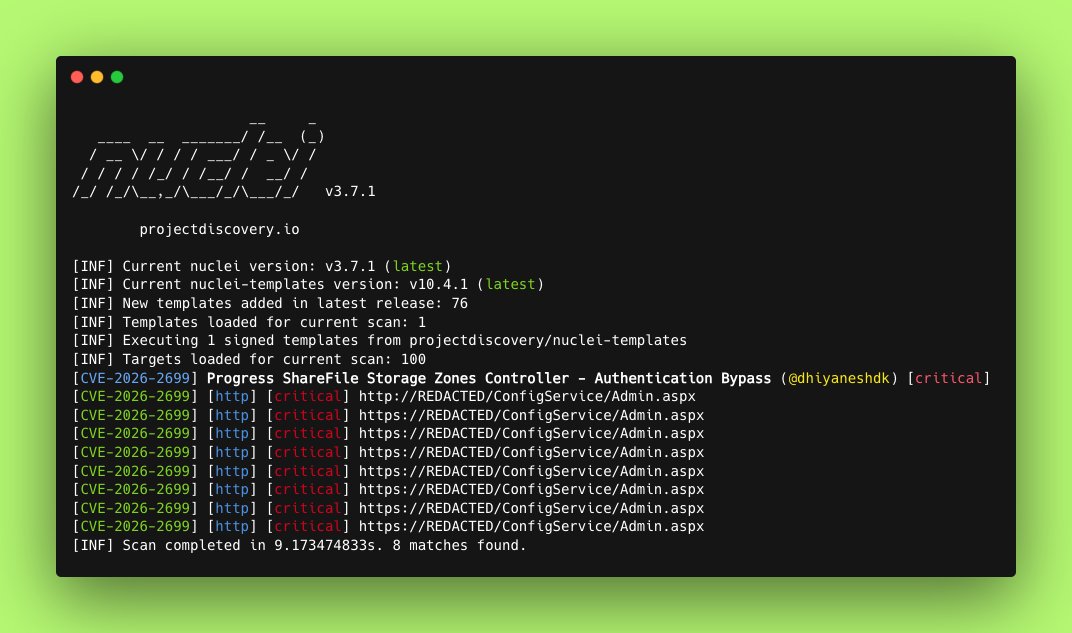 0xblackash/cve-2026-2699
CVE-2026-2699
 jfriedli/cve-2025-9485
Exploit de prueba de concepto para CVE-2025-9485 que demuestra un bypass de autenticación mediante JWT sin firmar (alg: none) en un flujo OAuth…
 faccimatteo/cve-2022-4361
Prueba de concepto del exploit para CVE-2022-4361, una vulnerabilidad de XSS reflejado en el flujo de autenticación OIDC de Keycloak, con entorno de…
 kaleth4/cve-2026-21858
Cadena de explotación automatizada para n8n que logra lectura arbitraria de archivos sin autenticación, falsificación de token de administrador y…
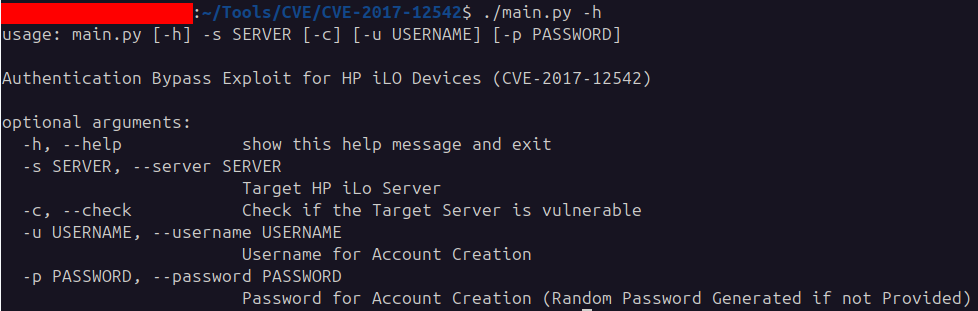 gill-singh-a/cve-2017-12542-exploit
Exploit de prueba de concepto para CVE-2017-12542, una vulnerabilidad de omisión de autenticación en HP iLO. Permite la detección de vulnerabilidades…
 skraft9/cve-2025-44823
Exposición de clave de API autenticada en Nagios Log Server 2024R1.3.1
 mverschu/cve-2017-7921
Omisión de autenticación de HikVision CVE, la herramienta puede extraer credenciales y tomar instantáneas basadas en magic cookie o credenciales…
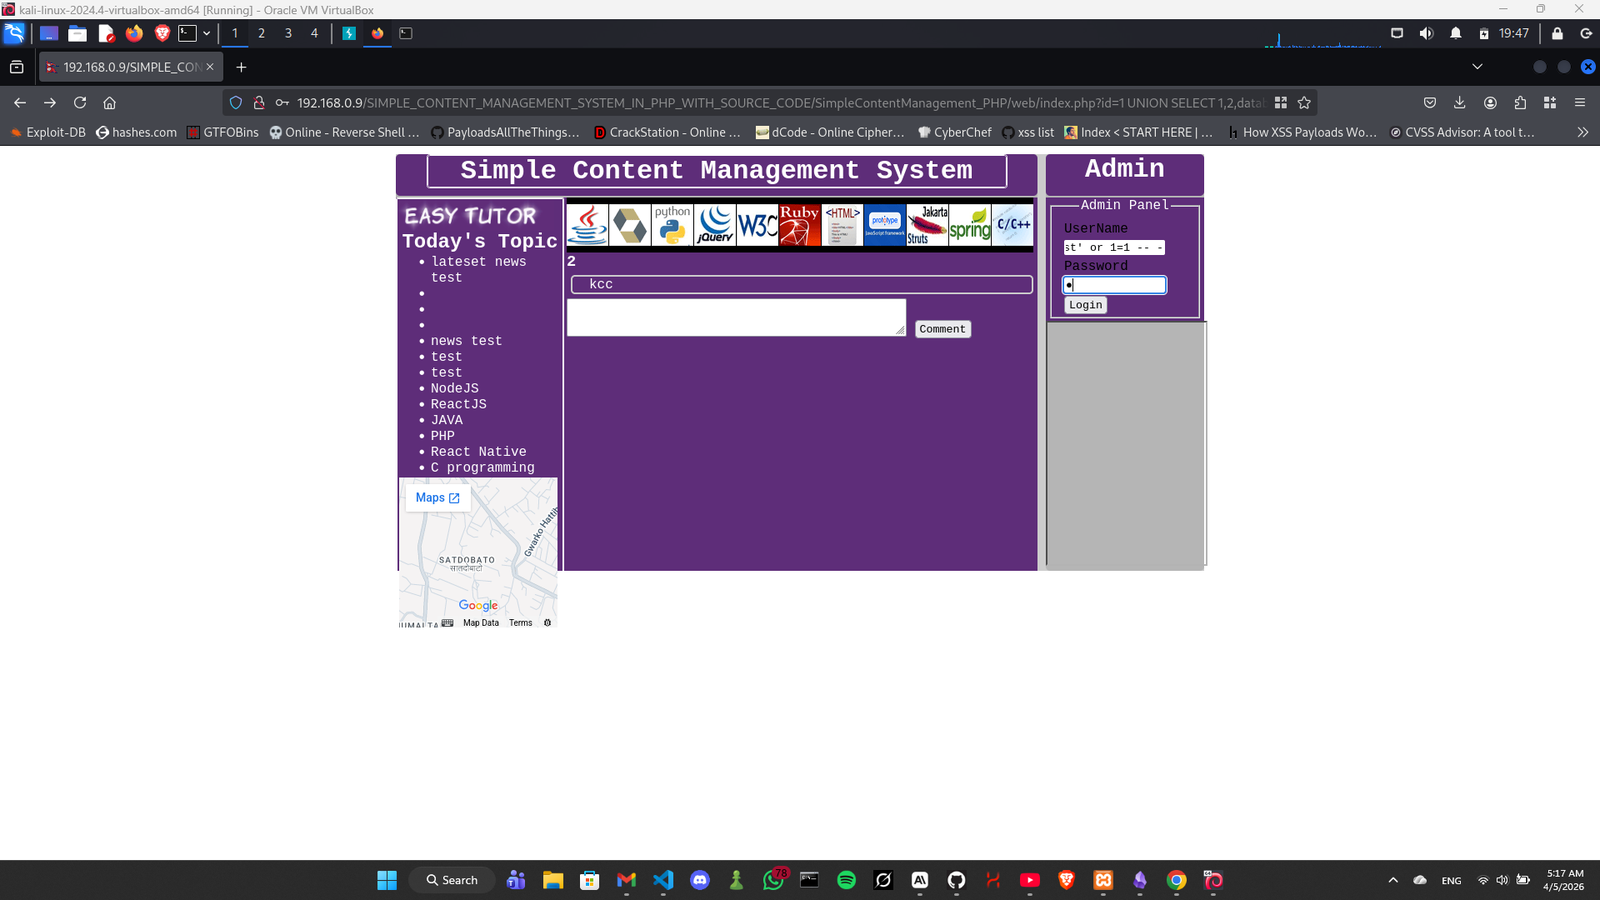 xmyronn/cve-2026-6182-sqli-auth
Prueba de concepto para la omisión de autenticación por inyección SQL en Simple Content Management System PHP, que permite a atacantes no…
 jfriedli/cve-2025-9967
Exploit de prueba de concepto para una vulnerabilidad de restablecimiento de contraseña OTP no autenticada en WordPress, que permite a los atacantes…
 cappricio-securities/cve-2023-5089
Defender Security < 4.1.0 - Bypass de protección (Página de inicio de sesión oculta)
 flyinglemonade/cve-2025-7892-proof-of-concept-login-form
CVE-2025-7892
 kirubel-cve/cve-2025-65427
Exploit de prueba de concepto para CVE-2025-65427: falta de limitación de velocidad en la API de inicio de sesión del router Dbit N300 T1 Pro que…
 nxploited/cve-2025-48129
WordPress Spreadsheet Price Changer for WooCommerce and WP E-commerce – Light Plugin <= 2.4.37 es vulnerable a la escalada de privilegios
 krill-x7/cve-2022-25226
Script de exploit en Python para el bypass de autenticación de ThinVNC 1.0b1 (CVE-2022-25226) que encadena el acceso no autenticado al endpoint /cmd…








