 #1
Herramientas para probar e implementar mecanismos de autenticación (ej. MFA, SSO) y políticas de autorización.
Recomendado por Kitploit
 arrnitage/cve-2022-23131_exp
bypass de SAML en Zabbix
 shanika04/cloudfoundry_uaa
CVE-2016-4468
 hirainsingadia/cve-2025-29927
Bypass de autenticación en middleware de Next.js
 shoucheng3/kubernetes-client__java_cve-2020-8570_client-java-parent-9_0_2_fixed
Biblioteca cliente Java para la API de Kubernetes, que permite la gestión programática de clústeres, pods, implementaciones y otros recursos con…
 shoucheng3/ff4j__ff4j_cve-2022-44262_1-8-13
Marco de alternancia de características para Java que permite activación de características en tiempo de ejecución, acceso basado en roles,…
 shoucheng3/ff4j__ff4j_cve-2022-44262_1_8_13_fixed
Marco de alternancia de funciones para Java que permite la activación de funciones en tiempo de ejecución, acceso basado en roles, alternancia…
 tuskira/ai-agent-gateway
Gateway de código abierto que protege, gobierna y observa las llamadas a herramientas MCP y el tráfico LLM de los agentes de IA, con autenticación…
 haidang-infosec/phantom-grid
Un sistema de defensa activa impulsado por eBPF que convierte tu servidor Linux en un honeypot engañoso. Incluye redirección transparente de tráfico,…
 philippeabraxas-jpg/responsible-alliance-protocol
La seguridad no puede ser una instrucción de prompt. TBP proporciona un límite externo en la capa de ejecución para agentes autónomos, aplicando…
 matrix-org/synapse
Synapse: servidor doméstico de Matrix escrito en Python/Twisted.
 fadi002/unshackle
Herramienta de código abierto para omitir contraseñas de Windows y Linux desde un USB arrancable
 mandiant/adfsdump
Extrae claves de firma de AD FS, certificados de tokens y configuración de las partes de confianza, lo que permite falsificar tokens de autenticación…
 vmware-archive/lightwave
Servicios de identidad para infraestructura tradicional, aplicaciones y contenedores.
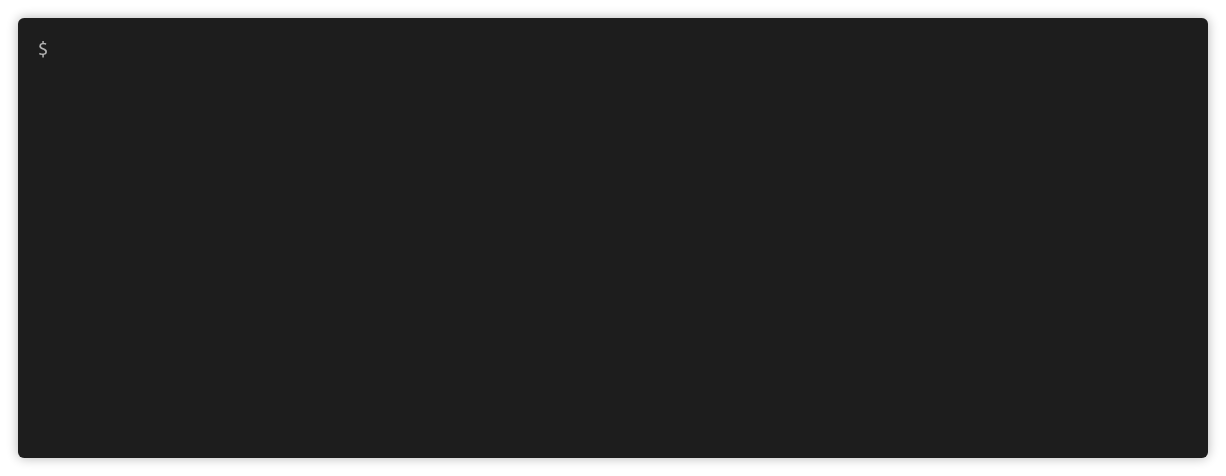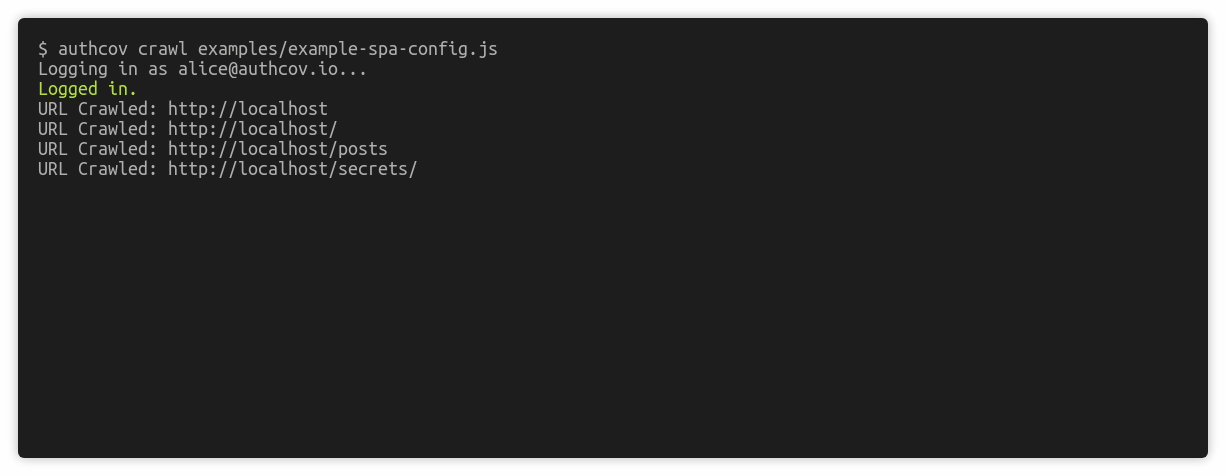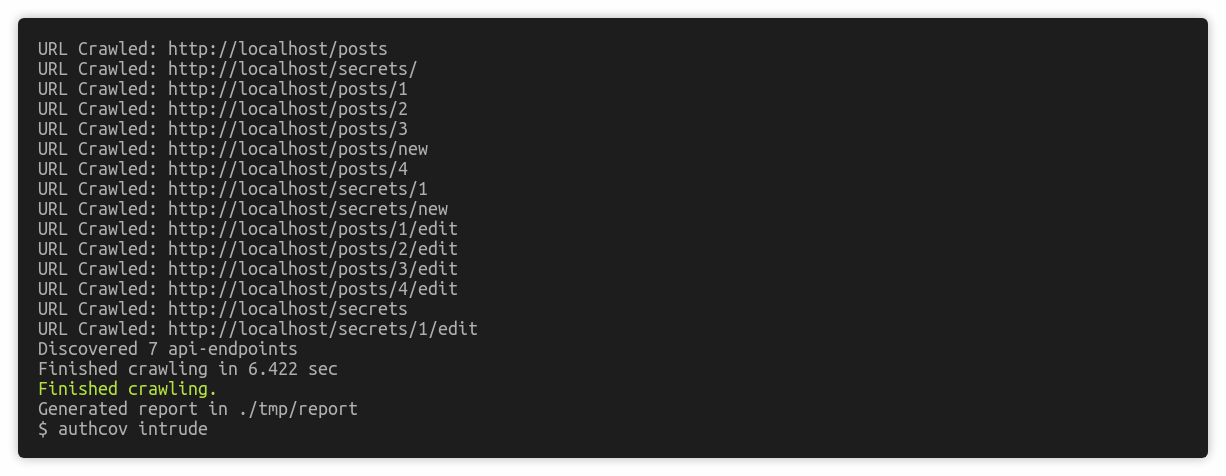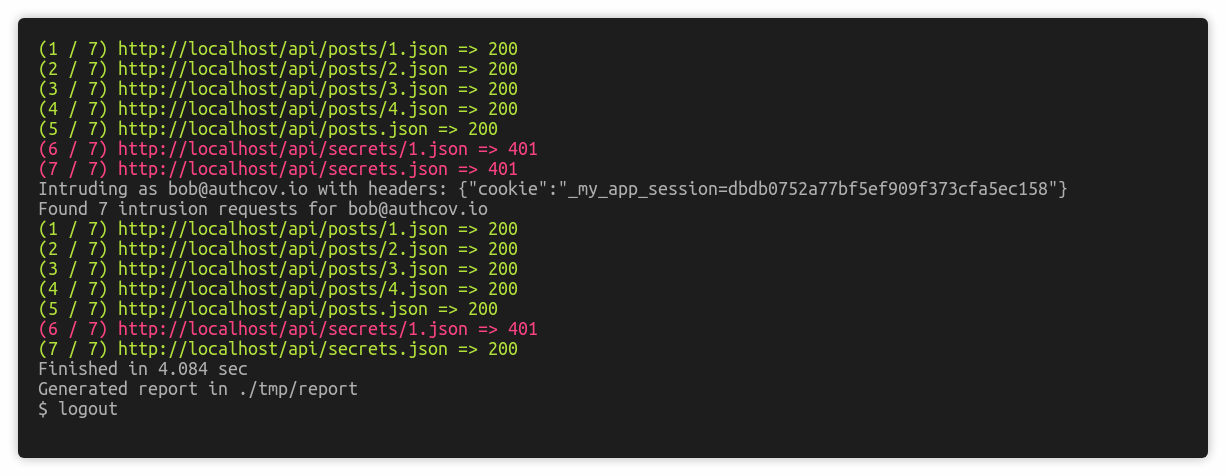 authcov/authcov
Escaneo de cobertura de autorización de aplicaciones web
 netwrix/pingcastlecloud
Auditoría de programas para AzureAD
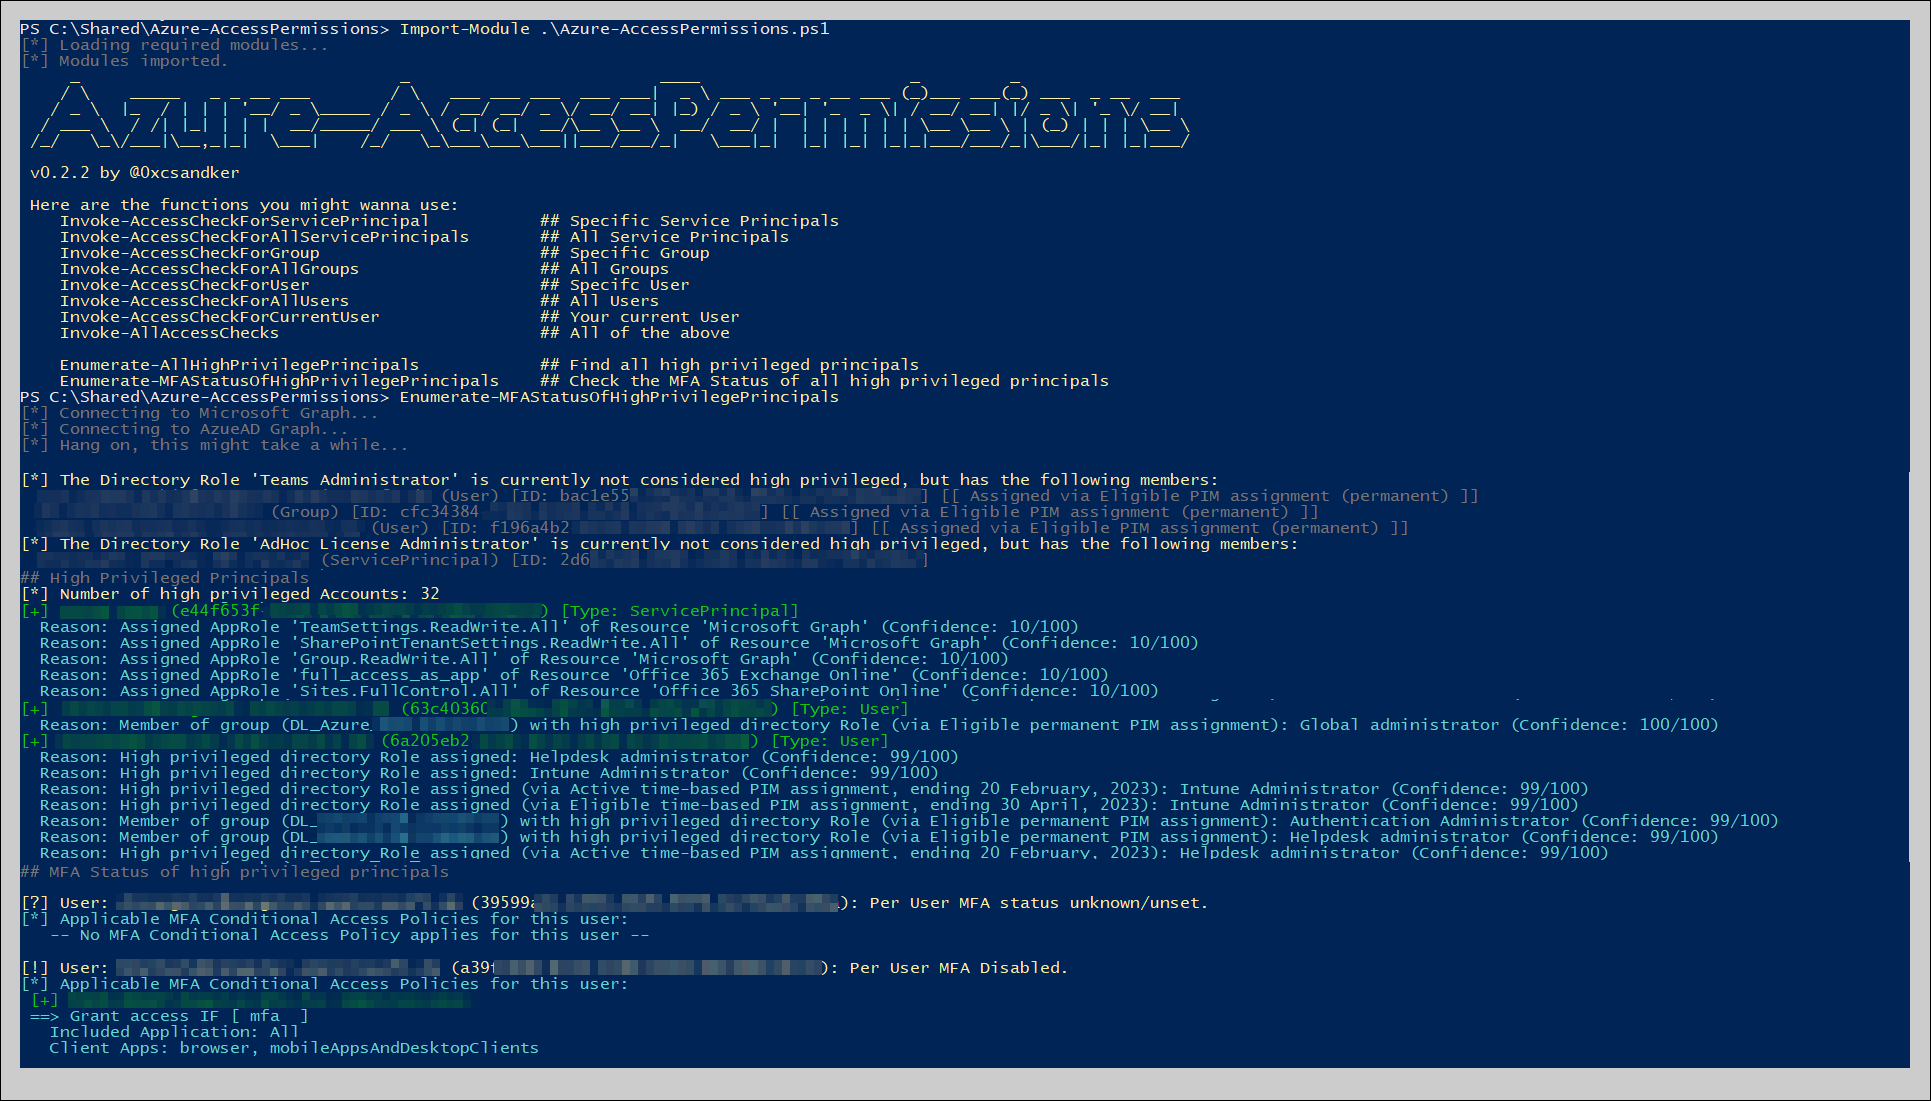 csandker/azure-accesspermissions
Script de PowerShell para enumerar permisos de acceso de Azure Active Directory, incluyendo asignaciones de roles, entidades de servicio y…
 thomaspatzke/burp-sessionauthtool
Complemento de Burp que ayuda a encontrar vulnerabilidades de escalada de privilegios
 grails/gssc-cve-2022-41923
Guía de solución alternativa para la vulnerabilidad de gestión de privilegios CVE-2022-41923 en el plugin Grails Spring Security Core, que…