
 #1
Herramientas para probar e implementar mecanismos de autenticación (ej. MFA, SSO) y políticas de autorización.
Recomendado por Kitploit
 darrocarocatest-sys/pv2-victim
investigación de authz - cobertura de la corrección de CVE-2026-3306
 cybersentinel321/cve-2023-22515-lab
Laboratorio práctico de seguridad que demuestra CVE-2023-22515 — Bypass de autenticación en Atlassian Confluence mediante un entorno vulnerable…
 aliyabuz25/cve-2025-49173
Investigación de seguridad — PoC para escalada local de privilegios a root en macOS Mavericks 10.9.
 kl4v3/axiom-protocol
El objetivo de Axiom es proporcionar una plataforma de redes sociales completamente anónima, descentralizada y resistente a la censura. Para hacer…
 metasploit403/cve-2025-29927-lab
Aplicación Next.js deliberadamente vulnerable que demuestra CVE-2025-29927 (bypass de autenticación basado en middleware) para aprendizaje y práctica…
 xitexploiter96-dot/cve-2025-23419
Probador de explotación de reutilización de sesión TLS basado en Python que verifica vulnerabilidades de omisión de autenticación en servidores mal…
 sudo-wp/sudowp-crowdsignal-forms
Un fork de Crowdsignal Forms reforzado en seguridad. Corrige CVE-2025-69015 (Control de Acceso Roto), modernizado para PHP 8.2+ y aplica…
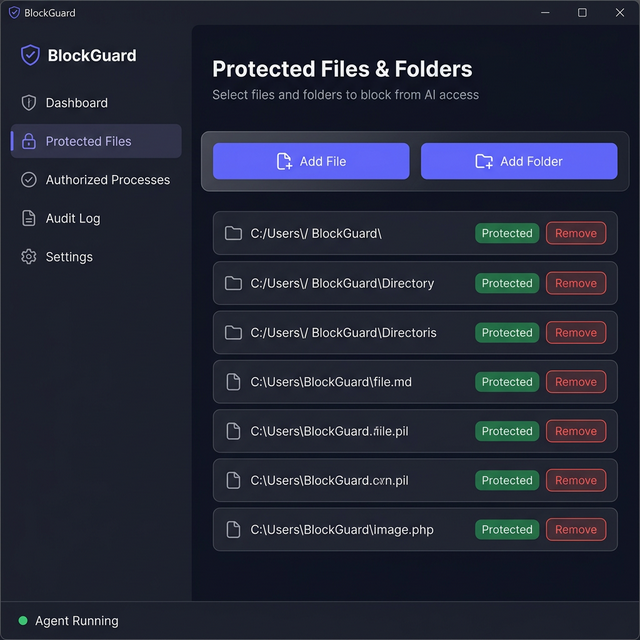 m2l33k/blockguard
BlockGuard es un agente de prevención de pérdida de datos (DLP) para Windows que intercepta y controla el acceso a archivos a nivel de proceso.…
 zf-tm/cve-2026-29000
PoC del CVE-2026-29000
 eqstlab/cve-2025-26788
Strongkey FIDO Server Omisión de Autorización
 sdrtba/cve-2025-29927
Kit de herramientas de prueba de concepto y escaneo masivo para CVE-2025-29927, una omisión de autorización de middleware de Next.js mediante el…
 0xdtc/crushftp-auth-bypass-cve-2025-31161
Exploit para la omisión de autenticación en CrushFTP CVE-2025-31161: detecta objetivos vulnerables, enumera usuarios y crea cuentas de administrador…
 zs1n/cve-2025-29927
PoC | NextJS Middleware 15.2.2 - Bypass de autorización
 mickhacking/thank-u-next
CVE-2025-29927 PoC | Auth Bypass Exploit | Herramienta Python usando httpx | Vulnerabilidad de Middleware | Kit de Hacking Ético
 tansique-17/cve-2025-26198
Divulgación pública
 blueisbeautiful/cve-2025-54309
Omisión de autenticación en CrushFTP AS2
 0xsu3ks/cve-2025-29556
PoC para CVE-2025-29556 que crea cuentas de Oficial de Seguridad en appliances de respaldo ExaGrid EX10 mediante una sesión de API con privilegios…
 pandora-research/cve-2018-0114-exploit
Exploit para CVE-2018-0114: vuelve a firmar tokens JWT al incrustar una clave pública controlada por el atacante en el encabezado JWS, omitiendo la…








