
 #1
Herramientas para probar e implementar mecanismos de autenticación (ej. MFA, SSO) y políticas de autorización.
Recomendado por Kitploit

 luisdevpentest/cve-2023-28121-wordpress-privilege-escalation
Explotación práctica de vulnerabilidad crítica en WordPress usando el plugin WooCommerce Payments.
 ololadeabiola03/aisecplus-week01-servicenow-ai-security-incident
Investigación y análisis de la vulnerabilidad del Virtual Agent de ServiceNow (CVE-2025-12420), incluyendo el flujo de ataque, el mapeo de MITRE…
 nexaiceo/nexus-os
El Sistema Operativo de IA Agéntica Gobernada — Rust + Tauri 2.0 | 65 crates, 658 comandos, 84 páginas, 5,029 pruebas, 10/10 OWASP
 bhanunamikaze/badhost-cve-2026-48710-exploit
Escáner de detección para CVE-2026-48710 - Bypass de autenticación del encabezado Host en Starlette/FastAPI
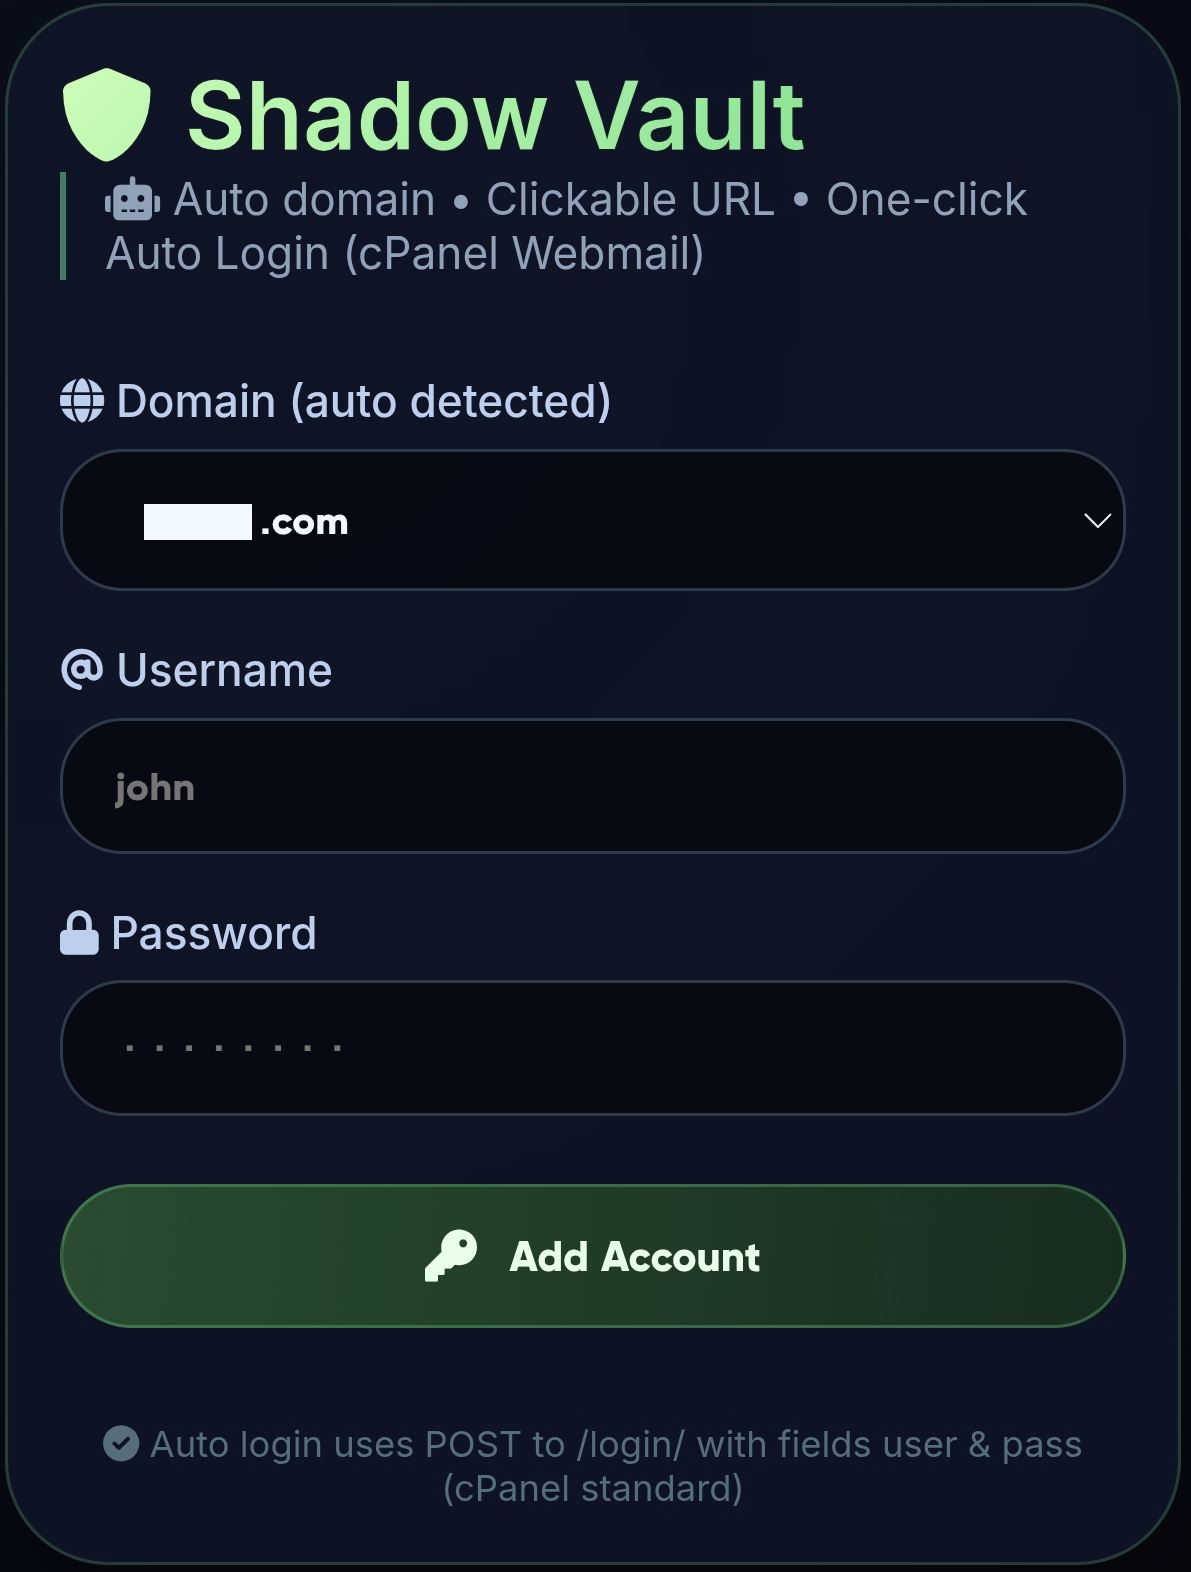 jenderal92/shadow-vault
Shadow Vault – Añade usuarios shadow con hash SHA-512, coincidencia automática de envejecimiento y múltiples métodos de escritura alternativos.
 melikesraoz/cve-2022-39227-jwt-auth-bypass-demo
Laboratorio educativo que demuestra el bypass de autenticación JWT CVE-2022-39227 en python-jwt. Ataque paso a paso contra aplicaciones Flask…
 xrzmodz444/cve-2026-41940-poc-linux
Prueba de concepto de exploit para CVE-2026-41940, una omisión de autenticación en cPanel/WHM. Admite payloads personalizados y registro detallado…
 bk-security/auth-header-trust-rules
Reglas de Semgrep que señalan patrones de omisión de autenticación por confianza en encabezados (clase CVE-2025-29927). Complemento de…
 fsn4k3/dahua-dvr-metasploit
Módulo Mejorado de Metasploit para CVE-2013-6117 (bypass de autenticación en DVR Dahua)
 cosignet/sdk
Cliente TypeScript ligero + Python sin dependencias y recetas para proteger acciones de alto riesgo detrás de una aprobación de clave de acceso…
 sermikr0/nextjs-middleware-auth-bypass
CVE-2025-29927
 chaitanyagarware/cve-2026-54519
Página de aterrizaje de aviso público para CVE-2026-54519: falta de comprobaciones de propiedad en las API de memoria de ai-agent-automation que…
 elevenpaths/latch-plugin-openvpn-as
Complemento Latch para OpenVPN Access Server que permite la autenticación de dos factores (2FA) para asegurar conexiones VPN con contraseñas de un…
 eagle-nett/dahua_auth-bypass-cve-2021-33044
Exploit PoC para la omisión de autenticación de Dahua (CVE-2021-33044). Escanea subredes, prueba múltiples CVEs y vuelca configuraciones de…
 rubbxalc/cve-2025-29927
Exploit funcional para CVE-2025-29927, una omisión crítica de autorización en middleware de Next.js. Envía solicitudes HTTP manipuladas con el…
 0xn7y/cve-2022-46169
Exploit para CVE-2022-46169
 0xnxt1me/cve-2025-29927
Prueba de concepto del exploit para CVE-2025-29927 que añade x-middleware-subrequest para evadir las comprobaciones de autenticación del middleware…
 nxploited/cve-2025-9209
RestroPress – Sistema de pedidos de comida en línea 3.0.0 - 3.1.9.2 - Exposición de información no autenticada que conduce a la omisión de…








