
 #1
Herramientas de decompilación, análisis de binarios, resumen de código y análisis de malware potenciadas por IA.
Recomendado por Kitploit

 lauriewired/ghidramcp
Servidor MCP para Ghidra
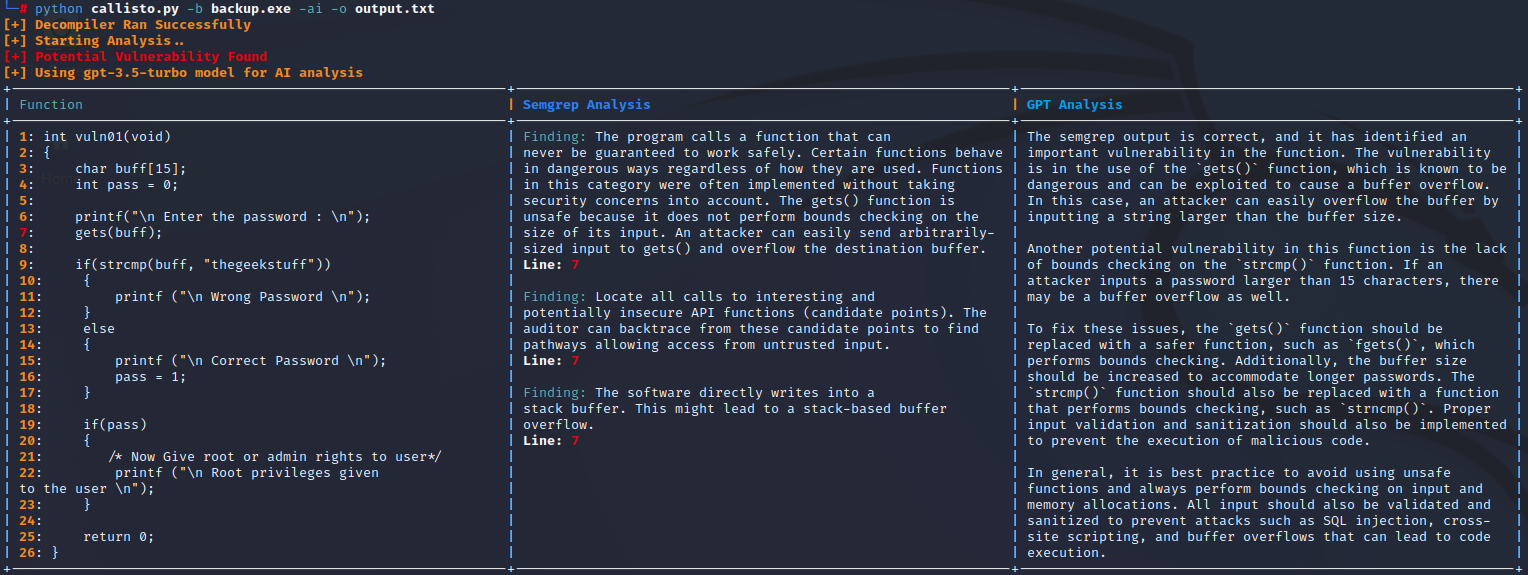 jetp1ane/callisto
Herramienta automatizada de análisis de vulnerabilidades binarias que descompila ejecutables mediante Ghidra, escanea código pseudo-C con Semgrep y…
 symbioticsec/hermes-decomp
Un potente descompilador que te permite hacer ingeniería inversa en aplicaciones móviles React Native convirtiendo sus archivos de bytecode Hermes…
 happytotoro116/ghidra-llm-pipeline
Extracción determinista con PyGhidra, triaje y pipeline local de backend de compilador con LLM para la reimplementación en C.
 angr/angr
Una plataforma de análisis binario potente y fácil de usar!
 bethington/ghidra-mcp
Servidor MCP que conecta la ingeniería inversa de Ghidra con herramientas de IA: 256 herramientas para descompilación, emulación P-code, depuración…
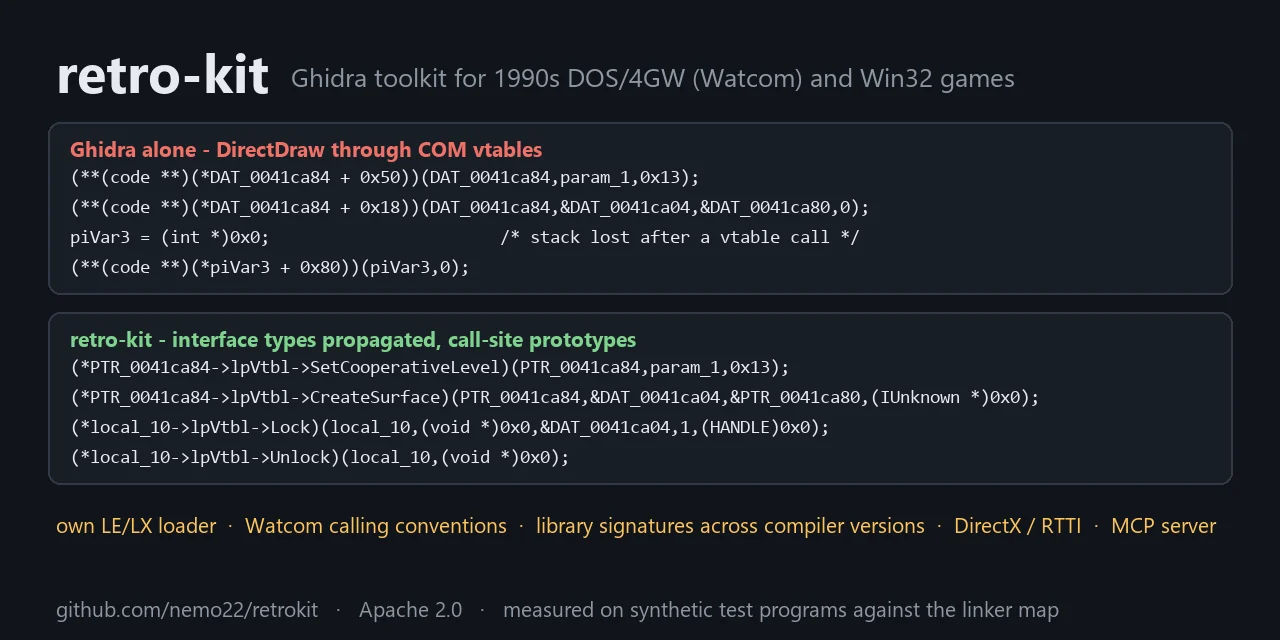 nautilusbits/retrokit
Kit de herramientas Headless-Ghidra para ingeniería inversa de juegos DOS y Win32 de 32 bits (1993-2010): cargador LE/LX propio, convenciones de…
 blackvectorops/semantic_firewall
Genera huellas digitales semánticas deterministas para funciones de Go. Detecta backdoors al estilo xz y verifica la equivalencia semántica mediante…
 horsicq/detect-it-easy
Programa para determinar tipos de archivos para Windows, Linux y MacOS.
 trailofbits/skills
Habilidades de Claude Code de Trail of Bits para investigación de seguridad, detección de vulnerabilidades y flujos de trabajo de auditoría
 miscusi-peek/cheatengine-mcp-bridge
Conecta tus agentes de IA favoritos directamente a Cheat Engine mediante MCP. Automatiza la ingeniería inversa, el escaneo de punteros y el análisis…
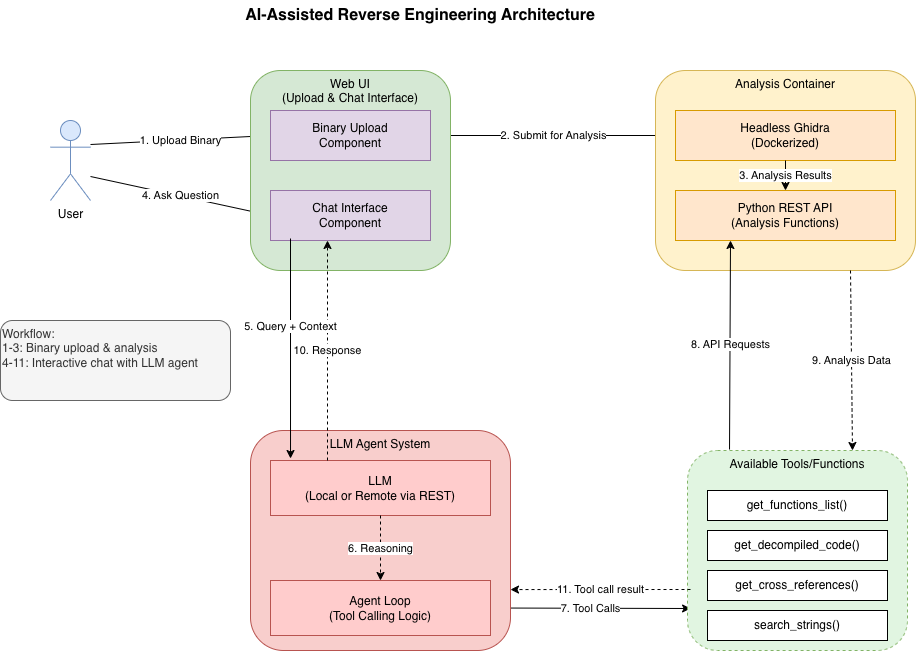 biniamf/ai-reverse-engineering
Ingeniería inversa asistida por IA con Ghidra
 rizinorg/cutter
Plataforma de ingeniería inversa gratuita y de código abierto impulsada por rizin
 mandiant/flare-floss
FLARE Obfuscated String Solver - Extrae automáticamente cadenas ofuscadas de malware.
 lt-asset/resym
Para nuestro artículo de CCS24 🏆 "ReSym: Harnessing LLMs to Recover Variable and Data Structure Symbols from Stripped Binaries" por Danning Xie,…
 vahpem/rust-deobf
Recupera lo que la ofuscación oculta en binarios de Rust (cadenas, crates, funciones de biblioteca, flujo de control aplanado) mediante análisis…
 lief-project/lief
Biblioteca multiplataforma para analizar, modificar y abstraer formatos ejecutables ELF, PE y MachO. Admite APIs en C++, Python y Rust con…
 dnspyex/dnspy
Revival no oficial del conocido depurador y editor de ensamblados .NET, dnSpy





