
Exploits llega a Kitploit
De CVEs a PoCs, herramientas y contexto: uniendo la inteligencia de vulnerabilidades en Kitploit
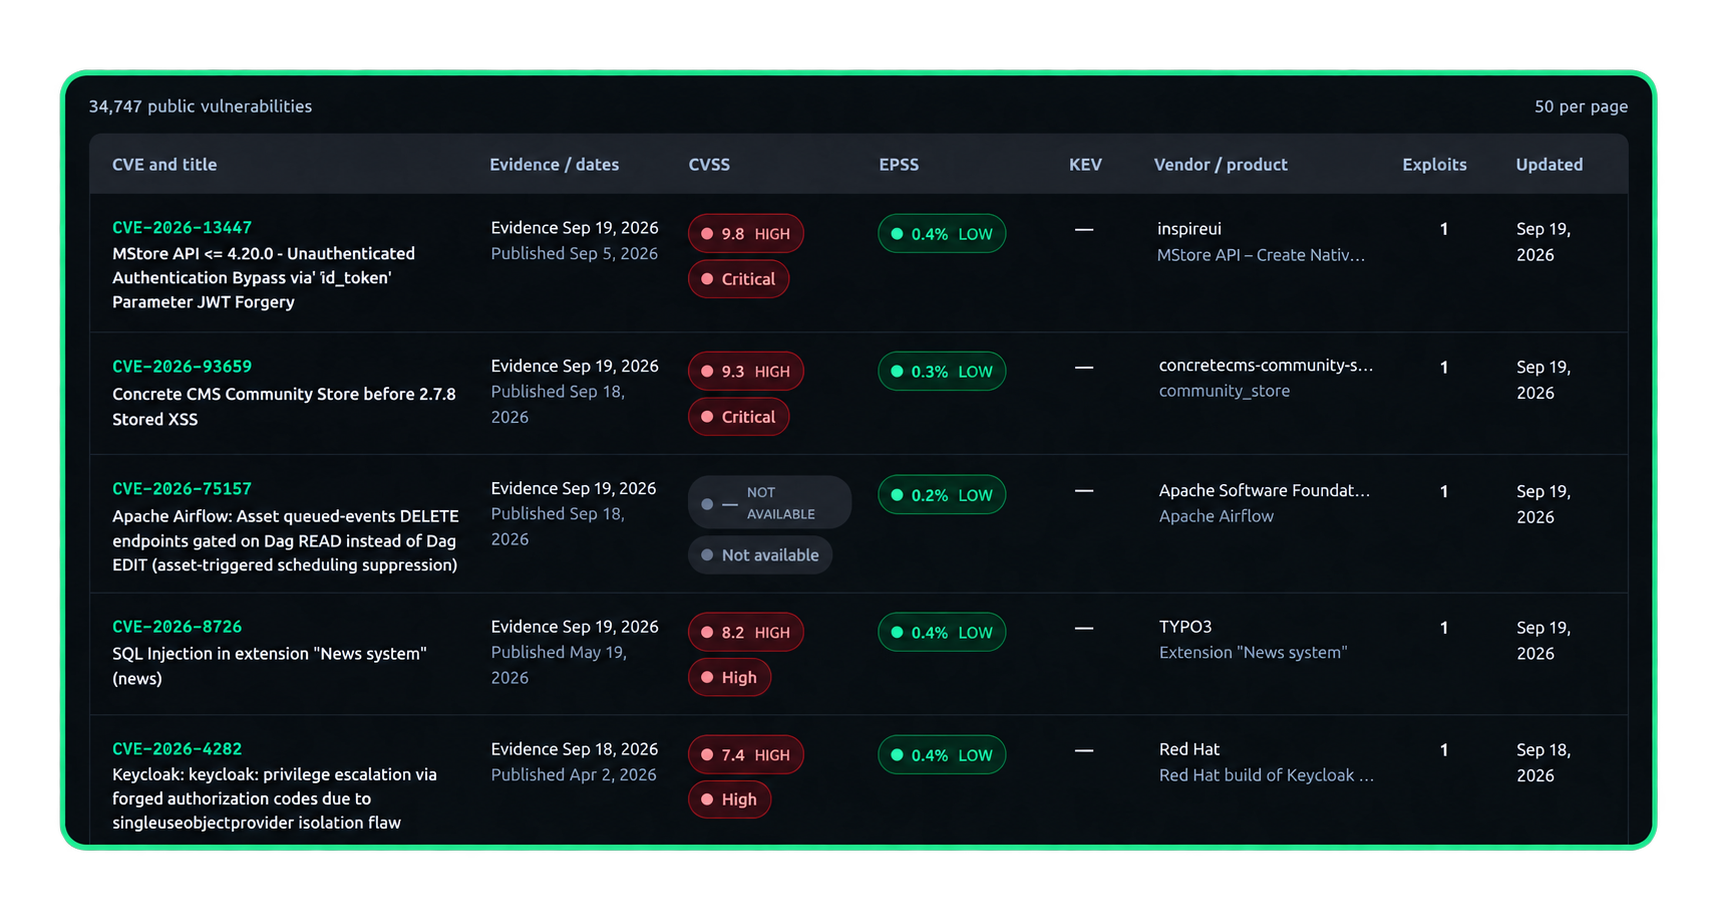
En Kitploit, recopilamos herramientas de ciberseguridad, muchas de las cuales son exploits o PoCs. Para aportar más valor al ecosistema, estamos clasificando estos exploits, escáneres y PoCs y vinculándolos a sus CVE correspondientes, junto con datos relevantes de vulnerabilidades para dar contexto. Ahora contamos con un espacio dedicado para consultar vulnerabilidades, encontrar material relacionado y revisar el contexto antes de decidir qué merece una investigación más profunda.
Nuestro catálogo y las fuentes que lo enriquecen
Nuestro punto de partida son los repositorios que recopilamos de GitHub, GitLab y Bitbucket. Conectamos ese material con los CVE relevantes y distinguimos entre exploits, PoCs, escáneres, detecciones, parches, contenido informativo e investigación.
Enriquecemos este catálogo con información de varias fuentes:
| Fuente | Qué aporta |
|---|---|
| CVE List | Registros oficiales de CVE, descripciones, referencias e información publicada por las organizaciones responsables de asignarlos. |
| NVD | La National Vulnerability Database, mantenida por NIST, proporciona enriquecimiento técnico como métricas CVSS, productos afectados y referencias. |
| FIRST EPSS | Estimaciones de probabilidad de explotación y su evolución histórica. |
| CISA KEV | Evidencia de explotación conocida y acciones recomendadas de su catálogo. |
| OSV | Información sobre paquetes y versiones afectadas, rangos de versiones vulnerables y versiones corregidas cuando están disponibles. |
| Exploit-DB | Referencias adicionales de exploits y PoCs que complementan los repositorios indexados por Kitploit. |
La mejora continua es parte de Kitploit: seguiremos añadiendo fuentes, refinando la clasificación y ampliando la información que conecta cada vulnerabilidad con el trabajo técnico de la comunidad.
CVSS, EPSS y KEV: tres señales diferentes
Las páginas de vulnerabilidades reúnen estas señales cuando están disponibles:
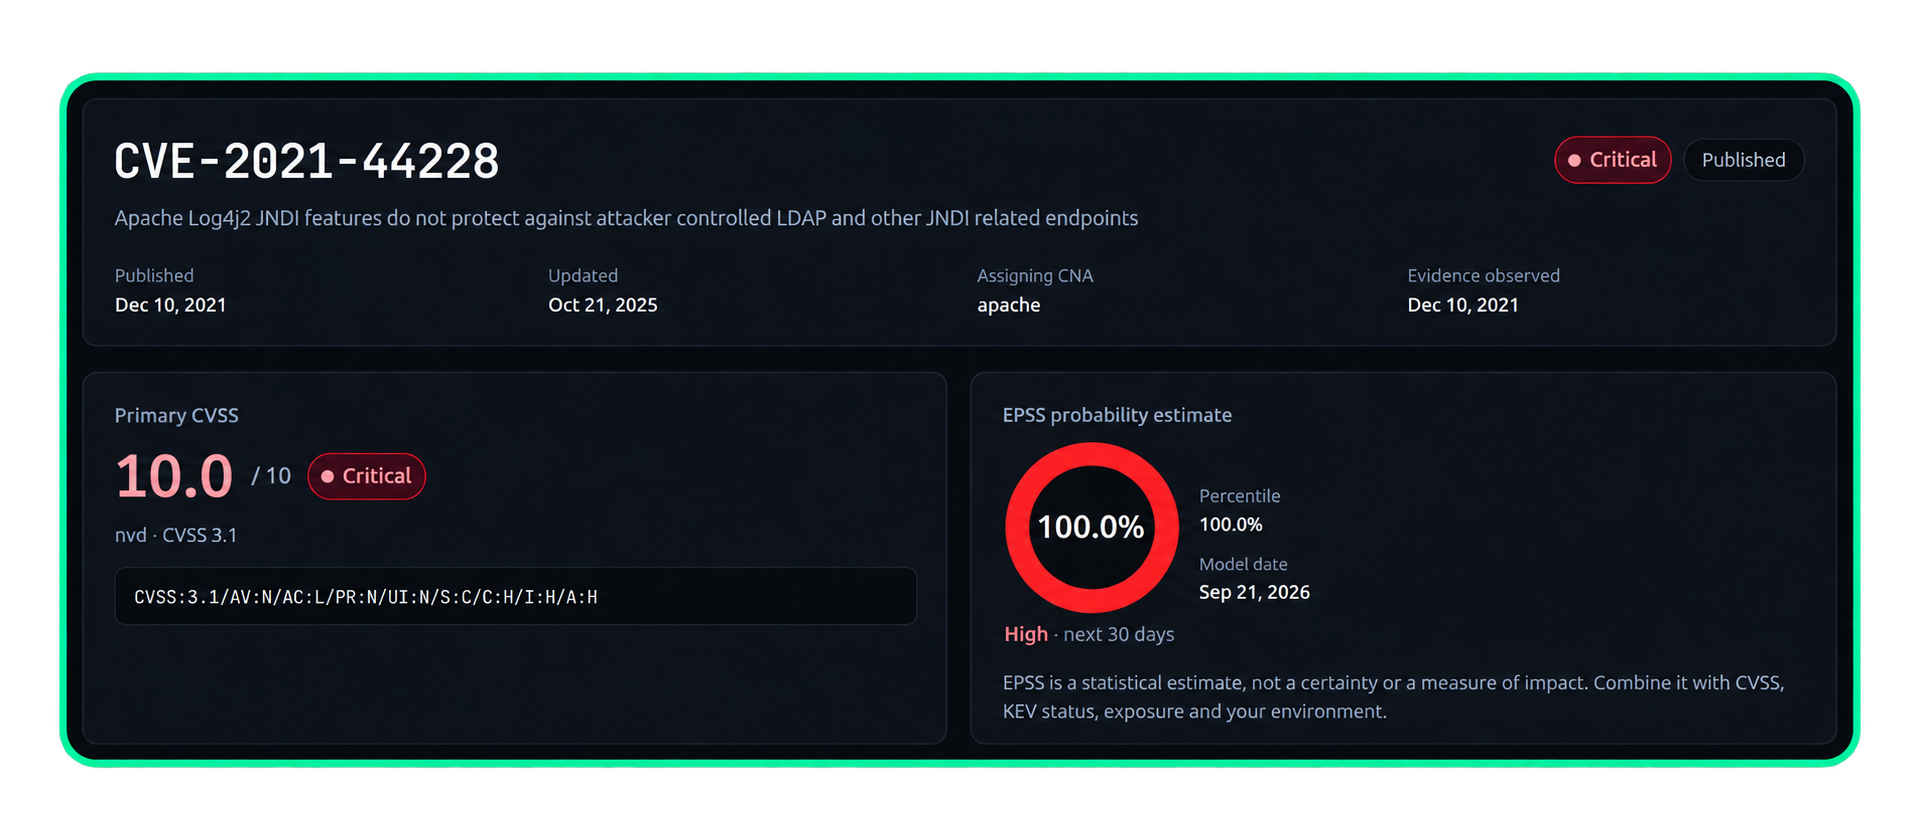
- CVSS describe la severidad técnica de una vulnerabilidad. Una puntuación alta por sí sola no establece que se esté explotando.
- EPSS estima la probabilidad de observar la explotación de esa vulnerabilidad en los próximos 30 días. No es la probabilidad de que su organización sea atacada.
- CISA KEV enumera vulnerabilidades para las que existe evidencia de explotación en el mundo real.
Estas son dimensiones complementarias: severidad, probabilidad y explotación observada.
Visibilidad para referencias que aún no están confirmadas
Un repositorio puede mencionar un identificador CVE que aún no tiene un registro público canónico. Kitploit lo presenta como un CVE no verificado, con una advertencia y enlaces que respaldan la referencia. Esto preserva la referencia sin presentarla como confirmación oficial ni añadir puntuaciones y metadatos que no tenemos.
La ausencia en NVD no significa, por sí sola, que un CVE no esté confirmado. CVE List es nuestra referencia para la identidad de los registros; NVD proporciona enriquecimiento adicional. Un CVE puede tener un registro oficial aunque NVD aún no haya incorporado su información.
Comience con un CVE que ya conozca
Consulte una vulnerabilidad que haya investigado antes y vea qué repositorios, referencias y contexto reúne ahora Kitploit.
También encontrará las últimas incorporaciones en Latest Exploits en la página de inicio, junto con un feed RSS para seguir las nuevas entradas.
Explore la nueva sección Exploits de Kitploit
Si encuentra una asociación incorrecta o una fuente faltante, háganoslo saber. Sus comentarios nos ayudan a mejorar la calidad del catálogo y a decidir qué añadir a continuación.