

Exploits
 kmkz/exploits
Original CVEs, exploit PoCs, and security advisories with detailed vulnerability chains, privilege escalation, and container escape techniques for…
command-and-controlcontainer-escapeeducation+6
229
kmkz/exploitsOriginal CVEs, exploit PoCs, and security advisories with detailed vulnerability chains, privilege escalation, and container escape techniques for…
 amartinsec/cve-2020-12800
POC Script for CVE-2020-12800: RCE through Unrestricted File Type Upload
 0x0d3ad/cve-2020-14008
CVE-2020-14008 - ManageEngine Applications Manager RCE
 naren-jayram/linux-heap-based-type-confusion-in-l2cap
CVE-2020-12351
 sivapriyaranganatha/cve-2020-6418
Exploit for CVE-2020-6418, a type confusion in V8, allowing remote code execution via crafted HTML page. Uses Metasploit to deliver a reverse shell…
 seqred-s-a/cve-2020-10551
Privilege escalation in QQBrowser
 seqred-s-a/cve-2020-29007
Remote code execution in Mediawiki Score
 darkcast/cve-2020-10257
Shell exploit script for CVE-2020-10257, an unauthenticated RCE in the WordPress TRX Addons plugin that creates admin users via the wp-json API…
 nxploited/cve-2020-36842
Published: 2024-10-16 | Migration, Backup, Staging – WPvivid <= 0.9.35 - Authenticated (Subscriber+) Arbitrary File Upload
 codingchili/cve-2020-14368
Proof-of-concept exploit demonstrating cross-site websocket hijacking (CSWSH) in Eclipse CHE, enabling interactive RCE via unauthenticated websocket…
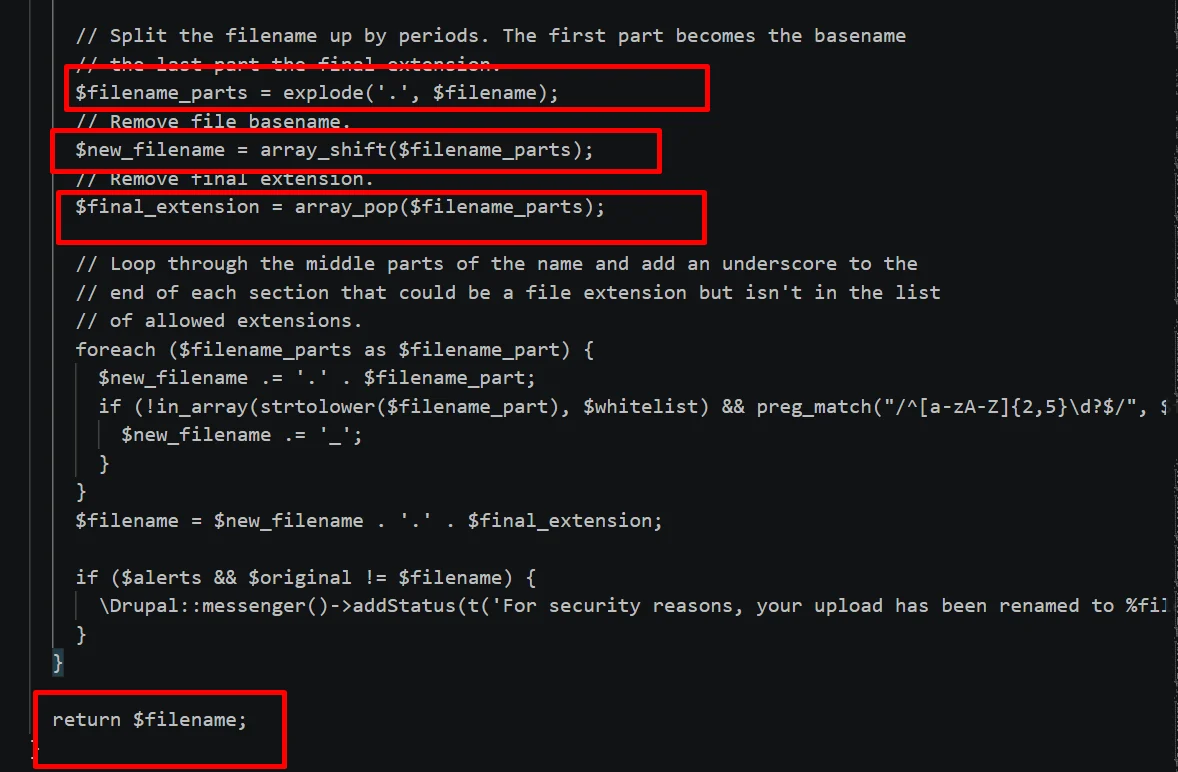 dungsocool/cve-2020-13671-old
CVE-2020-13671 - Drupal RCE via File Upload Vulnerability Analysis and PoC
 lsw29475/cve-2020-17057
Windows kernel exploit for CVE-2020-17057 using palette objects with dangling data pointers, targeting type isolation bypass for privilege escalation.