
Skip to content
KitploitKITPLOIT
ToolsBlog
Submit
ToolsBlog
Submit

Hacking, PenTest, and Cybersecurity Tools for Your Security Arsenal!

Kitploit is a directory of hacking, cybersecurity, and pentesting tools. Discover the latest project updates to find vulnerabilities, analyze systems, automate testing, and strengthen your security.

··Feeds·Contact·Privacy·© 2026 Kitploit

Tool Directory

Categories

View all categories
Loading categories

Tools

AllAndroid SecurityAuthentication & AuthorizationCloud Infrastructure SecurityDefensive ToolsDisk ForensicsEmbedded Systems SecurityGeneral Purpose UtilitiesIndicator of Compromise (IOC) ManagementOSINT (Open Source Intelligence)Packet Sniffing & AnalysisPassword CrackingPenetration Testing FrameworksPhishing ToolsPrivilege EscalationReconnaissanceStatic AnalysisVulnerability ScannersWeb Vulnerability ScannersWi-Fi AuditingBluetooth SecurityContainer SecurityDynamic Analysis (Sandboxing)Encryption/Decryption ToolsExploit FrameworksIdentity ManagementiOS SecurityIoT SecurityMemory ForensicsNetwork MappingOSINT for Social EngineeringPassword AttacksPayload GenerationPersistence MechanismsPort ScanningStatic Code Analysis (SAST)Threat Feeds & AggregatorsVulnerability AnalysisWeb Proxies & InterceptionCode AnalysisDNS & Subdomain EnumerationDynamic Code Analysis (DAST)ExploitationHash AnalysisIDS/IPS EvasionImpersonation ToolsLateral MovementMobile App PentestingNetwork ForensicsReverse EngineeringRFID/NFC ToolsSCADA/ICS SecurityScripting & AutomationServerless SecurityShellcodeWeb Application ExploitationAPI Security TestingConfiguration AuditingData ExfiltrationDebuggersForensicsInformation GatheringMobile ForensicsNetwork Access ControlPost-ExploitationSecurity VirtualizationPhishingWAF BypassWeb SecurityFuzzingNetwork SecuritySteganographyWireless SecurityData RecoveryMalware AnalysisDigital ForensicsHardware HackingCryptographyCTFPenetration TestingCloud SecurityDevSecOpsMobile SecurityPrivacyCommand and ControlSocial EngineeringHardware SecurityUtilities & FrameworksHardware & IoT SecuritySecret DetectionBinary AnalysisThreat IntelligenceIdentity & Access Management (IAM)Supply Chain SecurityAuthenticationMachine LearningIntrusion DetectionPapers & ResearchMisconfigurationSubdomain EnumerationEmail HarvestingLearning & EducationAI-Assisted ReversingDNS FuzzingRed TeamingIncident ResponseCrawlerCurated ResourcesRemote Access ToolShellcode GenerationPayload DevelopmentRemote Access TrojanAPI SecurityAnti-BotFingerprint SpoofingCAPTCHA BypassEmail SecurityDNS AnalysisChaos EngineeringLearning Paths & CoursesContainer EscapeAI SecurityDatabase SecurityFirmware AnalysisAnomaly DetectionLog AnalysisAdversarial AttackBinary ExploitationLabs & Practice
NewestRelevanceMost popularRecently updated
2485 results
xyntia preview

xyntia

GitHubbinsec/xyntia

Xyntia, the black-box deobfuscator

binary-analysiscode-analysisdynamic-code-analysis+1
9712 days ago
cve-2024-55591-poc preview

cve-2024-55591-poc

GitHubull0a/cve-2024-55591-poc

Educational implementation in Go for CVE-2024-55591 (Fortinet FortiOS Authentication Bypass). Designed for security research, vulnerability…
authenticationexploitationpenetration-testing+2
113 days ago
mailinabox preview

mailinabox

GitHubmail-in-a-box/mailinabox

Mail-in-a-Box helps individuals take back control of their email by defining a one-click, easy-to-deploy SMTP+everything else server: a mail server…
configuration-auditingdefensive-toolsemail-security+3
15.4k13 days ago
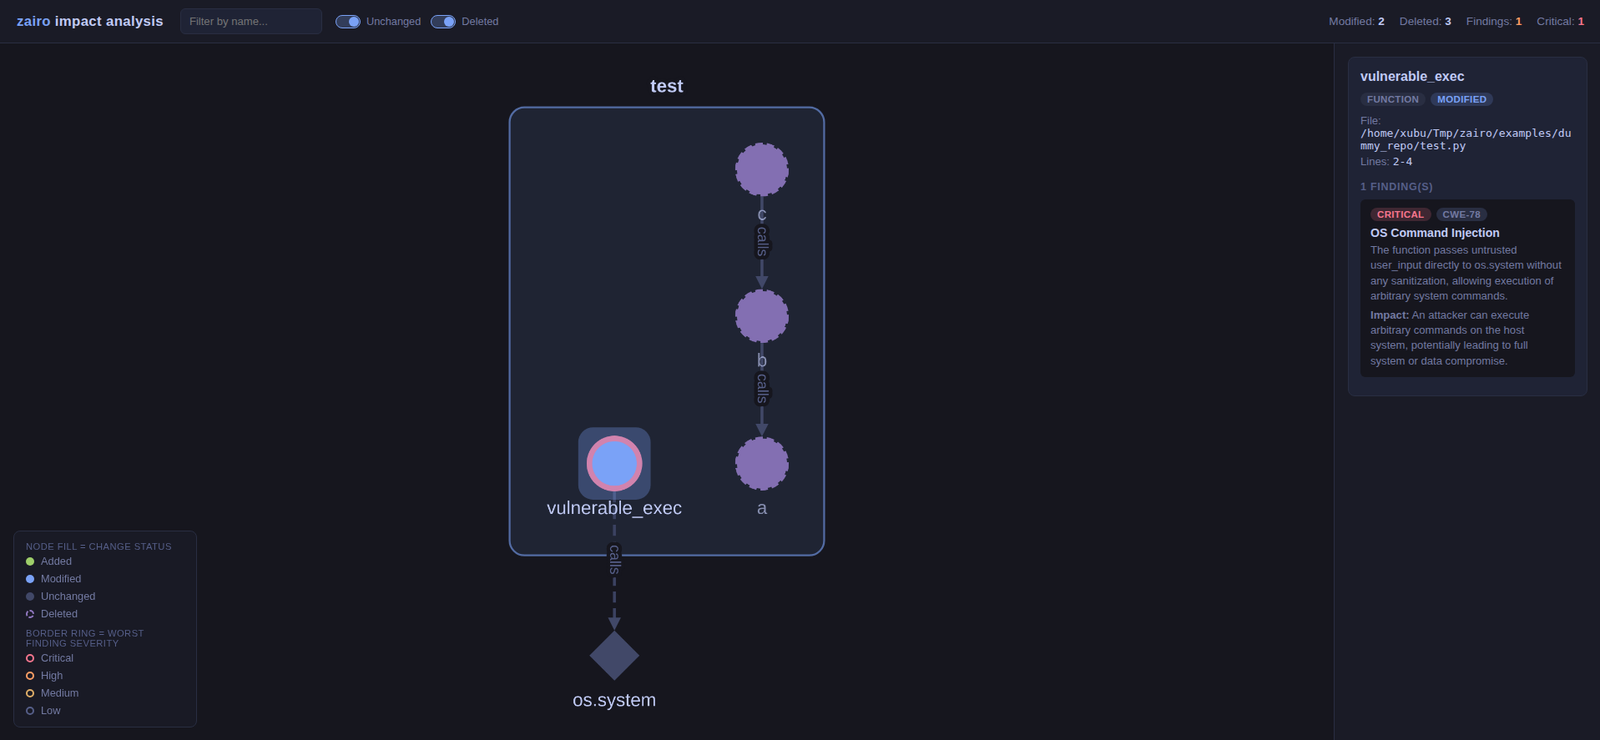
zairo preview

zairo

GitHubiamavu/zairo

Scans code diffs with context to build an impact graph and uses LLMs to find vulnerabilities, supporting multi-repo scans and CI gating with SARIF…
ai-securitycode-analysisdevsecops+3
813 days ago
CVE-2026-27472-and-CVE-2026-27474 preview

CVE-2026-27472-and-CVE-2026-27474

GitHubtrachinus/cve-2026-27472-and-cve-2026-27474

Proof-of-concept for CVE-2026-27472 (blind SSRF) and CVE-2026-27474 (stored XSS) in SPIP 4.4.8 syndication feature, demonstrating exploitation steps…
exploitationpenetration-testingvulnerability-analysis+2
13 days ago
CVE-2026-75855 preview

CVE-2026-75855

GitHubpervinzahidli/cve-2026-75855

Proof-of-concept for CVE-2026-75855, a path traversal in ArcadeDB's create/drop database commands allowing arbitrary file write and delete outside…
exploitationpenetration-testingvulnerability-analysis+1
13 days ago
CVE-2026-83548-checker preview

CVE-2026-83548-checker

GitHubxcoy0te/cve-2026-83548-checker

Non-intrusive detector for SonicWall SMA 1000 exposure to CVE-2026-83548/-83549 (version/patch-state check; no exploitation)
configuration-auditingnetwork-securityreconnaissance+1
13 days ago
tomcat-line-check preview

tomcat-line-check

GitHubxiaoqimikko/tomcat-line-check

CVE-2026-24880: does Apache's upgrade advice actually apply to your Tomcat? Detects the fix by class presence, not version comparison. Covers…
configuration-auditingsupply-chain-securityvulnerability-scanners+1
13 days ago
CVE-2018-14667_Lab_POC preview

CVE-2018-14667_Lab_POC

GitHubaitlmalem/cve-2018-14667_lab_poc

Demonstration of the expression language (EL) injection vulnerability CVE-2018-14667 using the photoalbum lab under Jboss application server
educationexploitationpenetration-testing+2
13 days ago
CVE-2018-14667_Lab_POC preview

CVE-2018-14667_Lab_POC

GitHubr4ch1d0/cve-2018-14667_lab_poc

Demonstration of the expression language (EL) injection vulnerability CVE-2018-14667 using the photoalbum lab under Jboss application server
educationexploitationlabs-practice+2
13 days ago
CVE-2026-30252 preview

CVE-2026-30252

GitHubvenablee/cve-2026-30252

The ZenShare Suite application is vulnerable by a Reflected Cross-Site Scripting (XSS) vulnerability, affecting web application login and recovery…
educationexploitationpapers-research+2
13 days ago
CVE-2026-30251 preview

CVE-2026-30251

GitHubvenablee/cve-2026-30251

Reflected XSS vulnerability disclosure for ZenShare Suite login_newpwd.php, allowing arbitrary JavaScript execution via crafted URL in codice_azienda…
exploitationpenetration-testingvulnerability-analysis+2
13 days ago
CSPBypass preview

CSPBypass

GitHubrenniepak/cspbypass

CSPBypass.com, a tool designed to help ethical hackers bypass restrictive Content Security Policies (CSP) and exploit XSS (Cross-Site Scripting)…
configuration-auditingcurated-resourcesmisconfiguration+4
71813 days ago
cacti-cve-2023-39361 preview

cacti-cve-2023-39361

GitHubspartanx-alejandro/cacti-cve-2023-39361

Exploit for CVE-2023-39361 in Cacti, a network graphing solution, demonstrating SQL injection vulnerability for educational and security testing…

exploitationpenetration-testingvulnerability-analysis+2
13 days ago
openvas-scanner preview

openvas-scanner

GitHubgreenbone/openvas-scanner

This repository contains the scanner component for Greenbone Community Edition.
configuration-auditingcontainer-securitydatabase-security+5
4.8k14 days ago
CVE-2026-40179-PoC preview

CVE-2026-40179-PoC

GitHubbsdrip/cve-2026-40179-poc

Minimal Python PoC for CVE-2026-40179: injects a malicious metric name via unauthenticated Prometheus remote_write to trigger stored XSS in the web…
api-securityexploitationvulnerability-analysis+1
14 days ago
CVE-2026-76569 preview

CVE-2026-76569

GitHubtoanln-cov/cve-2026-76569

Reflected XSS via search GET Parameter in Phoca Download
exploitationpenetration-testingvulnerability-analysis+2
14 days ago
CVE-2026-78905-Facebook-Account-Takeover preview

CVE-2026-78905-Facebook-Account-Takeover

GitHubvxssroott/cve-2026-78905-facebook-account-takeover

Social Media Infrastructure Vulnerability Research. CVE-2026-78905: OAuth token reuse and session hijacking in Facebook's Graph API.

authenticationexploitationvulnerability-analysis+1
314 days ago
Previous1…678…100Next