Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Submit
ToolsExploitsBlog
Submit

Hacking, PenTest, and Cybersecurity Tools for Your Security Arsenal!

Kitploit is a directory of hacking, cybersecurity, and pentesting tools. Discover the latest project updates to find vulnerabilities, analyze systems, automate testing, and strengthen your security.

··Feeds·Contact·Privacy·© 2026 Kitploit

Tool Directory

Categories

View all categories
Loading categories

Tools

AllAndroid SecurityAuthentication & AuthorizationCloud Infrastructure SecurityDefensive ToolsDisk ForensicsEmbedded Systems SecurityGeneral Purpose UtilitiesIndicator of Compromise (IOC) ManagementOSINT (Open Source Intelligence)Packet Sniffing & AnalysisPassword CrackingPenetration Testing FrameworksPhishing ToolsPrivilege EscalationReconnaissanceStatic AnalysisVulnerability ScannersWeb Vulnerability ScannersWi-Fi AuditingBluetooth SecurityContainer SecurityDynamic Analysis (Sandboxing)Encryption/Decryption ToolsExploit FrameworksIdentity ManagementiOS SecurityIoT SecurityMemory ForensicsNetwork MappingOSINT for Social EngineeringPassword AttacksPayload GenerationPersistence MechanismsPort ScanningStatic Code Analysis (SAST)Threat Feeds & AggregatorsVulnerability AnalysisWeb Proxies & InterceptionCode AnalysisDNS & Subdomain EnumerationDynamic Code Analysis (DAST)ExploitationHash AnalysisIDS/IPS EvasionImpersonation ToolsLateral MovementMobile App PentestingNetwork ForensicsReverse EngineeringRFID/NFC ToolsSCADA/ICS SecurityScripting & AutomationServerless SecurityShellcodeWeb Application ExploitationAPI Security TestingConfiguration AuditingData ExfiltrationDebuggersForensicsInformation GatheringMobile ForensicsNetwork Access ControlPost-ExploitationSecurity VirtualizationPhishingWAF BypassWeb SecurityFuzzingNetwork SecuritySteganographyWireless SecurityData RecoveryMalware AnalysisDigital ForensicsHardware HackingCryptographyCTFPenetration TestingCloud SecurityDevSecOpsMobile SecurityPrivacyCommand and ControlSocial EngineeringHardware SecurityUtilities & FrameworksHardware & IoT SecuritySecret DetectionBinary AnalysisThreat IntelligenceIdentity & Access Management (IAM)Supply Chain SecurityAuthenticationMachine LearningIntrusion DetectionPapers & ResearchMisconfigurationSubdomain EnumerationEmail HarvestingLearning & EducationAI-Assisted ReversingDNS FuzzingRed TeamingIncident ResponseCrawlerCurated ResourcesRemote Access ToolShellcode GenerationPayload DevelopmentRemote Access TrojanAPI SecurityAnti-BotFingerprint SpoofingCAPTCHA BypassEmail SecurityDNS AnalysisChaos EngineeringLearning Paths & CoursesContainer EscapeAI SecurityDatabase SecurityFirmware AnalysisAnomaly DetectionLog AnalysisAdversarial AttackBinary ExploitationLabs & Practice
NewestRelevanceMost popularRecently updated
589 results
n8n-RCE-CVE-2025-68613 preview

n8n-RCE-CVE-2025-68613

GitHubcanpilayda/n8n-rce-cve-2025-68613

Lab report analyzing CVE-2025-68613 expression injection in n8n, demonstrating sandbox escape via crafted payloads to access sensitive server files,…
educationexploitationlabs-practice+3
5 months ago
RatRace preview

RatRace

GitHubbogdanticu88/ratrace

A lightweight CLI tool for systematically detecting and exploiting race conditions in web applications, APIs, and modern services.
api-security-testingdevsecopsexploitation+5
105 months ago
VAmPI preview

VAmPI

GitHuberev0s/vampi

Vulnerable REST API with OWASP top 10 vulnerabilities for security testing

api-security-testingeducationlabs-practice+2
1.3k5 months ago
amass preview

amass

GitHubowasp-amass/amass

In-depth attack surface mapping and asset discovery
data-exfiltrationdns-analysisdns-fuzzing+10
15.2k5 months ago
CVE-2026-35616-check preview

CVE-2026-35616-check

GitHubbishopfox/cve-2026-35616-check

Non-destructive scanner for CVE-2026-35616, a pre-authentication API bypass in FortiClient EMS. Detects vulnerability by comparing HTTP responses…
api-security-testingauthenticationexploitation+3
25 months ago
Pegasus-Pentest-Arsenal preview

Pegasus-Pentest-Arsenal

GitHubsobri3195/pegasus-pentest-arsenal

A comprehensive web application security testing toolkit that combines 10 powerful penetration testing features into one tool.
api-security-testingctfeducation+9
575 months ago
forticlient_ems_cve_2026_35616_poc.py preview

forticlient_ems_cve_2026_35616_poc.py

GitHubfevar54/forticlient_ems_cve_2026_35616_poc.py

PoC de CVE-2026-35616: control de acceso indebido en FortiClient EMS.
api-security-testingexploitationpenetration-testing+2
5 months ago
zimaos-cve-2026-28286-arbitrary-file-write preview

zimaos-cve-2026-28286-arbitrary-file-write

GitHubrushi9/zimaos-cve-2026-28286-arbitrary-file-write

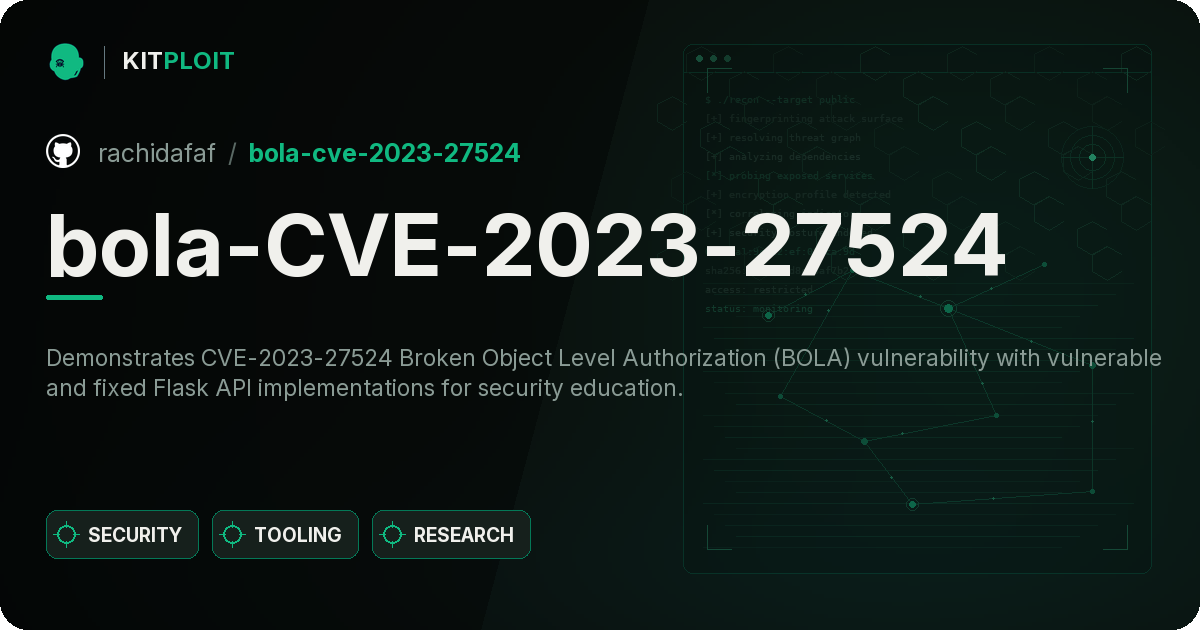
PoC and verification toolkit for CVE-2026-28286, an arbitrary file write vulnerability in ZimaOS, exploiting API misconfiguration to write files…
api-security-testingexploitationpenetration-testing+3
25 months ago
bola-CVE-2023-27524 preview

bola-CVE-2023-27524

GitHubrachidafaf/bola-cve-2023-27524

Demonstrates CVE-2023-27524 Broken Object Level Authorization (BOLA) vulnerability with vulnerable and fixed Flask API implementations for security…
api-security-testingauthentication-authorizationeducation+3
5 months ago
CVE-2026-35045-PoC preview

CVE-2026-35045-PoC

GitHubfilipegaudard/cve-2026-35045-poc

Proof-of-concept exploit for CVE-2026-35045, a broken object-level authorization vulnerability in Tandoor Recipes, demonstrating unauthorized recipe…

api-security-testingeducationexploitation+3
15 months ago
WhatWeb preview

WhatWeb

GitHuburbanadventurer/whatweb

Next generation web scanner
crawlerdynamic-code-analysisinformation-gathering+9
6.9k5 months ago
wpx preview

wpx

GitHubgreg-randall/wpx

Asynchronous WordPress security scanner with WAF bypass via headless browser. Enumerates plugins, themes, users, and multisite installations with…
api-security-testingcrawlerinformation-gathering+6
106 months ago
wcfproxy preview

wcfproxy

GitHubsyss-research/wcfproxy

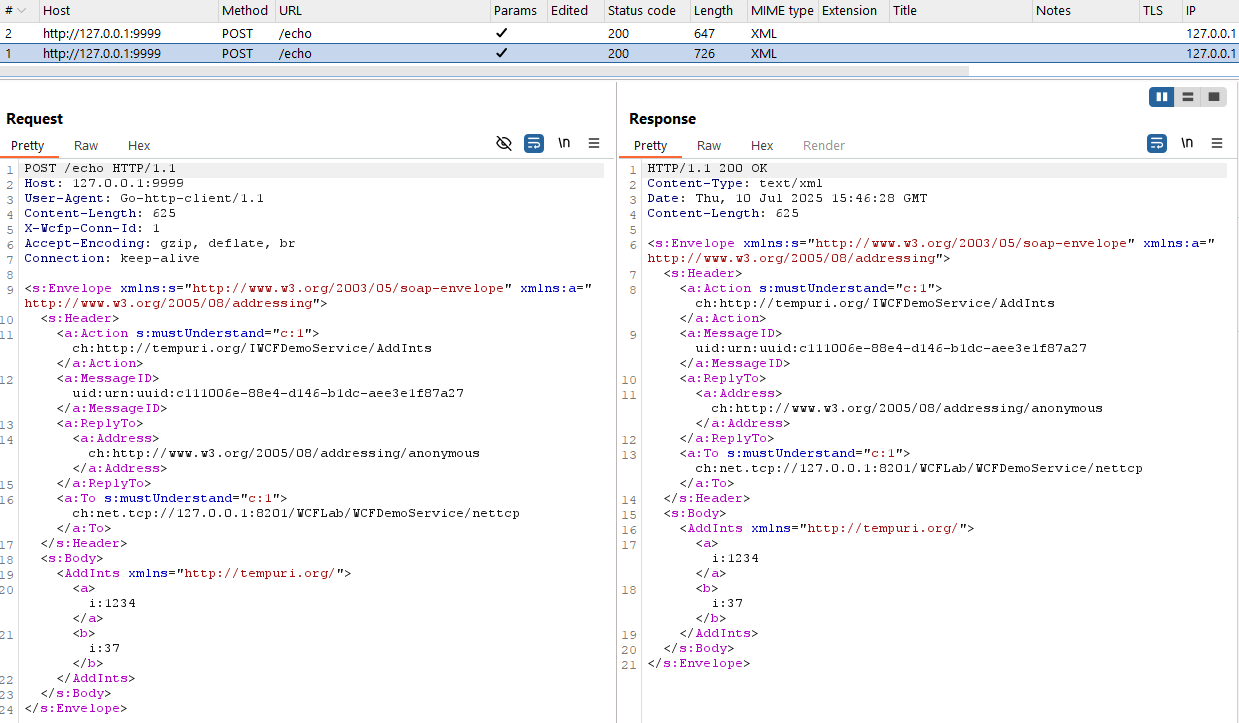
A proxy for net.tcp-based WCF traffic.
api-security-testingauthenticationbinary-analysis+3
86 months ago
chub-supply-chain-poc preview

chub-supply-chain-poc

GitHubmickmicksh/chub-supply-chain-poc

Silent dependency injection through AI documentation pipelines. 240 isolated Docker runs proving Context Hub's zero-sanitization MCP server lets…
ai-securitycode-analysiseducation+5
46 months ago
CVE-2025-6792 preview

CVE-2025-6792

GitHubjfriedli/cve-2025-6792

Proof-of-concept exploit for CVE-2025-6792 demonstrating unauthorized Pusher channel subscription and event eavesdropping in a WordPress plugin via…

api-security-testingexploitationinformation-gathering+3
6 months ago
CVE-2025-6783 preview

CVE-2025-6783

GitHubjfriedli/cve-2025-6783

Proof-of-concept exploit for CVE-2025-6783 demonstrating SQL injection via crafted HTTP headers and JSON payload against WordPress GoZen Forms REST…

api-security-testingexploitationpenetration-testing+2
6 months ago
CVE-2025-11771 preview

CVE-2025-11771

GitHubjfriedli/cve-2025-11771

Proof-of-concept exploit for CVE-2025-11771 demonstrating unauthenticated sale record creation via a WordPress REST API endpoint, with browser…
api-security-testingexploitationpenetration-testing+2
6 months ago
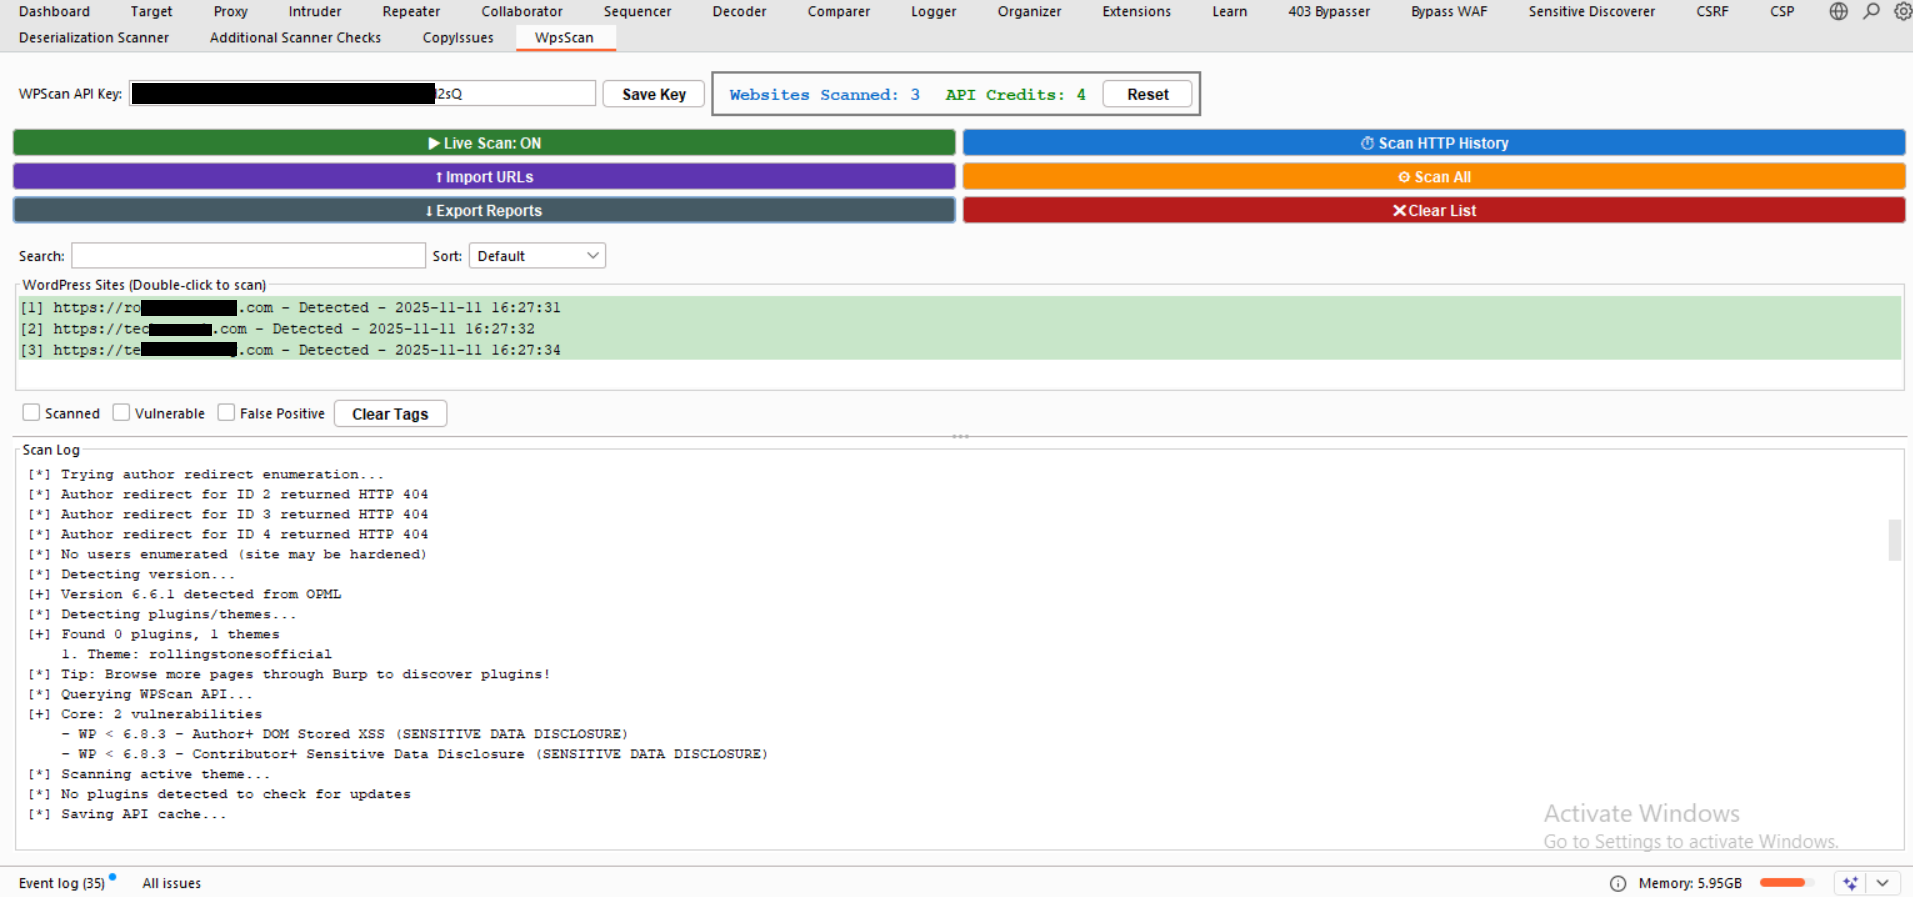
BurpWpsScan preview

BurpWpsScan

GitHubteycir/burpwpsscan

Burp extension for wordpress security scanning

api-security-testingeducationexploitation+5
116 months ago
Previous1…151617…33Next