Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Submit
ToolsExploitsBlog
Submit

Hacking, PenTest, and Cybersecurity Tools for Your Security Arsenal!

Kitploit is a directory of hacking, cybersecurity, and pentesting tools. Discover the latest project updates to find vulnerabilities, analyze systems, automate testing, and strengthen your security.

··Feeds·Contact·Privacy·© 2026 Kitploit

Tool Directory

Categories

View all categories
Loading categories

Tools

AllAndroid SecurityAuthentication & AuthorizationCloud Infrastructure SecurityDefensive ToolsDisk ForensicsEmbedded Systems SecurityGeneral Purpose UtilitiesIndicator of Compromise (IOC) ManagementOSINT (Open Source Intelligence)Packet Sniffing & AnalysisPassword CrackingPenetration Testing FrameworksPhishing ToolsPrivilege EscalationReconnaissanceStatic AnalysisVulnerability ScannersWeb Vulnerability ScannersWi-Fi AuditingBluetooth SecurityContainer SecurityDynamic Analysis (Sandboxing)Encryption/Decryption ToolsExploit FrameworksIdentity ManagementiOS SecurityIoT SecurityMemory ForensicsNetwork MappingOSINT for Social EngineeringPassword AttacksPayload GenerationPersistence MechanismsPort ScanningStatic Code Analysis (SAST)Threat Feeds & AggregatorsVulnerability AnalysisWeb Proxies & InterceptionCode AnalysisDNS & Subdomain EnumerationDynamic Code Analysis (DAST)ExploitationHash AnalysisIDS/IPS EvasionImpersonation ToolsLateral MovementMobile App PentestingNetwork ForensicsReverse EngineeringRFID/NFC ToolsSCADA/ICS SecurityScripting & AutomationServerless SecurityShellcodeWeb Application ExploitationAPI Security TestingConfiguration AuditingData ExfiltrationDebuggersForensicsInformation GatheringMobile ForensicsNetwork Access ControlPost-ExploitationSecurity VirtualizationPhishingWAF BypassWeb SecurityFuzzingNetwork SecuritySteganographyWireless SecurityData RecoveryMalware AnalysisDigital ForensicsHardware HackingCryptographyCTFPenetration TestingCloud SecurityDevSecOpsMobile SecurityPrivacyCommand and ControlSocial EngineeringHardware SecurityUtilities & FrameworksHardware & IoT SecuritySecret DetectionBinary AnalysisThreat IntelligenceIdentity & Access Management (IAM)Supply Chain SecurityAuthenticationMachine LearningIntrusion DetectionPapers & ResearchMisconfigurationSubdomain EnumerationEmail HarvestingLearning & EducationAI-Assisted ReversingDNS FuzzingRed TeamingIncident ResponseCrawlerCurated ResourcesRemote Access ToolShellcode GenerationPayload DevelopmentRemote Access TrojanAPI SecurityAnti-BotFingerprint SpoofingCAPTCHA BypassEmail SecurityDNS AnalysisChaos EngineeringLearning Paths & CoursesContainer EscapeAI SecurityDatabase SecurityFirmware AnalysisAnomaly DetectionLog AnalysisAdversarial AttackBinary ExploitationLabs & Practice
NewestRelevanceMost popularRecently updated
589 results
CVE-2024-4040-SSTI-LFI-PoC preview

CVE-2024-4040-SSTI-LFI-PoC

GitHubstuub/cve-2024-4040-ssti-lfi-poc

CVE-2024-4040 CrushFTP SSTI LFI & Auth Bypass | Full Server Takeover | Wordlist Support

authenticationexploitationinformation-gathering+3
67
2 years ago
CVE-2024-29895-CactiRCE-PoC preview

CVE-2024-29895-CactiRCE-PoC

GitHubstuub/cve-2024-29895-cactirce-poc

CVE-2024-29895 PoC - Exploiting remote command execution in Cacti servers using the 1.3.X DEV branch builds

command-and-controlexploitationpenetration-testing+3
212 years ago
CVE-2024-28995 preview

CVE-2024-28995

GitHubstuub/cve-2024-28995

CVE-2024-28955 Exploitation PoC
exploitationinformation-gatheringpenetration-testing+3
342 years ago
CVE-2025-51867 preview

CVE-2025-51867

GitHubsecsys-fdu/cve-2025-51867

Demonstrates an Insecure Direct Object Reference (IDOR) vulnerability in Deepfiction AI's chat API, allowing attackers to consume other users'…
api-security-testinginformation-gatheringpenetration-testing+3
1 year ago
CVE-2025-51862 preview

CVE-2025-51862

GitHubsecsys-fdu/cve-2025-51862

Demonstrates an IDOR vulnerability in TelegAI's chat API allowing unauthorized conversation tampering, leading to phishing and XSS-based account…

api-security-testingexploitationpenetration-testing+3
1 year ago
CVE-2025-6783 preview

CVE-2025-6783

GitHubjfriedli/cve-2025-6783

Proof-of-concept exploit for CVE-2025-6783 demonstrating SQL injection via crafted HTTP headers and JSON payload against WordPress GoZen Forms REST…

api-security-testingexploitationpenetration-testing+2
6 months ago
CVE-2025-11771 preview

CVE-2025-11771

GitHubjfriedli/cve-2025-11771

Proof-of-concept exploit for CVE-2025-11771 demonstrating unauthenticated sale record creation via a WordPress REST API endpoint, with browser…
api-security-testingexploitationpenetration-testing+2
6 months ago
n8n-RCE-CVE-2025-68613 preview

n8n-RCE-CVE-2025-68613

GitHubcanpilayda/n8n-rce-cve-2025-68613

Lab report analyzing CVE-2025-68613 expression injection in n8n, demonstrating sandbox escape via crafted payloads to access sensitive server files,…
educationexploitationlabs-practice+3
5 months ago
CVE-2025-6792 preview

CVE-2025-6792

GitHubjfriedli/cve-2025-6792

Proof-of-concept exploit for CVE-2025-6792 demonstrating unauthorized Pusher channel subscription and event eavesdropping in a WordPress plugin via…

api-security-testingexploitationinformation-gathering+3
6 months ago
reDOM preview

reDOM

GitHubweirdmachine64/redom

A Burp Suite extension that brings full DOM rendering capabilities directly into Burp, enabling effective security testing of modern JavaScript-heavy…
api-security-testingdynamic-analysis-sandboxinginformation-gathering+5
154 months ago
argus-wp-watcher preview

argus-wp-watcher

GitHubrodhnin/argus-wp-watcher

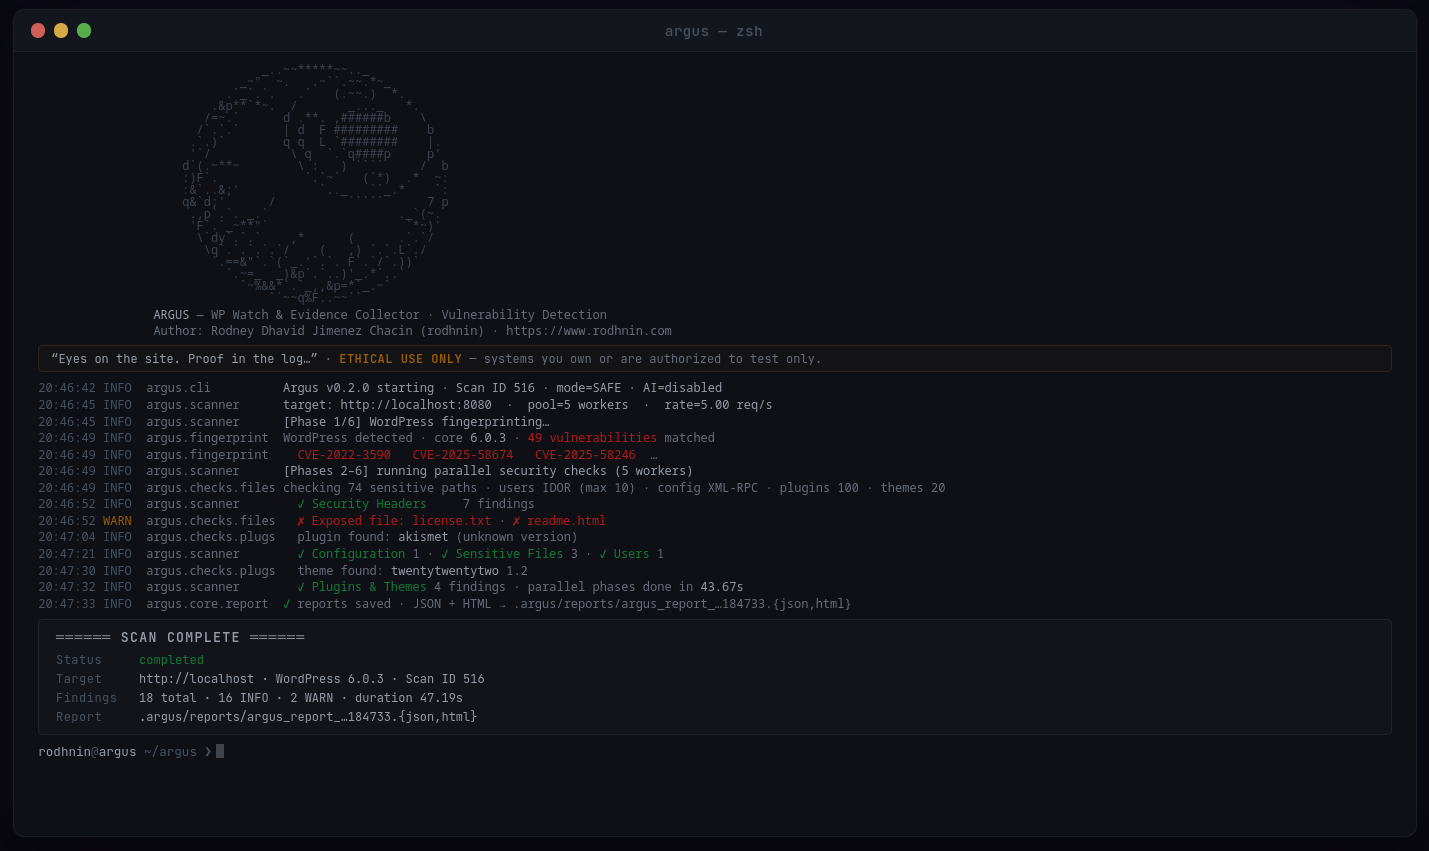
WordPress security scanner with AI-powered analysis, ethical compliance framework, and professional reporting.
ai-securitycrawlereducation+5
195 months ago
CVE-2026-44596 preview

CVE-2026-44596

GitHubex-cal1bur/cve-2026-44596

YAMCS yamcs-core < 5.12.7 lacks rate limiting on POST /auth/token. An unauthenticated attacker can perform unlimited brute-force attempts against any…
api-security-testingauthenticationpassword-attacks+3
4 months ago
CVE-2026-21876 preview

CVE-2026-21876

GitHubdaytriftnewgen/cve-2026-21876

Proof-of-concept exploit for CVE-2026-21876 demonstrating multipart charset bypass of OWASP CRS WAF in Flask, ASP.NET, and Spring Boot applications.
ids-ips-evasionpenetration-testingvulnerability-analysis+3
3 months ago
CVE-2026-24055-OAuth-Langfuse preview

CVE-2026-24055-OAuth-Langfuse

GitHubimzanggg/cve-2026-24055-oauth-langfuse
api-security-testingeducationexploitation+3
1 month ago
BurpAPISecuritySuite preview

BurpAPISecuritySuite

GitHubteycir/burpapisecuritysuite

Burp Suite extension for API security testing with 15 attack types, 108+ payloads, intelligent fuzzing, BOLA/IDOR detection, AI integration, and…

api-securityapi-security-testingfuzzing+4
3411 month ago
Blind-SSRF-to-Remote-Code-Execution-Shellshock-Professional-Bug-Bounty-Report preview

Blind-SSRF-to-Remote-Code-Execution-Shellshock-Professional-Bug-Bounty-Report

GitHubcyberexpert111/blind-ssrf-to-remote-code-execution-shellshock-professional-bug-bounty-report

Professional bug bounty report detailing the exploitation of a Blind SSRF vulnerability leading to Shellshock (CVE-2014-6271) remote code execution,…
command-and-controleducationexploitation+3
2 months ago
cve-lite-on-pi preview

cve-lite-on-pi

GitHubaz9713/cve-lite-on-pi

Running OWASP cve-lite-cli against the pi monorepo: scan journey and key finding (vitest CVE-2026-47429).

code-analysisdevsecopseducation+3
3 months ago
CVE-2025-34291_cors_security_scanner preview

CVE-2025-34291_cors_security_scanner

GitHubamnnrth/cve-2025-34291_cors_security_scanner

A lightweight Python-based security assessment tool for detecting dangerous Cross-Origin Resource Sharing (CORS) misconfigurations - CVE-2025-34291.

api-security-testingmisconfigurationpenetration-testing+3
4 months ago
Previous1…192021…33Next
