
argumentinjectionhammer
 nccgroup/argumentinjectionhammer
A Burp Extension designed to identify argument injection vulnerabilities.
api-security-testingpenetration-testingvulnerability-scanners+2
125
nccgroup/argumentinjectionhammerA Burp Extension designed to identify argument injection vulnerabilities.
 waburig/open-worldwide-application-security-project-owasp-
Automated Web Vulnerability Assessment of DVWA using OWASP ZAP to identify and analyze critical security flaws like Remote Code Execution…
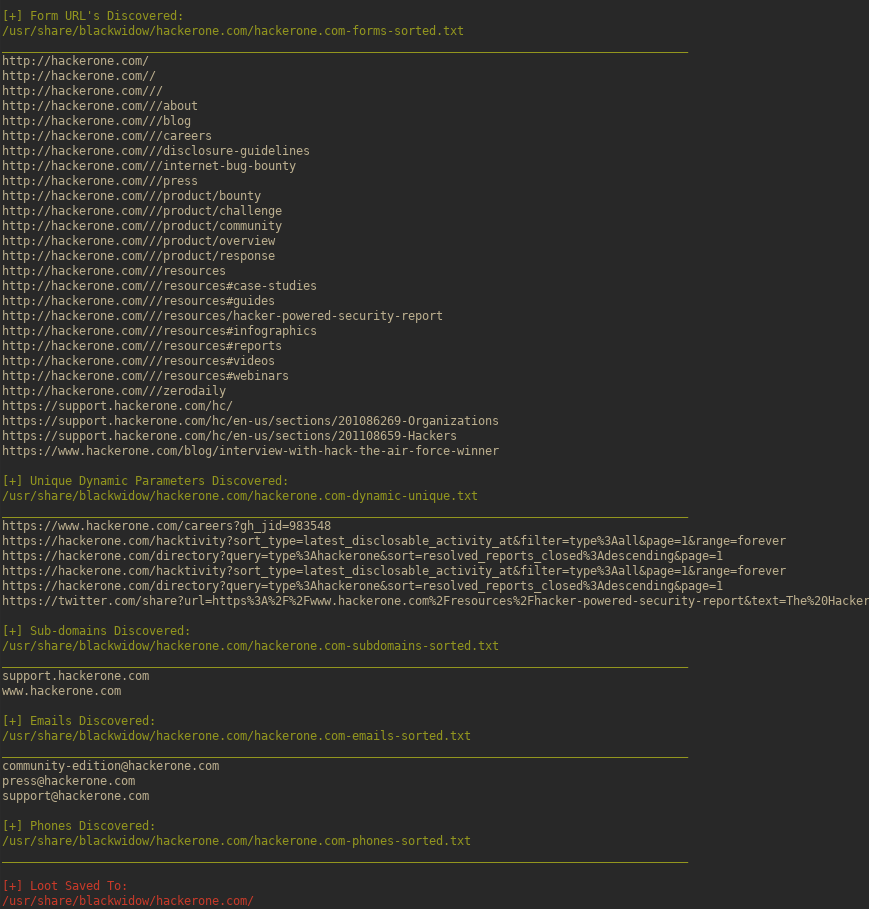 1n3/blackwidow
A Python based web application scanner to gather OSINT and fuzz for OWASP vulnerabilities on a target website.
 zaproxy/zap-api-rust
Rust client library for the OWASP ZAP API, enabling programmatic access to web application security scanning, vulnerability detection, and proxy…
 wallarm/gotestwaf
An open-source project in Golang to asess different API Security tools and WAF for detection logic and bypasses
 bwasp/bwasp
BoB Web Application Security Project
 urbanadventurer/whatweb
Next generation web scanner
 pentestgeek/burpcommander
Ruby command-line interface to Burp Suite's REST API
 evtdanya/cve-2026-27886
Strapi CVE-2026-27886. Leaking sensitive data via relational filtering due to lack of query sanitization
 greg-randall/wpx
Asynchronous WordPress security scanner with WAF bypass via headless browser. Enumerates plugins, themes, users, and multisite installations with…
 owasp/asst
OWASP ASST (Automated Software Security Toolkit) | A Novel Open Source Web Security Scanner.
 cyber-note/cve-2026-34835-black-box-analysis
A black-box (DAST) security analysis of CVE-2026-34835 focusing on external validation methodology, observable behavior, security impact, and…
 pentagridsec/pentagridresponseoverview
Response Overview Extension for BurpSuite - Find exotic responses by grouping response bodies
 owasp/nettacker
Automated Penetration Testing Framework - Open-Source Vulnerability Scanner - Vulnerability Management
 purpleteam-labs/purpleteam-app-scanner
Application scanning component of purpleteam
 lumoslab-innovation/openhunterai
Local-first AI red team for web, API, and LLM application security. Attacker-style reasoning, evidence-backed findings, and skills for AI coding…
 erev0s/vampi
Vulnerable REST API with OWASP top 10 vulnerabilities for security testing
 stanislav-web/opendoor
OWASP Web Recon & Directory Discovery Platform