

CVE-2023-38609
 mc-17/cve-2023-38609
SIP bypass using package scripts
exploitationpenetration-testingprivilege-escalation+2
mc-17/cve-2023-38609SIP bypass using package scripts
 leonideath/exploit-lpe-cve-2026-21721
Proof-of-concept exploit for CVE-2026-21721 that escalates privileges to admin on affected dashboards, requiring a valid Editor account.
 kaleth4/cve-2026-5465
Exploit and analysis for CVE-2026-5465, an IDOR in Amelia WordPress plugin allowing authenticated Provider role to escalate privileges and achieve…
 retmakarunia/cve-2026-48172
cPanel user run arbitrary scripts as root
 osmancanvural/cve-2025-68723
Axigen WebAdmin Stored XSS Vulnerabilities
 mrjhaxcore/cve-2025-6934
CVE-2025-6934 POC
 innocentx0/cve-2025-2304-poc
Manual poc for CVE-2025-2304
 aakashtyal/session-persistence-after-enabling-2fa-cve-2025-60425
Detailed vulnerability report on Nagios Fusion session persistence after enabling 2FA, including CVE-2025-60425, affected versions, mitigation…
 randomrobbiebf/cve-2024-50476
GRÜN spendino Spendenformular <= 1.0.1 - Unauthenticated Arbitrary Options Update
 randomrobbiebf/cve-2024-54239
Eyewear prescription form <= 4.0.18 - Missing Authorization to Unauthenticated Arbitrary Options Update
 ahrixia/cve-2024-57429
CVE-2024-57429: PHPJabbers Cinema Booking System v2.0 is vulnerable to CSRF, allowing attackers to escalate privileges by forging requests on behalf…
 notitssixtyn3in/cve-2025-4162028
Security advisory detailing a critical authentication vulnerability (CVE-2025-4162028) in Copilot, enabling unauthorized account access via user ID…
 notitssixtyn3in/cve-2025-4162026
Security advisory detailing a critical authentication vulnerability (CVE-2025-4162026) in Copilot, enabling unauthorized account access via user ID…
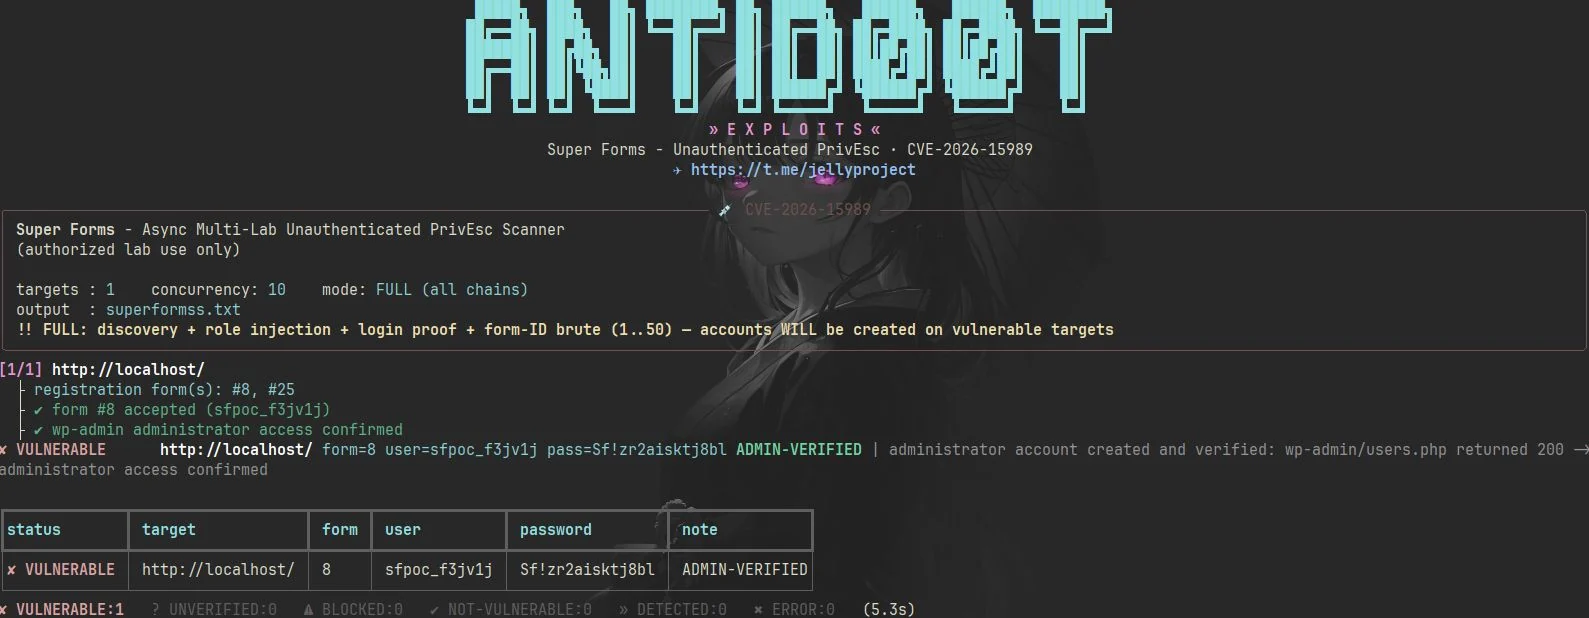 antid00t/cve-2026-15989
Python PoC scanner for CVE-2026-15989, exploiting unauthenticated role injection in WordPress Super Forms to create admin accounts and verify access.
 sinfulz/justtryharder
Comprehensive penetration testing cheat sheet for PWK/OSCP exam preparation, covering privilege escalation, password cracking, payload generation,…
 evict/poc_cve-2018-1002105
Proof-of-concept exploit for CVE-2018-1002105 targeting Kubernetes API server. Supports authenticated and unauthenticated privilege escalation to…
 ngalongc/openapi_security_scanner
Automated authorization security scanner for OpenAPI-based APIs. Tests GET endpoints with multiple credential sets to detect privilege escalation and…
 murrez/cve-2026-12793
Python PoC scanner and exploit for CVE-2026-12793, an unauthenticated privilege escalation in JetFormBuilder <=3.6.2 that creates WordPress admin…