
CVE-2019-6447-ES-File-Explorer
 acloudinthebluesky/cve-2019-6447-es-file-explorer
Technical analysis and safety-conscious research harness for CVE-2019-6447 in ES File Explorer for Android
android-securityeducationexploitation+5
acloudinthebluesky/cve-2019-6447-es-file-explorerTechnical analysis and safety-conscious research harness for CVE-2019-6447 in ES File Explorer for Android
 a1lin/cve-2022-1364
Proof-of-concept exploit for CVE-2022-1364 targeting Chromium-based Bromite on Android (arm_ChromePublic.apk), demonstrating a browser memory-safety…
 specloli/cve-2017-17692
Proof-of-concept exploit for Same-Origin Policy bypass in Samsung Internet Browser for Android, demonstrating a cross-origin data access…
 umarrehmansiddiqui/cve-2026-0073
Proof-of-concept exploit for an Android adbd Wireless Debugging TLS auth bypass, using an EC/RSA key type mismatch to obtain an unauthenticated…
 xqi1337/cve-2026-0073-android-adbd-bypass-poc
CVE-2026-0073 — Android ADB daemon (adbd) TLS authentication bypass via EVP_PKEY_cmp type confusion. Gain unauthorized shell access over WiFi using…
 fs0c131y/esfileexploreropenportvuln
ES File Explorer Open Port Vulnerability - CVE-2019-6447
 gabrielg/cve-2014-1266-poc
Proof-of-concept exploit for Apple SSL/TLS verification vulnerability (CVE-2014-1266) in iOS and OS X, demonstrating HTTPS interception via a proxy…
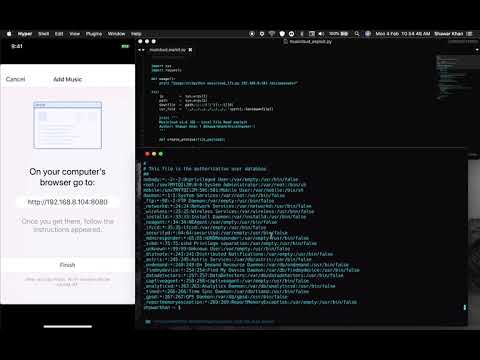 shawarkhanethicalhacker/cve-2019-8389
[CVE-2019-8389] An exploit code for exploiting a local file read vulnerability in Musicloud v1.6 iOS Application
 viai957/webkit-vulnerability
CVE-2016-4657 web-kit vulnerability for ios 9.3, nintendo switch browser vulnerability
 hackintoanetwork/arc-browser-address-bar-spoofing-poc
Proof-of-concept exploit for CVE-2024-25733 demonstrating address bar spoofing in ARC Browser on iOS/iPadOS using JavaScript-based navigation…
 d0gukank/cve-2019-1218
Proof-of-concept exploit for a cross-site scripting (XSS) vulnerability in Microsoft Outlook for iOS, enabling email-based spoofing attacks and…
 3h6-1/cve-2021-30862
Write-up and proof of concepts for CVE-2021-30862, 1-click RCE bug in iOS iTunes U
 harsh-bothra/securityexplained
SecurityExplained is a new series after the previous learning challenge series #Learn365. The aim of #SecurityExplained series is to create…
 simoesctt/ctt-apple-silicon-refraction
webkit_refraction.js (The 33-Layer WebGL Payload) This JavaScript payload uses the \alpha constant to create a high-frequency "Memory Shiver." It…
 simoesctt/convergent-time-theory-enhanced-ios-safari-rce-cve-2025-43529-
CTT-Enhanced iOS Safari Exploit (based on CVE-2025-43529)