

CVE-2021-41773-Apache-Path-Traversal-Lab
 1833ravikumar-max/cve-2021-41773-apache-path-traversal-lab
Docker-based cybersecurity lab for studying and reproducing CVE-2021-41773 in an isolated environment.
ctfeducationexploitation+6
1833ravikumar-max/cve-2021-41773-apache-path-traversal-labDocker-based cybersecurity lab for studying and reproducing CVE-2021-41773 in an isolated environment.
 polosss/by-poloss..-..cve-2026-19125
Verified proof-of-concept exploiting the EthPress <= 2.3.5 unauthenticated authentication bypass, granting a WordPress administrator session via a…
 anonmoty/xxstrike
XSStrike based XSS scanner with custom features. Detects XSS vulnerabilities in web applications.
 yora1928/cve-2026-48908-by-yora
Passive security checker for CVE-2026-48908 affecting SP Page Builder.
 bluedragonsecurity/cve-2005-0575-knet-exploit
CVE-2005-0575 - KNet Web Server 1.04b Remote Buffer Overflow SEH Exploit for x86 Windows XP SP3, this exploit needs some adjustment ! edit the code…
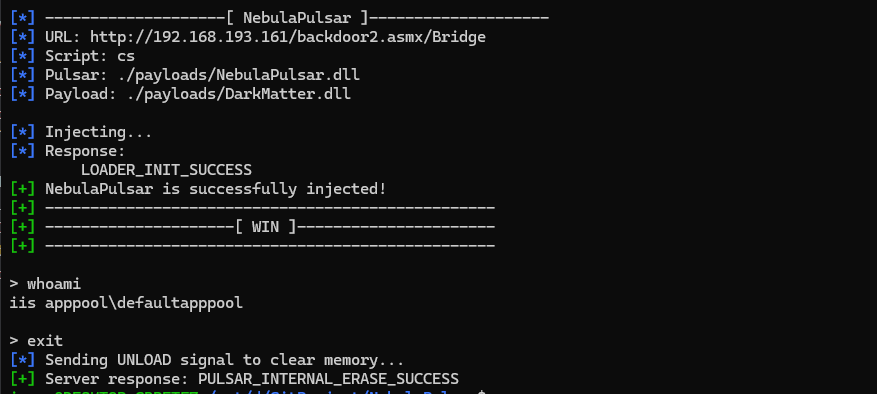 iss4cf0ng/nebulapulsar
NebulaPulsar is a proof-of-concept in-memory implant framework for Java (JSP) and ASP.NET (ASPX/ASHX/ASMX) webshells, originally developed as part of…
 azefzafyoussef/cve-2026-34621
Research PoC demonstrating a prototype pollution and JavaScript injection chain in Adobe Acrobat Reader, enabling privileged JavaScript execution and…
 themursalin/cve-2025-32432
Exploit for Craft CMS pre-authentication RCE (CVE-2025-32432) chaining session poisoning with insecure deserialization to execute arbitrary commands…
 misakamikato/cve-2017-7921-golang
Hikvision IP camera access bypass exploit, developed by golang.
 purgemebaby/cve-2018-11736
PoC exploit for CVE-2018-11736 affecting Pluck CMS versions prior to 4.7.7-dev2 with a File Upload Vulnerability
 rapticore/ore_react2shell_scanner
CVE-2025-55182 (React2Shell) Scanner
 sahiloj/cve-2023-33730
eScan Management Console version 14.0.1400.2281 contains privilege escalation via `GetUserCurrentPwd` function lets attackers retrieve any user's…
 snipevx/react2shell-poc
React2Shell (CVE-2025-55182) POC
 pwndalf/cve-2025-49132-poc
This script exploits Remote Code Execution vulnerability in Pterodactyl Panel < 1.11.11
 cbx216/cve-newgen-software-advisories
Advisory for CVE-2025-65742 — Newgen OmniDocs LDAP Admin BFLA
 machevalia/cve-2024-0692-solarwinds-sem-rce
Proof-of-concept exploit for CVE-2024-0692 targeting SolarWinds SEM, developed from penetration testing research to demonstrate remote code execution.
 codeb0ssx/cve-2025-68645-poc
Academic proof-of-concept demonstrating CVE-2025-68645 for authorized security research.
 mooseloveti/vitepos-cve-report
Disclosure for CVE-2025-13156