
CVE-2026-48842
 4minx/cve-2026-48842
Python PoC for CVE-2026-48842, a pre-auth SQL injection in Roundcube's virtuser_query plugin. Confirms the flaw via time-based differential and…
database-securityexploitationpenetration-testing+4
2
4minx/cve-2026-48842Python PoC for CVE-2026-48842, a pre-auth SQL injection in Roundcube's virtuser_query plugin. Confirms the flaw via time-based differential and…
 rmhowe425/poc-cve-2026-9198
Exploits CVE-2026-9198 in Langflow to execute arbitrary bash commands on target instances via a crafted URL parameter.
 prasanthc41m/codoforum
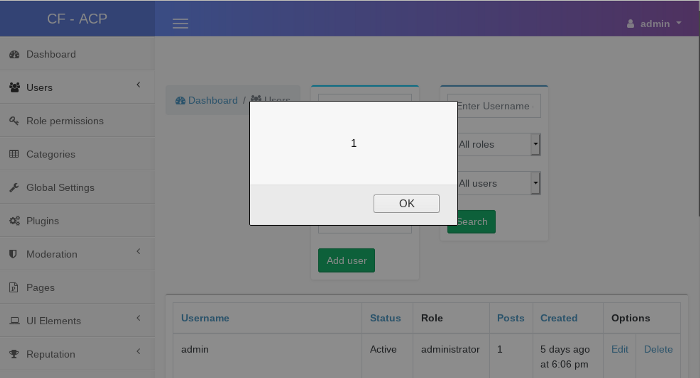
CVE-2020-5842 Stored XSS Vulnerability in Codoforum 4.8.3
 tuo4n8/cve-2022-24760
Detailed technical analysis of CVE-2022-24760, a prototype pollution vulnerability in parse-server leading to remote code execution via BSON…
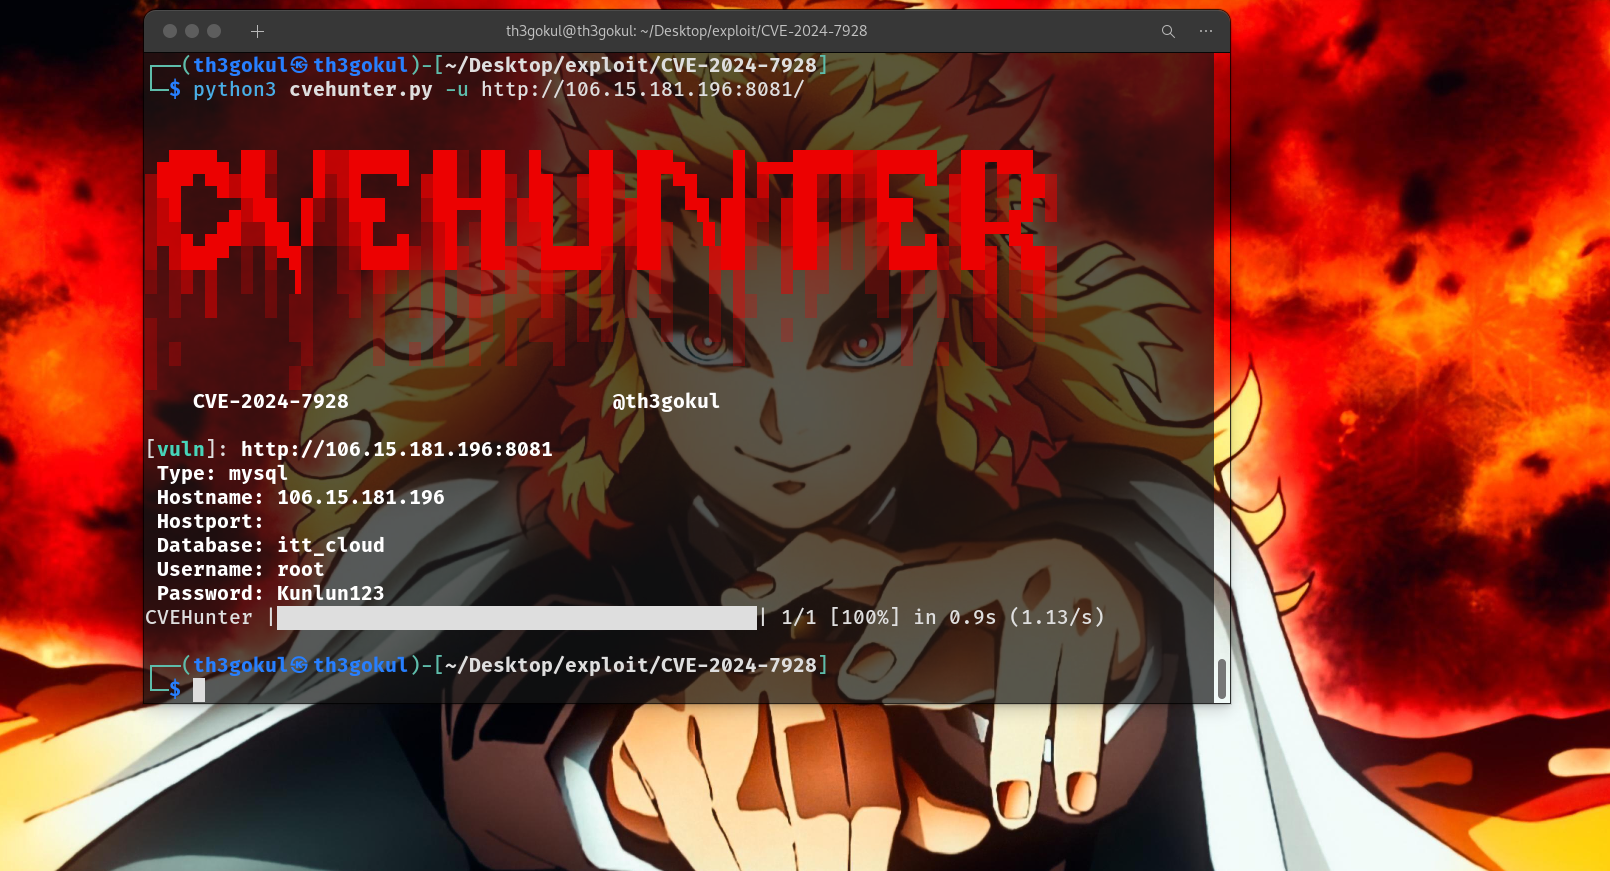 th3gokul/cve-2024-7928
CVE-2024-7928: FastAdmin < V1.3.4.20220530 Arbitrary File Reading Vulnerability
 mrg3ntl3m4n/cve-2020-14295
Proof of Concept for CVE-2020-14295.
 mkelepce/cve-2020-13094
Dolibarr 11.0.3 - Persistent Cross-Site Scripting
 bardlaudian/cve-2023-23752
Python port of the CVE-2023-23752 exploit — Joomla! < 4.2.8 unauthenticated information disclosure (user list + DB credentials leak)
 alt3kx/cve-2007-5036
Airsensor M520 - HTTPd Unauthenticated Remote Denial of Service / Buffer Overflow (PoC)
 alt3kx/cve-2002-0289
Phusion WebServer 1.0 - 'URL' Remote Buffer Overflow
 vitobonetti/cve-2018-16763
Fuel CMS 1.4.1 - Remote Code Execution - Python 3.x
 stuub/cve-2024-32640-sqli-muracms
CVE-2024-32640 | Automated SQLi Exploitation PoC
 aneeshanilkumar89/maximo_sql_injection-cve-2019-4650
MAximo SQL Injection Time Based - Oracle DB
 jaydenblair/cve-2014-4688-pfsense
Modified proof-of-concept exploit for CVE-2014-4688, a command injection vulnerability in pfSense status_rrd_graph_img.php, enabling authenticated…
 avento/cve-2023-21971_analysis
CVE-2023-21971 Connector/J RCE Analysis分析