
CVE-2025-59287
 furkankayapinar/cve-2025-59287
PoC exploit for WSUS CVE-2025-59287 using XML deserialization to achieve a Windows reverse shell via SOAP and ObjectDataProvider.
exploitationpayload-developmentpenetration-testing+2
furkankayapinar/cve-2025-59287PoC exploit for WSUS CVE-2025-59287 using XML deserialization to achieve a Windows reverse shell via SOAP and ObjectDataProvider.
 shawarkhanethicalhacker/cve-2019-8389
[CVE-2019-8389] An exploit code for exploiting a local file read vulnerability in Musicloud v1.6 iOS Application
 xv4nd3rx/cve-2025-57819_freepbx-poc
Safe, read-only SQL Injection checker for FreePBX (CVE-2025-57819), using error/boolean/time-based techniques with per-parameter verdicts and JSON…
 viai957/webkit-vulnerability
CVE-2016-4657 web-kit vulnerability for ios 9.3, nintendo switch browser vulnerability
 specloli/cve-2017-17692
Proof-of-concept exploit for Same-Origin Policy bypass in Samsung Internet Browser for Android, demonstrating a cross-origin data access…
 exopteron/bibliorce
CVE-2023-29478 - BiblioCraft File Manipulation/Remote Code Execution exploit affecting BiblioCraft versions prior to v2.4.6
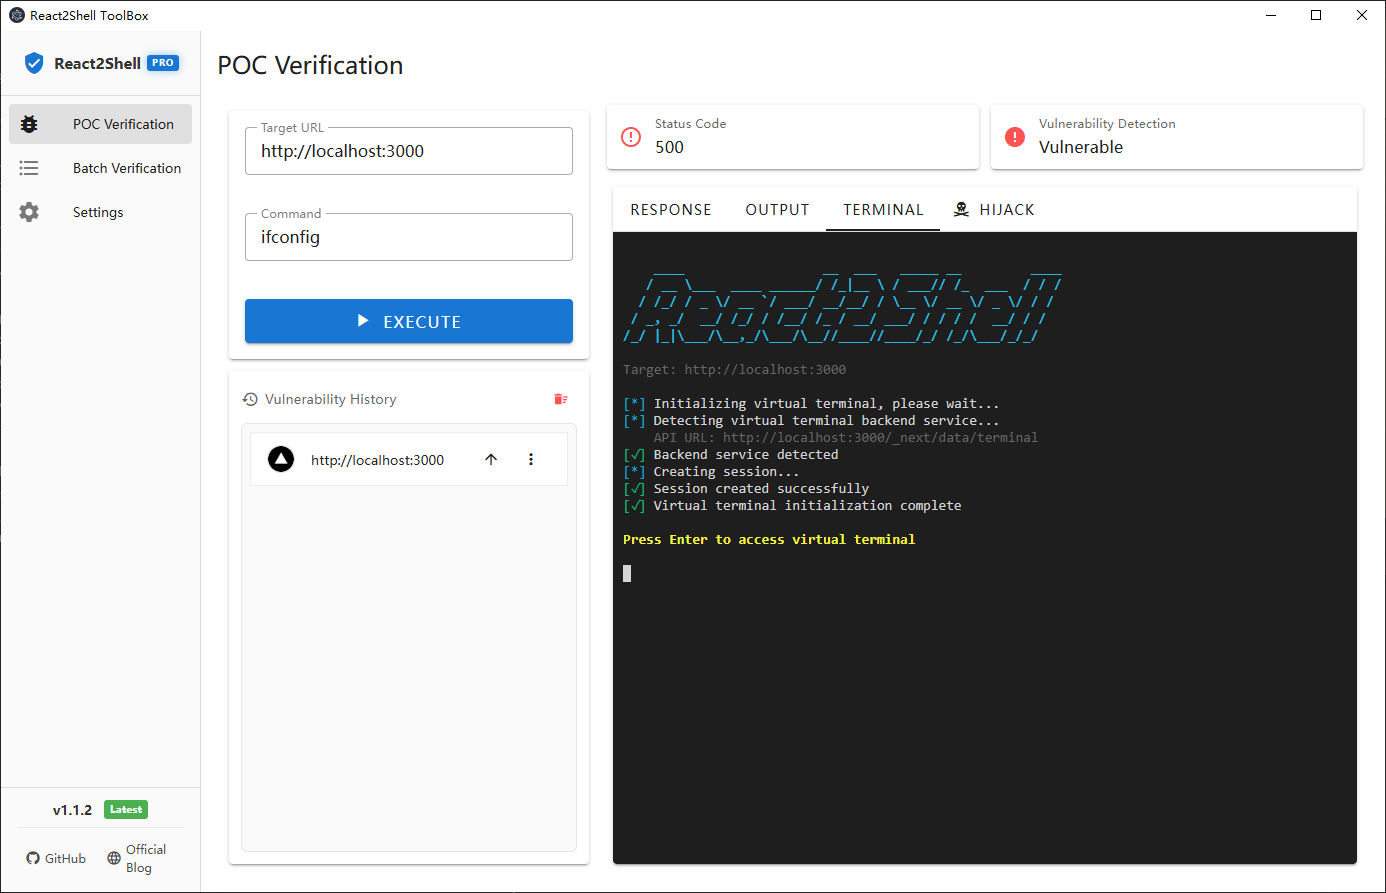 moleft/react2shell-toolbox
GUI-based security testing toolkit for detecting and exploiting the React Server Actions prototype pollution vulnerability (CVE-2025-55182) with POC…
 0-gram/cve-2022-41040
Focused repository for CVE-2022-41040, providing vulnerability-specific code and technical material for security testing, research, and analysis.
 kota-yata/cve-2024-53259
Reproduction of CVE-2024-53259 for vulnerability verification and exploitation testing. Provides a minimal, focused implementation to validate the…
 hackintoanetwork/arc-browser-address-bar-spoofing-poc
Proof-of-concept exploit for CVE-2024-25733 demonstrating address bar spoofing in ARC Browser on iOS/iPadOS using JavaScript-based navigation…
 gabrielg/cve-2014-1266-poc
Proof-of-concept exploit for Apple SSL/TLS verification vulnerability (CVE-2014-1266) in iOS and OS X, demonstrating HTTPS interception via a proxy…
 dead1nfluence/leantime-poc
CVE-2024-27474, CVE-2024-27476, CVE-2024-27477
 d0gukank/cve-2019-1218
Proof-of-concept exploit for a cross-site scripting (XSS) vulnerability in Microsoft Outlook for iOS, enabling email-based spoofing attacks and…
 simoesctt/convergent-time-theory-enhanced-ios-safari-rce-cve-2025-43529-
CTT-Enhanced iOS Safari Exploit (based on CVE-2025-43529)
 simoesctt/ctt-apple-silicon-refraction
webkit_refraction.js (The 33-Layer WebGL Payload) This JavaScript payload uses the \alpha constant to create a high-frequency "Memory Shiver." It…
 3h6-1/cve-2021-30862
Write-up and proof of concepts for CVE-2021-30862, 1-click RCE bug in iOS iTunes U
 0x43434343/cve-2019-0539
Focused exploit for CVE-2019-0539, a ChakraCore type confusion vulnerability, demonstrating arbitrary read/write access in the JavaScript engine.